
BOLLETTINO GIORNALIERO
Vulnerabilità di PHP2Shell, avvisi di Chrome ClickFix e spionaggio informatico di Bronze Sandcastle
Il briefing odierno tratterà le patch in arrivo per l'esecuzione remota di codice (RCE) in PHP, le nuove difese di Chrome contro le vulnerabilità di ingegneria sociale di ClickFix e i malware allineati allo stato che sfruttano il sideloading di DLL da Sandboxie.
5 notizie3 min di lettura
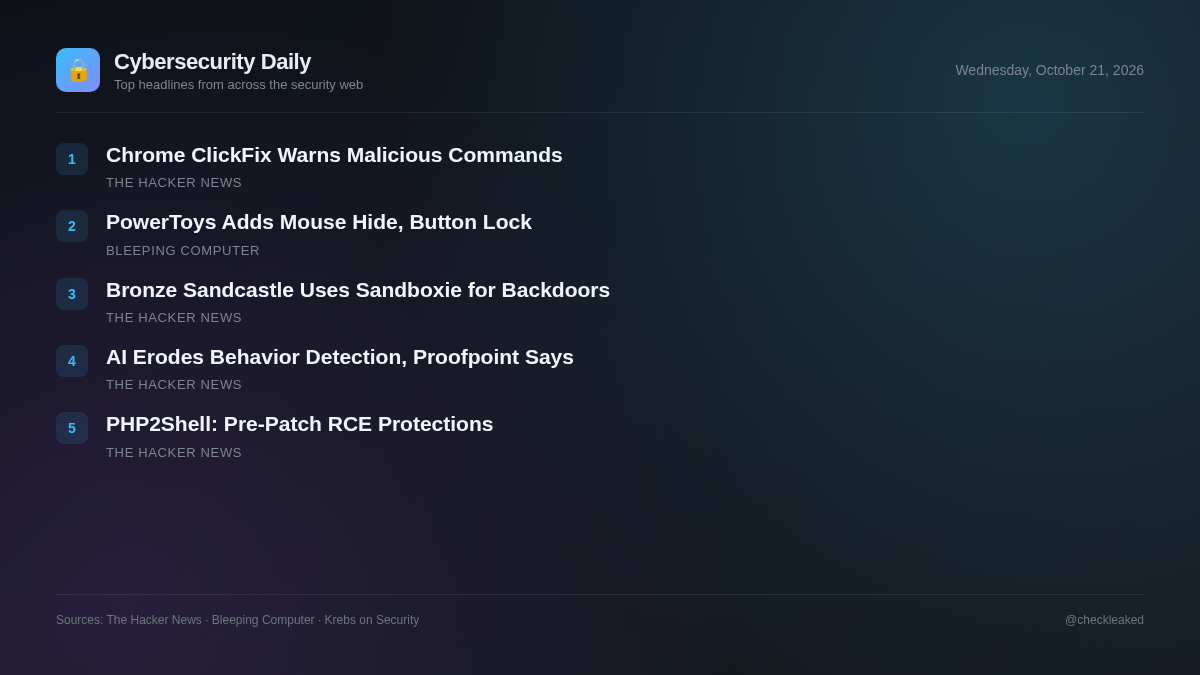
Oggi, le infrastrutture web critiche sono al centro dell'attenzione operativa, poiché i team di manutenzione si preparano a correggere due vulnerabilità di elevata gravità che consentono l'esecuzione di codice remoto in PHP, denominate PHP2Shell. Con i primi tentativi di sfruttamento già rilevati, i team di sicurezza che gestiscono ambienti PHP devono prepararsi a una rapida implementazione delle patch.
A livello di endpoint, gli autori delle minacce continuano a perfezionare i meccanismi di distribuzione. Google Chrome sta introducendo protezioni aggiornate contro gli attacchi ClickFix che inducono gli utenti a eseguire comandi da terminale, mentre il gruppo di minacce Bronze Sandcastle, allineato alla Cina, sta abusando attivamente del sideloading di DLL di Sandboxie per distribuire backdoor persistenti in Asia e Africa.
PHP2Shell: cosa ti protegge realmente prima della patch PHP RCE delle 14:00 UTC e cosa no.
Due vulnerabilità critiche non ancora corrette, che consentono l'esecuzione di codice remoto in PHP e sono note come PHP2Shell, sono oggetto di tentativi di sfruttamento preliminari prima del rilascio della patch, previsto per le 14:00 UTC del 21 ottobre. Cloudflare ha implementato delle regole di emergenza, ma non esiste una soluzione definitiva prima dell'applicazione della patch.
- Perché è importante
- Le organizzazioni che ospitano applicazioni PHP su server pubblici corrono un alto rischio di compromissione remota fino a quando non verranno implementate le patch ufficiali.
Google Chrome aggiunge avvisi ClickFix per impedire agli utenti di eseguire comandi dannosi.
Google sta implementando misure di sicurezza migliorate per Chrome per gli utenti con Protezione avanzata abilitata, al fine di difenderli dagli attacchi di ingegneria sociale ClickFix. In questi attacchi, siti web dannosi inducono gli utenti a eseguire comandi del terminale o di Windows Esegui che distribuiscono malware come programmi per il furto di informazioni e trojan di accesso remoto.
- Perché è importante
- Gli utenti che visitano siti compromessi o annunci pubblicitari dannosi vengono indotti a eseguire manualmente un codice che aggira i tradizionali controlli di sicurezza del browser per infettare i sistemi.
Il sistema di sandcastle Bronze allineato alla Cina sfrutta il sideloading delle DLL di Sandboxie per implementare backdoor.
I ricercatori di Sophos hanno descritto in dettaglio Bronze Sandcastle, un cluster di minacce allineato alla Cina che prende di mira organizzazioni in Asia e Africa dalla metà del 2025. Il gruppo sfrutta ampiamente il sideloading di DLL di Sandboxie per installare shell Meterpreter modificate e backdoor, operando principalmente nel fuso orario UTC+8.
- Perché è importante
- Le organizzazioni nelle Filippine, a Taiwan, in Afghanistan, in Namibia e in Corea del Sud sono soggette a spionaggio informatico attivo e ad accessi persistenti furtivi tramite il sideloading di DLL.
L'IA generativa sta cancellando gli indizi comportamentali, indebolendo il rilevamento basato esclusivamente sul comportamento, secondo i report di Proofpoint.
Secondo Proofpoint, gli aggressori utilizzano l'intelligenza artificiale generativa per rimuovere il linguaggio comune e i modelli predefiniti dalle email dannose. Creando messaggi unici e fluidi per ogni destinatario, gli aggressori aggirano i tradizionali filtri di sicurezza comportamentali per le email, causando perdite per miliardi di dollari in truffe BEC (Business Email Compromise).
- Perché è importante
- Le organizzazioni che si affidano esclusivamente a filtri antispam basati sul comportamento o sul riconoscimento di modelli corrono un rischio maggiore di subire attacchi di phishing mirati e di compromissione della posta elettronica aziendale.
Microsoft PowerToys aggiunge gli strumenti per mouse CursorHide e Button Lock.
Microsoft ha rilasciato PowerToys 0.102, che include due nuove utilità per il mouse, nuovi strumenti da riga di comando e miglioramenti alla tavolozza dei comandi.
Punti chiave
- Attiva la Protezione avanzata in Google Chrome per avvisare gli utenti dei messaggi di ClickFix che chiedono loro di eseguire comandi dannosi nelle applicazioni del terminale.
- Rivedete le vostre misure di sicurezza per la posta elettronica, poiché l'intelligenza artificiale generativa elimina i segnali comportamentali tradizionali e migliora la capacità di contrastare il phishing, secondo Proofpoint.