
BOLLETTINO GIORNALIERO
Sfruttata la vulnerabilità zero-day di BeyondTrust da Armory Castle; i modelli decisionali basati sull'IA entrano nelle piattaforme SOC
Il briefing odierno tratterà una vulnerabilità zero-day di BeyondTrust sfruttata e la rapida adozione di modelli decisionali basati sull'intelligenza artificiale nelle piattaforme per le operazioni di sicurezza.
5 notizie2 min di lettura
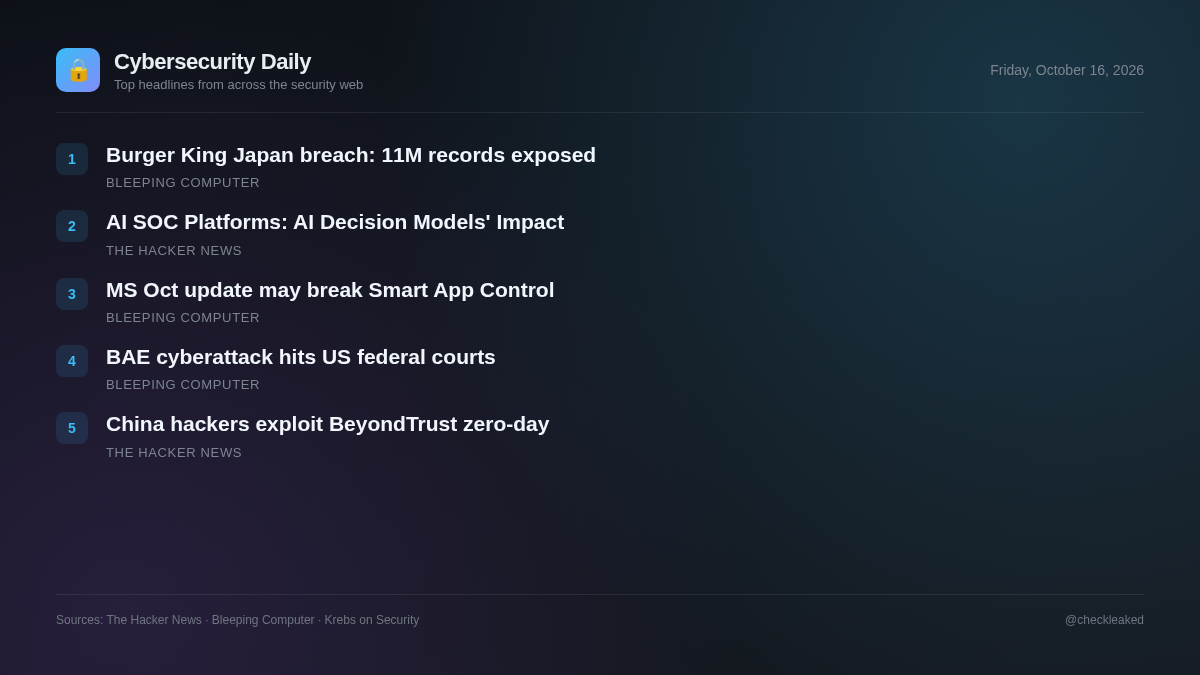
Alcuni hacker associati al gruppo di spionaggio Armory Castle, legato alla Cina, hanno sfruttato attivamente una vulnerabilità zero-day negli apparati BeyondTrust Remote Support prima che fosse disponibile la patch. La falla consentiva operazioni remote non autorizzate sui file degli apparati vulnerabili.
Al contempo, i team addetti alle operazioni di sicurezza stanno valutando modelli decisionali di intelligenza artificiale non testuale offerti da provider come TypeSafe AI, OpenAI e Cribl, progettati per accelerare i processi decisionali rapidi negli ambienti SOC.
Hacker legati alla Cina hanno sfruttato una vulnerabilità zero-day di BeyondTrust per assumere il controllo dei server di supporto remoto.
Il gruppo Armory Castle, legato alla Cina, ha sfruttato la vulnerabilità zero-day CVE-2026-102764 (CVSS 9.3) nel sistema di supporto remoto BeyondTrust per eseguire operazioni non autorizzate sui file in remoto.
- Cosa fare
- Applicare la patch BT26-05-RS o aggiornare le istanze precedenti di BeyondTrust Remote Support.
La violazione dei dati di Burger King Giappone ha esposto 11 milioni di record di clienti.
Burger King Japan, la filiale giapponese del colosso mondiale del fast food Burger King, ha reso nota una grave violazione dei dati dopo che alcuni hacker hanno avuto accesso a un server contenente 11,18 milioni di record di clienti.
Microsoft: l'aggiornamento di Windows di ottobre potrebbe compromettere Smart App Control
Microsoft afferma che alcuni utenti potrebbero riscontrare problemi nell'attivazione di Controllo app intelligente dopo l'installazione dell'aggiornamento di sicurezza KB5127648 di Windows 11, rilasciato questo mese.
Un attacco informatico a BAE Systems interrompe le attività di un tribunale federale statunitense.
Un attacco informatico ai danni di BAE Systems avrebbe avuto ripercussioni sulle attività dei tribunali federali statunitensi, sebbene il contesto fornito restituisca solo una pagina di verifica di Cloudflare.
Modelli decisionali basati sull'IA e il loro impatto sulle piattaforme SOC per l'IA.
I modelli decisionali basati sull'intelligenza artificiale, tra cui TypeSafe AI Jev, OpenAI Decisions API e Cribl cribl-decision, trasmettono direttamente lo stato e le domande digitate per generare punteggi o scelte senza bisogno di generare testo.
- Perché è importante
- Le piattaforme per le operazioni di sicurezza possono sfruttare modelli decisionali di intelligenza artificiale non testuale per elaborare direttamente lo stato del sistema e automatizzare la valutazione operativa.
Punti chiave
- Armory Castle ha sfruttato la vulnerabilità zero-day CVE-2026-102764 in BeyondTrust Remote Support prima del rilascio delle patch.
- Le versioni di BeyondTrust Remote Support self-hosted dalla 24.3.1 alla 26.2.3 richiedono la patch BT26-05-RS per impedire operazioni non autorizzate sui file.
- A partire dal 9 ottobre 2026, le istanze SaaS di BeyondTrust hanno ricevuto aggiornamenti automatici per la vulnerabilità CVE-2026-102764.
- Le piattaforme SOC stanno adottando modelli decisionali di intelligenza artificiale non testuali come TypeSafe AI Jev, OpenAI Decisions API e cribl-decision.