
BOLLETTINO GIORNALIERO
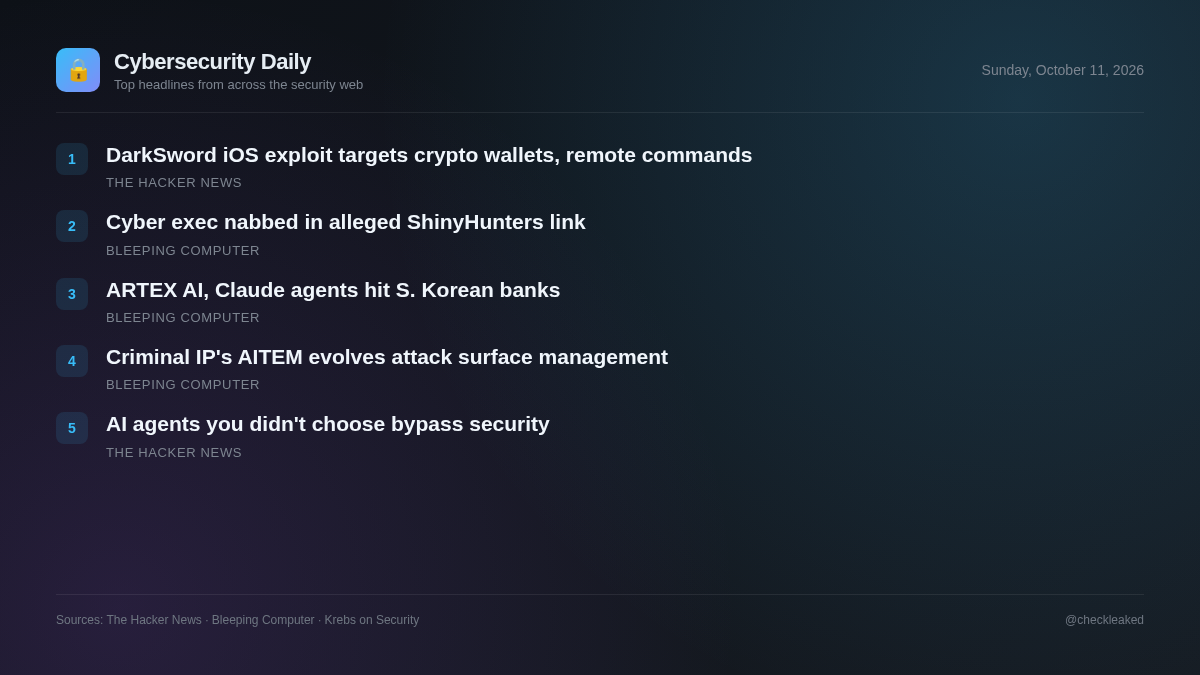
Il kit di exploit P7 DarkSword per iOS aggiunge il furto di dati dei portafogli di criptovalute e i comandi remoti
Il briefing odierno tratterà un kit di exploit DarkSword per iOS aggiornato, in grado di rubare portafogli di criptovalute, e le sfide alla sicurezza poste dagli agenti di intelligenza artificiale di terze parti non monitorati.
5 notizie3 min di lettura
Una nuova variante di un exploit kit per iOS, recentemente dettagliata, evidenzia la persistente minaccia per gli ambienti mobili, mentre i più ampi cambiamenti nel software aziendale mostrano come i team di sicurezza fatichino a mantenere la visibilità sulle funzionalità automatizzate. Il kit P7 DarkSword dimostra come gli aggressori continuino a perfezionare i framework di sfruttamento che prendono di mira le piattaforme mobili per acquisire dati sensibili di alto valore, inclusi i contenuti del portachiavi e le credenziali dei portafogli di criptovalute.
Al contempo, le organizzazioni si trovano ad affrontare una crescente esposizione a agenti di intelligenza artificiale non monitorati, integrati direttamente nei software dei fornitori. Poiché queste funzionalità spesso aggirano le infrastrutture centralizzate di gestione delle identità e i tradizionali processi di controllo degli acquisti, i team di sicurezza devono adeguare le proprie pratiche di monitoraggio per coprire sia le compromissioni dei dispositivi mobili sia gli strumenti automatizzati occulti che operano all'interno delle applicazioni aziendali esistenti.
Il kit di exploit P7 DarkSword per iOS aggiunge il furto di dati dei portafogli di criptovalute e i comandi remoti
iVerify ha pubblicato dettagli su P7 DarkSword, una variante dell'exploit kit DarkSword per iOS. P7 riduce le dimensioni del dispositivo, aggiunge la funzionalità di furto di dati dal portachiavi e dal portafoglio di criptovalute e implementa una comunicazione C2 bidirezionale. Il kit è destinato alle versioni di iOS dalla 18.4 alla 18.
- Perché è importante
- Gli utenti che utilizzano versioni di iOS interessate sono esposti a vulnerabilità che consentono di rubare credenziali sensibili e criptovalute direttamente dai dispositivi mobili presi di mira.
- Cosa fare
- Aggiorna i dispositivi iOS all'ultima versione del firmware per correggere le vulnerabilità di escalation dei privilegi del browser e del kernel.
Il problema degli agenti di terze parti: perché la sicurezza progettata per l'IA che hai scelto non riesce a rilevare gli agenti che non hai incluso.
Negli ambienti analizzati per il rapporto "State of Agent Security Report 2026", circa 1.280 prodotti di terze parti integrano ormai l'intelligenza artificiale.
- Perché è importante
- I team di sicurezza aziendale si trovano ad affrontare un'esposizione di dati non monitorata perché gli agenti di intelligenza artificiale di terze parti operano all'interno di software affidabili senza passare attraverso gateway di identità o punti di controllo della sicurezza.
Un dirigente del settore informatico è stato arrestato in un caso presumibilmente legato agli hacker di ShinyHunters.
Edward Dubrovsky, dirigente canadese nel settore della sicurezza informatica, è stato arrestato in Pennsylvania in relazione a presunte attività estorsive che, secondo diverse fonti, sarebbero collegate alla continua operazione dell'FBI contro il gruppo di hacker ShinyHunters.
ARTEX AI e gli agenti Claude utilizzati in attacchi informatici contro banche sudcoreane
Gli attacchi informatici che hanno scosso il settore finanziario sudcoreano all'inizio di questo mese sono stati lanciati da un hacker cinese utilizzando la suite di test di penetrazione ARTEX AI e gli agenti Claude.
- Cosa fare
- Esaminare i registri interni di utilizzo degli agenti di intelligenza artificiale e monitorare gli avvisi di intelligence sulle minacce riguardanti obiettivi del settore finanziario.
Criminal IP presenta AITEM come la prossima evoluzione della gestione della superficie di attacco.
La gestione tradizionale della superficie di attacco aiuta le organizzazioni a individuare le risorse esposte, ma la sola visibilità non è sufficiente per affrontare le minacce.
Punti chiave
- P7 DarkSword prende di mira le versioni di iOS dalla 18.4 alla 18.7 per estrarre dati dal portachiavi e credenziali di accesso ai portafogli di criptovalute tramite canali C2 bidirezionali.
- La catena di exploit elude le sandbox del browser e ottiene privilegi a livello di kernel per iniettare payload in SpringBoard.
- La sicurezza dell'IA aziendale deve estendersi oltre i gateway proprietari per monitorare gli agenti di terze parti integrati che aggirano l'autenticazione SSO centralizzata.