
BOLLETTINO GIORNALIERO
Lo stato della sicurezza informatica nel 2026: segmenti chiave, approfondimenti e innovazioni
Il briefing odierno tratterà una vulnerabilità critica del gateway AI di GitLab, lo spionaggio informatico legato alla Cina tramite la backdoor Antino e fornirà spunti strategici per le operazioni di sicurezza del 2026.
5 notizie3 min di lettura
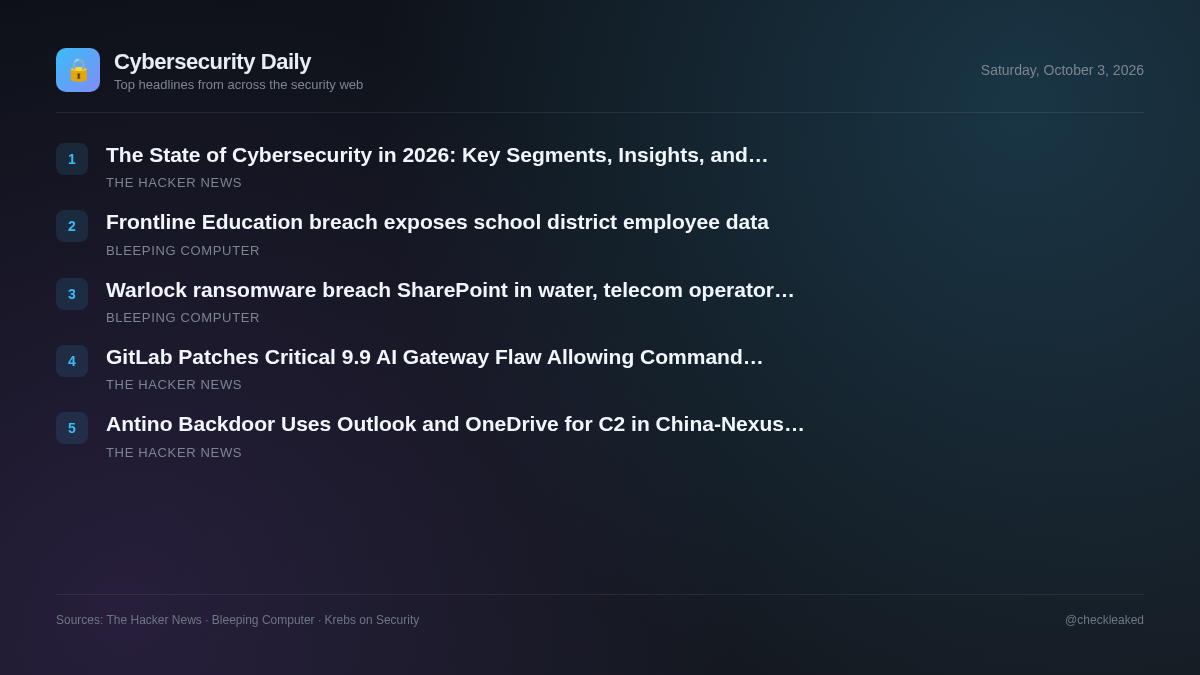
Il panorama attuale della sicurezza evidenzia i rischi operativi introdotti dall'espansione delle funzionalità software e dell'infrastruttura aziendale. Le organizzazioni che gestiscono carichi di lavoro di intelligenza artificiale self-hosted si trovano ad affrontare rischi tecnici immediati, mentre gli attori dello spionaggio continuano ad abusare dei servizi cloud legittimi per eludere il monitoraggio perimetrale.
GitLab corregge una vulnerabilità critica di AI Gateway versione 9.9 che consentiva l'esecuzione di comandi su server self-hosted.
GitLab ha corretto una vulnerabilità critica, identificata come CVE-2026-90970 con un punteggio CVSS di 9.9, nel componente AI Gateway. Il problema consentiva agli utenti con accesso alla piattaforma Duo Agent di eseguire comandi su server self-hosted.
- Perché è importante
- Gli ambienti self-hosted che eseguono versioni vulnerabili di AI Gateway consentono agli utenti autenticati di eseguire comandi non autorizzati sull'host sottostante.
Antino sfrutta Outlook e OneDrive come backdoor per il comando e controllo (C2) in una campagna di spionaggio legata alla Cina.
Un gruppo di hacker con legami con la Cina, identificato con il codice UAT-11587, sta prendendo di mira organizzazioni governative e politiche in Asia utilizzando una backdoor compilata in Rust chiamata Antino, che si avvale di Microsoft Graph per condurre attività di comando e controllo (C2) tramite Outlook e OneDrive.
- Perché è importante
- Le organizzazioni prese di mira rischiano l'esfiltrazione occulta di dati e l'esecuzione di comandi tramite i legittimi servizi cloud di Microsoft 365.
Lo stato della sicurezza informatica nel 2026: segmenti chiave, approfondimenti e innovazioni
In primo piano: la sicurezza informatica viene ridefinita dall'espansione delle infrastrutture cloud, dall'intelligenza artificiale, dai sistemi distribuiti e da ambienti digitali sempre più complessi.
- Perché è importante
- La gestione di strumenti di sicurezza scollegati e di dati di telemetria non gestiti aumenta le vulnerabilità in termini di sicurezza, mentre gli attacchi basati sull'intelligenza artificiale indeboliscono le difese tradizionali.
La violazione dei dati di Frontline Education espone le informazioni dei dipendenti del distretto scolastico
Frontline Education sta informando i distretti scolastici di una violazione dei dati avvenuta dopo che alcuni hacker hanno sfruttato una vulnerabilità in un software di terze parti per ottenere accesso non autorizzato ai suoi sistemi e rubare informazioni sui dipendenti, inclusi i numeri di previdenza sociale.
- Perché è importante
- A causa della mancanza del materiale di origine, non è possibile determinare dettagli tecnici o valutazioni dell'esposizione.
Violazione del ransomware Warlock, SharePoint in acqua, attacchi agli operatori di telecomunicazioni
Il gruppo ransomware Warlock, legato alla Cina, ha preso di mira un'azienda idrica, un fornitore di servizi di telecomunicazione, un ente governativo regionale e un'università, sfruttando le vulnerabilità di SharePoint per ottenere l'accesso iniziale.
- Perché è importante
- Non è possibile valutare l'impatto sulle vittime e i dettagli relativi alla loro vulnerabilità a causa della mancanza di informazioni sulla fonte.
Punti chiave
- GitLab ha corretto la vulnerabilità CVE-2026-90970 (CVSS 9.9), un difetto critico nei gateway AI self-hosted che consentiva l'esecuzione di comandi.
- GitLab ha corretto le versioni 19.2.4, 19.3.2 e 19.4.1; le istanze ospitate su GitLab.com non richiedono alcuna azione da parte dell'utente.
- Il gruppo terroristico UAT-11587, legato alla Cina, utilizza la backdoor Antino per colpire organizzazioni politiche e governative asiatiche.
- Antino utilizza l'API Microsoft Graph per abusare delle infrastrutture legittime di Outlook e OneDrive per le comunicazioni C2.