
BOLLETTINO GIORNALIERO
Un uomo vietnamita è stato accusato di una truffa da 16 milioni di dollari legata alla "macellazione di maiali" tramite criptovalute.
La polizia olandese ha arrestato un presunto membro di ShinyHunters, mentre gli sviluppatori si trovano ad affrontare una vulnerabilità di fuga di credenziali OAuth nell'SDK Python di MCP.
5 notizie3 min di lettura
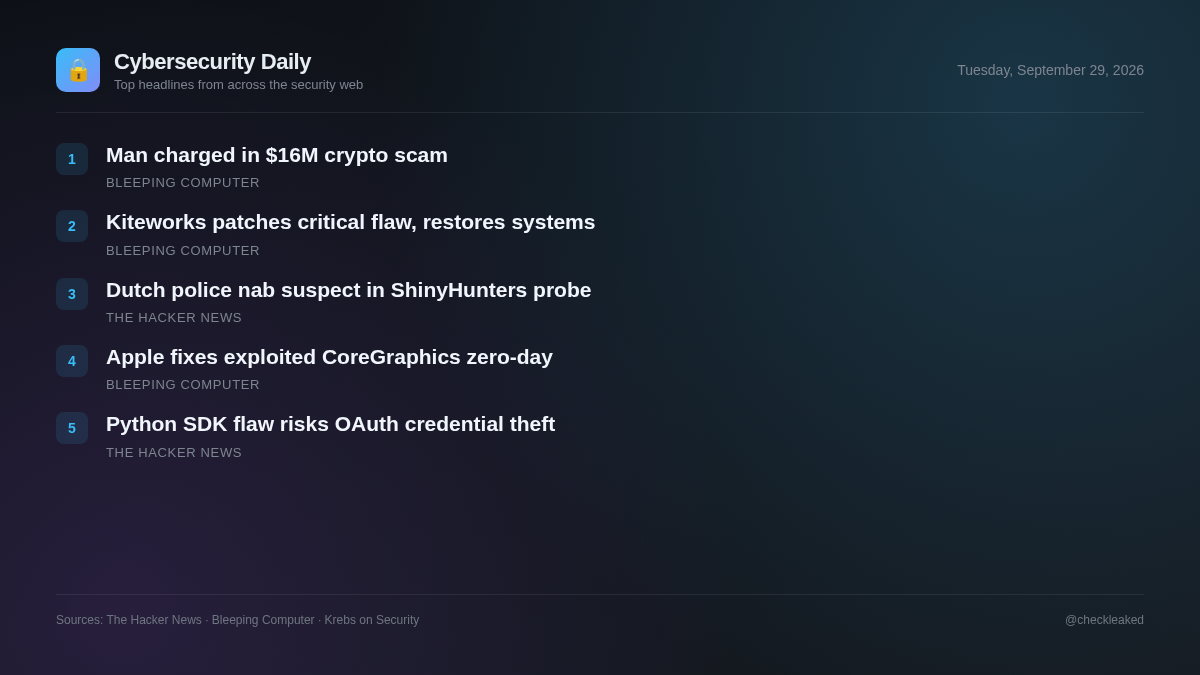
Le forze dell'ordine olandesi hanno arrestato un presunto affiliato di ShinyHunters, segnando un importante sviluppo nelle indagini di lunga data su operazioni di furto di dati ed estorsione di alto profilo.
Allo stesso tempo, gli sviluppatori che utilizzano l'SDK Python ufficiale di MCP si trovano di fronte a una grave falla di sicurezza che potrebbe consentire a server non attendibili di raccogliere le credenziali OAuth e compromettere gli account utente collegati. I team di sicurezza che sviluppano o gestiscono integrazioni basate su questo protocollo devono rivedere immediatamente le proprie implementazioni per proteggere i flussi di lavoro di autorizzazione.
Kiteworks corregge una falla critica e rimette online i sistemi dei clienti.
L'azienda tecnologica americana Kiteworks ha revocato l'avviso precauzionale che chiedeva ai clienti di spegnere i sistemi dopo aver corretto una vulnerabilità critica.
- Perché è importante
- Le vulnerabilità critiche nelle soluzioni di trasferimento file gestite a livello aziendale comportano il rischio di compromissione dei server e di accesso non autorizzato ai dati.
Apple corregge la falla zero-day di CoreGraphics sfruttata negli attacchi.
Apple ha rilasciato aggiornamenti di sicurezza per correggere una vulnerabilità zero-day sfruttata in attacchi mirati "estremamente sofisticati" sui dispositivi iOS.
- Perché è importante
- Le vulnerabilità zero-day sfruttate in rete rappresentano un rischio immediato per la sicurezza dei dispositivi non aggiornati che utilizzano sistemi operativi interessati.
Una vulnerabilità ufficiale dell'SDK Python di MCP può consentire a server dannosi di rubare le credenziali OAuth.
Una vulnerabilità di elevata gravità nell'SDK Python ufficiale di MCP consente a un server malevolo di estrarre segreti client OAuth, codici di autorizzazione e chiavi di prova PKCE. Gli aggressori possono utilizzare le credenziali rubate per ottenere token di accesso con i permessi completi dell'applicazione. Il problema è stato risolto nelle versioni 1.30.0 e 2.2.0.
- Perché è importante
- Le applicazioni di intelligenza artificiale integrate con server MCP dannosi o compromessi possono perdere le credenziali OAuth a lungo termine, con conseguente acquisizione degli account.
La polizia olandese arresta un ventiquattrenne di Amsterdam nell'ambito di un'indagine di ShinyHunters.
La polizia olandese ha arrestato ad Amsterdam il ventiquattrenne Pepijn van der Stap in relazione al gruppo di criminali informatici ShinyHunters. Van der Stap, già arrestato nel 2023 per furto di dati ed estorsione, comparirà in tribunale a Rotterdam.
- Perché è importante
- Le azioni delle forze dell'ordine prendono di mira figure chiave legate a importanti gruppi dediti alla criminalità informatica e all'estorsione di dati.
- Cosa fare
- Esaminare le superfici di attacco esterne e rafforzare le procedure di monitoraggio delle violazioni dei dati.
Un uomo vietnamita è stato accusato di una truffa da 16 milioni di dollari legata alla "macellazione di maiali" tramite criptovalute.
Un cittadino vietnamita è stato accusato di riciclaggio di denaro per il suo ruolo in una maxi truffa legata alla "macellazione di maiali", che ha sottratto a una vittima 16 milioni di dollari in criptovaluta.
Punti chiave
- La polizia olandese ha arrestato ad Amsterdam Pepijn van der Stap, 24 anni, in relazione al gruppo ShinyHunters.
- L'indagato dovrà comparire dinanzi al Tribunale distrettuale di Rotterdam il 29 settembre 2026.
- I manutentori hanno corretto la vulnerabilità di OAuth dell'SDK Python di MCP nelle versioni 1.30.0 e 2.2.0.