
BOLLETTINO GIORNALIERO
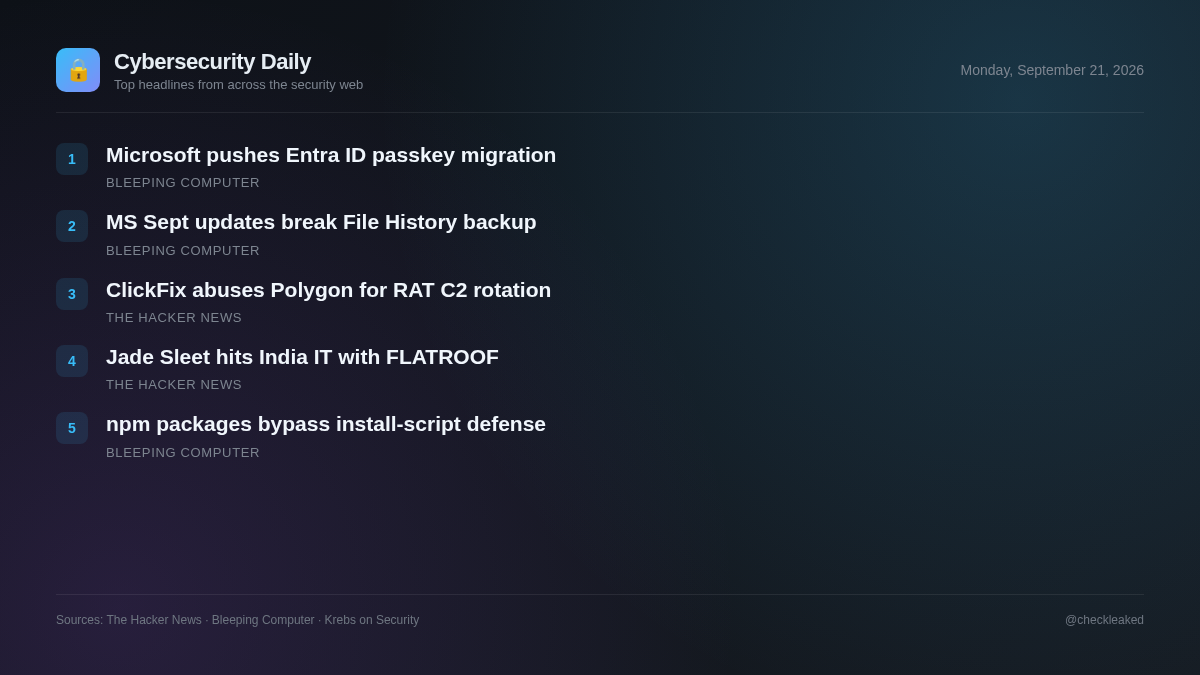
Microsoft ricorda agli amministratori di migrare gli utenti di Entra ID alle chiavi di accesso
Il briefing odierno tratterà le nuove implementazioni di ChainScript RAT che sfruttano gli smart contract di Polygon e gli attacchi backdoor di Jade Sleet contro i fornitori di servizi IT su macOS.
5 notizie2 min di lettura
Gli attori delle minacce stanno combinando sempre più tattiche di ingegneria sociale con nuove tecniche di resilienza delle infrastrutture. Le recenti campagne evidenziano come gli avversari eludano i tradizionali sistemi di rilevamento sfruttando reti decentralizzate e prendendo di mira le catene di fornitura degli sviluppatori.
ClickFix attira l'implementazione di un RAT ChainScript utilizzando Polygon per ruotare l'infrastruttura C2
Gli autori delle minacce stanno utilizzando esche ClickFix camuffate da Spotify, Zoom Workplace e Microsoft Teams per distribuire il RAT ChainScript. ChainScript utilizza contratti intelligenti Polygon tramite EtherHiding per il rilevamento del server C2 e offre funzionalità di esecuzione di comandi CMD e PowerShell, acquisizione di screenshot e furto di portafogli di criptovalute.
- Perché è importante
- Gli utenti indotti a eseguire falsi programmi di installazione rischiano la compromissione completa del sistema, l'esecuzione remota e il furto del portafoglio di criptovalute.
Jade Sleet è stato collegato alla violazione dei dati di un fornitore IT indiano tramite le backdoor FLATROOF e ROOFDECK.
Jade Sleet, un gruppo di hacker nordcoreano, ha compromesso un fornitore di servizi IT con sede in India, prendendo di mira gli sviluppatori tramite le backdoor FLATROOF e ROOFDECK per macOS. Entrambe le backdoor erano state precedentemente utilizzate nell'exploit KelpDAO LayerZero.
- Perché è importante
- I fornitori di servizi IT e gli sviluppatori sono i primi obiettivi ad accedere al sistema, esponendo le reti bersaglio a valle a backdoor persistenti in macOS.
Microsoft ricorda agli amministratori di migrare gli utenti di Entra ID alle chiavi di accesso
Microsoft ha ricordato agli amministratori di migrare gli utenti di Entra ID a metodi di autenticazione resistenti al phishing per evitare interruzioni nell'accesso dopo la dismissione dell'autenticazione a due fattori tramite SMS a partire da febbraio 2027.
Microsoft: gli aggiornamenti di settembre interrompono la funzionalità di backup di Cronologia file.
Microsoft ha avvertito che la funzionalità di backup integrata Cronologia file di Windows potrebbe smettere di funzionare su alcuni sistemi dopo l'installazione degli aggiornamenti di sicurezza di settembre 2026.
I pacchetti npm dannosi eludono le difese dello script di installazione in fase di esecuzione.
Il contesto della storia sui pacchetti npm dannosi che eludono le difese dello script di installazione in fase di esecuzione consiste unicamente in una pagina di verifica della sicurezza di Cloudflare.
Punti chiave
- ChainScript RAT utilizza esche ClickFix camuffate da Teams, Zoom o Spotify per compromettere gli endpoint.
- ChainScript utilizza smart contract Polygon con una tecnica EtherHiding per risolvere dinamicamente i server C2 WebSocket.
- Il gruppo nordcoreano Jade Sleet ha compromesso un fornitore di servizi IT indiano utilizzando le backdoor FLATROOF e ROOFDECK per macOS.
- Jade Sleet continua a prendere di mira sviluppatori di software e aziende di servizi IT per infiltrarsi nelle reti a valle.