
RINGKASAN HARIAN
Kerentanan PHP2Shell, Peringatan ClickFix Chrome, dan Spionase Siber Kastil Pasir Perunggu
Pengarahan hari ini mencakup patch RCE PHP yang akan datang, pertahanan baru Chrome terhadap rekayasa sosial ClickFix, dan malware yang bersekutu dengan negara yang memanfaatkan sideloading DLL Sandboxie.
5 berita3 menit baca
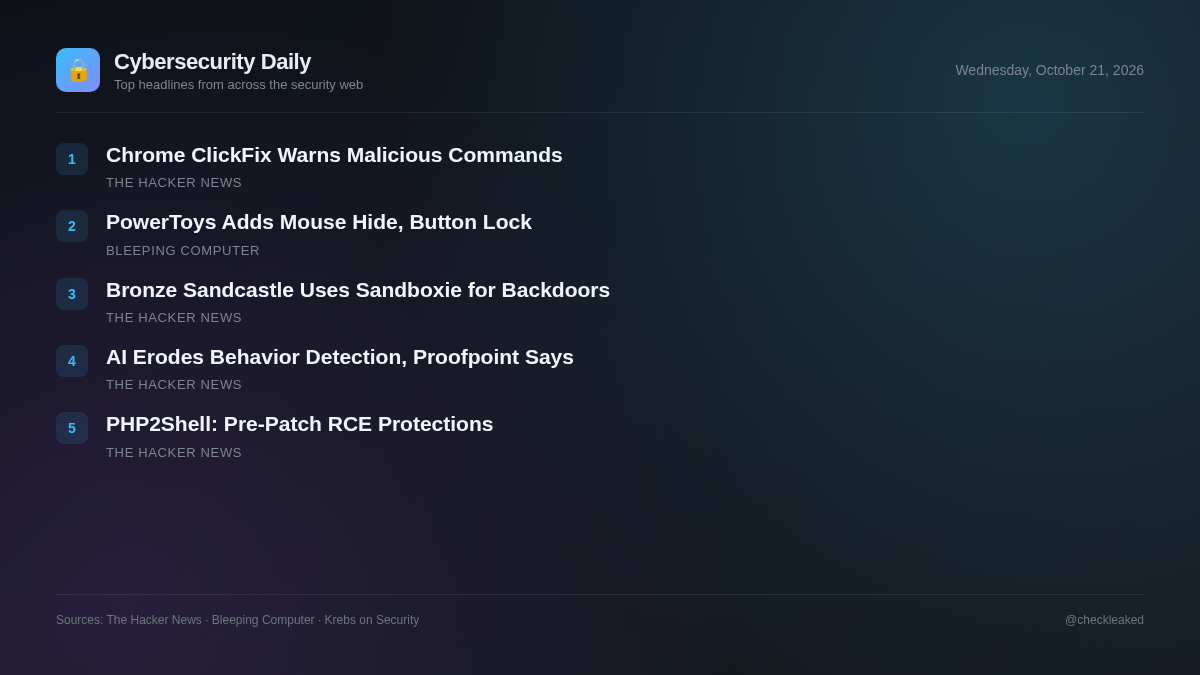
Infrastruktur web kritis menghadapi fokus operasional langsung hari ini karena para pengelola bersiap untuk menambal dua kerentanan eksekusi kode jarak jauh PHP dengan tingkat keparahan tinggi yang disebut PHP2Shell. Dengan upaya eksploitasi awal yang telah terdeteksi, tim keamanan yang menjalankan lingkungan PHP harus bersiap untuk penyebaran tambalan yang cepat.
Di tingkat titik akhir, pelaku ancaman terus menyempurnakan mekanisme penyebaran. Google Chrome memperkenalkan perlindungan yang diperbarui terhadap serangan ClickFix yang memperdaya pengguna untuk menjalankan perintah terminal, sementara kelompok ancaman yang bersekutu dengan Tiongkok, Bronze Sandcastle, secara aktif menyalahgunakan sideloading DLL Sandboxie untuk menyebarkan backdoor permanen di seluruh Asia dan Afrika.
PHP2Shell: Apa yang Sebenarnya Melindungi Anda Sebelum Patch RCE PHP 14:00 UTC, dan Apa yang Tidak
Dua kerentanan eksekusi kode jarak jauh PHP kritis yang belum ditambal, yang dikenal sebagai PHP2Shell, sedang mengalami upaya eksploitasi awal sebelum perbaikan dirilis pada pukul 14:00 UTC pada tanggal 21 Oktober. Cloudflare telah menerapkan aturan sementara darurat, tetapi belum ada solusi lengkap sebelum penambalan dilakukan.
- Mengapa ini penting
- Organisasi yang menjalankan aplikasi PHP di server publik menghadapi risiko tinggi peretasan jarak jauh hingga patch resmi diterapkan.
Google Chrome Menambahkan Peringatan ClickFix untuk Mencegah Pengguna Menjalankan Perintah Berbahaya
Google meluncurkan peningkatan pengamanan Chrome bagi pengguna dengan Enhanced Protection yang diaktifkan untuk melindungi dari serangan rekayasa sosial ClickFix. Dalam serangan ini, situs web berbahaya memperdaya pengguna untuk menjalankan perintah terminal atau Windows Run yang menyebarkan malware seperti pencuri informasi dan trojan akses jarak jauh.
- Mengapa ini penting
- Pengguna yang mengunjungi situs yang disusupi atau iklan berbahaya diperdaya untuk menjalankan kode secara manual yang melewati kontrol keamanan peramban tradisional untuk menginfeksi sistem.
Kelompok yang bersekutu dengan Tiongkok, Bronze Sandcastle, menyalahgunakan teknik sideloading DLL Sandboxie untuk menyebarkan backdoor.
Para peneliti Sophos merinci Bronze Sandcastle, sebuah kelompok ancaman yang bersekutu dengan Tiongkok yang menargetkan organisasi di Asia dan Afrika sejak pertengahan tahun 2025. Kelompok ini secara ekstensif menyalahgunakan sideloading DLL Sandboxie untuk menyebarkan shell Meterpreter yang dimodifikasi dan backdoor, sementara beroperasi terutama di zona waktu UTC+8.
- Mengapa ini penting
- Organisasi-organisasi di Filipina, Taiwan, Afghanistan, Namibia, dan Korea Selatan menghadapi spionase siber aktif dan akses terus-menerus yang tersembunyi melalui sideloading DLL.
AI Generatif Menghapus Petunjuk Perilaku, Melemahkan Deteksi Berdasarkan Perilaku Saja, Laporan Proofpoint
Proofpoint melaporkan bahwa penyerang menggunakan AI generatif untuk menghilangkan bahasa dan pola umum yang menjadi ciri khas email berbahaya. Dengan membuat pesan unik dan lancar untuk setiap penerima, penyerang melewati filter keamanan email berbasis perilaku tradisional, menyebabkan kerugian miliaran dolar dalam serangan BEC (Business Email Compromise).
- Mengapa ini penting
- Organisasi yang hanya mengandalkan filter email berdasarkan perilaku atau pola tertentu menghadapi risiko lebih tinggi dari serangan phishing yang ditargetkan dan serangan peretasan email bisnis.
Microsoft PowerToys menambahkan fitur CursorHide dan Button Lock pada mouse.
Microsoft telah merilis PowerToys 0.102, dengan dua utilitas mouse baru, alat baris perintah baru, dan peningkatan pada Command Palette.
Poin-poin utama
- Aktifkan Perlindungan yang Ditingkatkan di Google Chrome untuk memperingatkan pengguna terhadap perintah ClickFix yang meminta mereka untuk menjalankan perintah berbahaya di aplikasi terminal.
- Tinjau kembali postur keamanan email karena AI generatif menghilangkan sinyal perilaku tradisional dan meningkatkan kemampuan dalam melakukan phishing menurut Proofpoint.