
RINGKASAN HARIAN
Kerentanan Zero-Day BeyondTrust Dieksploitasi oleh Armory Castle; Model Pengambilan Keputusan AI Memasuki Platform SOC
Pengarahan hari ini membahas kerentanan zero-day BeyondTrust yang dieksploitasi dan adopsi cepat model pengambilan keputusan AI di seluruh platform operasi keamanan.
5 berita2 menit baca
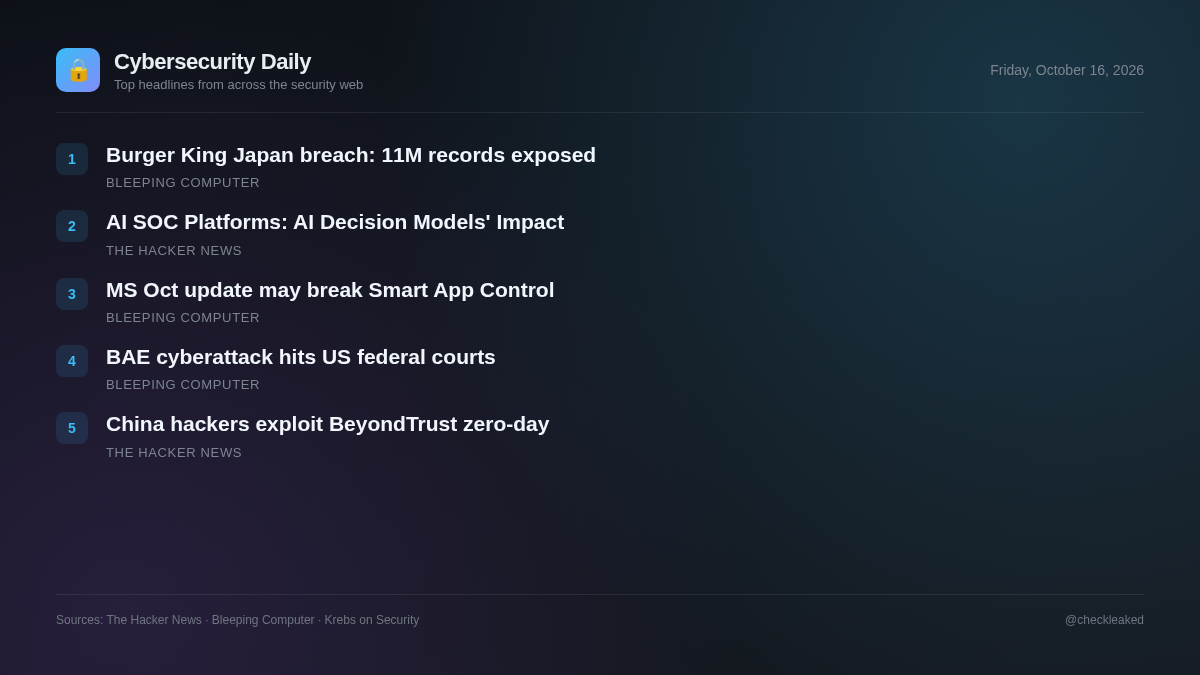
Pelaku ancaman yang terkait dengan kelompok spionase Armory Castle yang terkait dengan Tiongkok secara aktif mengeksploitasi kerentanan zero-day pada perangkat BeyondTrust Remote Support sebelum patch tersedia. Cacat tersebut memungkinkan operasi file jarak jauh tanpa izin pada perangkat yang rentan.
Pada saat yang sama, tim operasi keamanan sedang mengevaluasi model pengambilan keputusan AI non-teks dari penyedia termasuk TypeSafe AI, OpenAI, dan Cribl yang dirancang untuk mempercepat pengambilan keputusan cepat di lingkungan SOC.
Peretas yang terkait dengan China mengeksploitasi celah keamanan zero-day BeyondTrust untuk mengambil alih server dukungan jarak jauh.
Kelompok yang terkait dengan Tiongkok, Armory Castle, mengeksploitasi celah keamanan zero-day CVE-2026-102764 (CVSS 9.3) pada BeyondTrust Remote Support untuk melakukan operasi file jarak jauh tanpa izin.
- Apa yang harus dilakukan
- Terapkan patch BT26-05-RS atau perbarui instance BeyondTrust Remote Support versi lama.
Pelanggaran data Burger King Jepang mengungkap 11 juta catatan pelanggan.
Burger King Jepang, anak perusahaan raksasa makanan cepat saji global Burger King, mengungkapkan adanya pelanggaran data besar setelah penyerang mengakses server yang berisi 11,18 juta catatan pelanggan.
Microsoft: Pembaruan Windows bulan Oktober mungkin akan merusak Smart App Control.
Microsoft menyatakan bahwa beberapa pengguna mungkin mengalami kesulitan mengaktifkan Kontrol Aplikasi Cerdas setelah menginstal pembaruan keamanan Windows 11 KB5127648 bulan ini.
Serangan siber terhadap BAE Systems mengganggu operasional pengadilan federal AS.
Sebuah serangan siber yang menargetkan BAE Systems dilaporkan berdampak pada operasional pengadilan federal AS, meskipun konteks yang diberikan hanya menampilkan halaman verifikasi Cloudflare.
Model Pengambilan Keputusan AI dan Dampaknya pada Platform AI SOC
Model pengambilan keputusan AI, termasuk TypeSafe AI Jev, OpenAI Decisions API, dan Cribl cribl-decision, meneruskan pertanyaan berdasarkan status dan jenis teks secara langsung untuk menghasilkan skor atau pilihan tanpa perlu menghasilkan teks.
- Mengapa ini penting
- Platform operasi keamanan dapat memanfaatkan model pengambilan keputusan AI non-teks untuk memproses status sistem secara langsung dan mengotomatiskan triase operasional.
Poin-poin utama
- Armory Castle mengeksploitasi kerentanan zero-day CVE-2026-102764 di BeyondTrust Remote Support sebelum patch dirilis.
- Versi BeyondTrust Remote Support 24.3.1 hingga 26.2.3 yang dihosting sendiri memerlukan patch BT26-05-RS untuk mencegah operasi file yang tidak sah.
- Instansi BeyondTrust SaaS menerima pembaruan otomatis untuk CVE-2026-102764 per tanggal 9 Oktober 2026.
- Platform SOC mengadopsi model pengambilan keputusan AI non-teks seperti TypeSafe AI Jev, OpenAI Decisions API, dan cribl-decision.