
RINGKASAN HARIAN
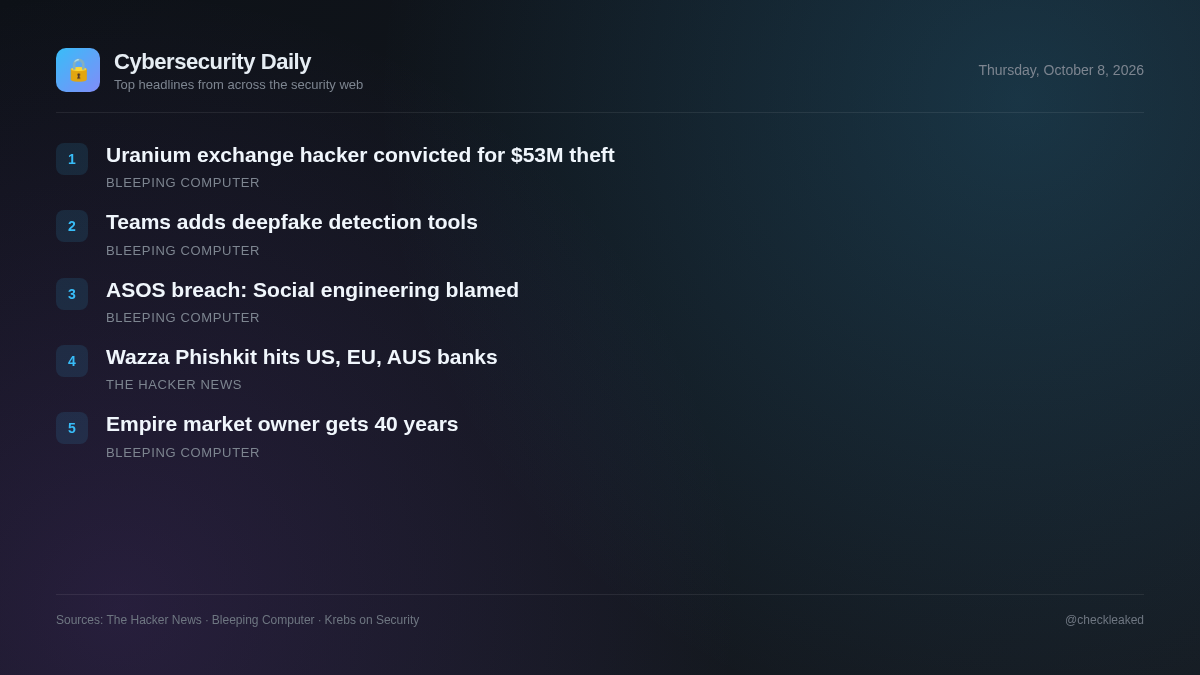
Peretas bursa kripto uranium divonis bersalah karena mencuri $53 juta.
Ringkasan keamanan hari ini merinci perangkat phishing Wazza yang terdiri dari beberapa tahap, beserta hukuman hukum berat bagi para pelaku kejahatan siber.
5 berita2 menit baca
Pada saat yang sama, tindakan penegakan hukum terus memberikan hasil peradilan yang signifikan terhadap operasi kejahatan siber tingkat tinggi, termasuk vonis berat dan hukuman penjara yang panjang terkait dengan pasar gelap dan pencurian mata uang kripto.
Wazza Phishkit Menargetkan Sektor Perbankan, Pemerintah, dan Manufaktur di Seluruh AS, Uni Eropa, dan Australia
ANY.RUN mengidentifikasi perangkat phishing baru bernama Wazza yang menargetkan organisasi perbankan, manufaktur, dan pemerintah di seluruh AS, Eropa, dan Australia. Ancaman ini menggunakan rantai perutean multi-tahap untuk menyaring lalu lintas dan pengunjung otomatis sebelum menyajikan umpan phishing Kode Perangkat bertema Adobe.
- Mengapa ini penting
- Wazza menyembunyikan jebakan terakhir di balik penyaringan lalu lintas multi-tahap, yang menyulitkan alat deteksi otomatis dan membuat analisis tautan awal kurang efektif bagi analis keamanan dan MSSP.
Peretas bursa kripto uranium divonis bersalah karena mencuri $53 juta.
Seorang pria asal Maryland dinyatakan bersalah karena mencuri lebih dari $53 juta setelah meretas bursa kripto terdesentralisasi Uranium Finance dua kali pada April 2021.
Microsoft Teams akan mendapatkan dukungan untuk alat deteksi deepfake pihak ketiga.
Microsoft akan segera memperkenalkan dukungan untuk solusi deteksi deepfake pihak ketiga dan perlindungan peniruan identitas dalam rapat Teams.
ASOS mengaitkan pelanggaran data dengan serangan rekayasa sosial dan pencurian kredensial.
ASOS mengirimkan pembaruan kepada pelanggan yang terdampak tentang insiden keamanan siber yang dialaminya awal pekan ini, dan mengkonfirmasi bahwa peretas telah mengakses beberapa data pribadi.
Pemilik pasar kejahatan siber Empire dijatuhi hukuman 40 tahun penjara.
Konten berita ini tidak dapat diproses karena halaman web sumber menampilkan tantangan verifikasi bot Cloudflare.
Poin-poin utama
- ANY.RUN mengidentifikasi Wazza, sebuah phishkit yang menggunakan permintaan Kode Perangkat bertema Adobe untuk menargetkan sektor pemerintahan, perbankan, dan manufaktur.
- Wazza menggunakan rantai perutean multi-tahap dan penyaringan lalu lintas untuk menghindari sistem deteksi otomatis di seluruh AS, Uni Eropa, dan Australia.
- Penegak hukum terus meraih hukuman berat terhadap individu-individu yang terkait dengan kejahatan siber skala besar dan operasi pasar gelap.