
RINGKASAN HARIAN
Kondisi Keamanan Siber di Tahun 2026: Segmen Utama, Wawasan, dan Inovasi
Pengarahan hari ini membahas kerentanan kritis GitLab AI Gateway, spionase siber yang terkait dengan Tiongkok melalui pintu belakang Antino, dan wawasan strategis untuk operasi keamanan tahun 2026.
5 berita2 menit baca
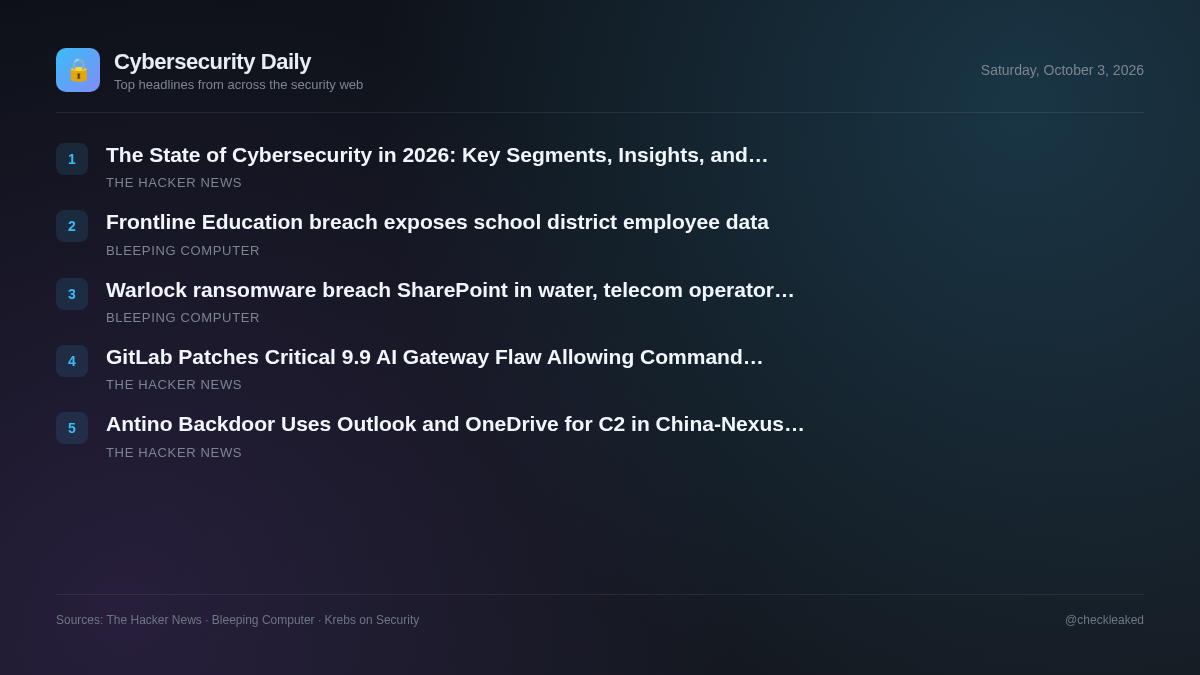
Kondisi keamanan saat ini menyoroti risiko operasional yang ditimbulkan oleh perluasan fitur perangkat lunak dan infrastruktur perusahaan. Organisasi yang menjalankan beban kerja AI yang dihosting sendiri menghadapi risiko teknis langsung, sementara pelaku spionase terus menyalahgunakan layanan cloud yang sah untuk melewati pemantauan batas.
GitLab Menambal Celah Kritis pada AI Gateway Versi 9.9 yang Memungkinkan Eksekusi Perintah pada Server yang Dihosting Sendiri
GitLab telah menambal celah keamanan kritis yang dilacak sebagai CVE-2026-90970 dengan skor CVSS 9,9 pada komponen AI Gateway-nya. Masalah ini memungkinkan pengguna yang masuk dengan akses Duo Agent Platform untuk menjalankan perintah pada server yang dihosting sendiri.
- Mengapa ini penting
- Lingkungan yang dihosting sendiri yang menjalankan versi AI Gateway yang rentan memungkinkan pengguna yang terautentikasi untuk mengeksekusi perintah yang tidak sah pada host yang mendasarinya.
Antino Menggunakan Outlook dan OneDrive untuk C2 dalam Kampanye Spionase China-Nexus Melalui Backdoor.
Aktor ancaman yang terkait dengan Tiongkok, yang dilacak dengan kode UAT-11587, menargetkan organisasi pemerintah dan kebijakan di Asia menggunakan backdoor yang dikompilasi dengan Rust bernama Antino, yang mengandalkan Microsoft Graph untuk melakukan C2 melalui Outlook dan OneDrive.
- Mengapa ini penting
- Organisasi yang menjadi target menghadapi eksfiltrasi data terselubung dan eksekusi perintah melalui layanan cloud Microsoft 365 yang sah.
Kondisi Keamanan Siber di Tahun 2026: Segmen Utama, Wawasan, dan Inovasi
Fitur utama: Keamanan siber sedang dibentuk ulang oleh perluasan infrastruktur cloud, AI, sistem terdistribusi, dan lingkungan digital yang semakin kompleks.
- Mengapa ini penting
- Mengelola perangkat keamanan yang terputus dan telemetri yang tidak terkelola meningkatkan risiko keamanan, sementara serangan berbasis AI melemahkan pertahanan tradisional.
Pelanggaran data Frontline Education mengungkap data karyawan distrik sekolah.
Frontline Education memberitahukan kepada distrik sekolah tentang pelanggaran data setelah penyerang mengeksploitasi kerentanan dalam perangkat lunak pihak ketiga untuk mendapatkan akses tidak sah ke sistem mereka dan mencuri informasi karyawan, termasuk nomor Jaminan Sosial.
- Mengapa ini penting
- Karena tidak tersedianya materi sumber, rincian teknis atau penilaian paparan tidak dapat ditentukan.
Warlock membobol sistem ransomware SharePoint di dalam air, dan melakukan serangan terhadap operator telekomunikasi.
Kelompok ransomware Warlock yang terkait dengan China menargetkan perusahaan penyedia air, penyedia telekomunikasi, badan pemerintahan daerah, dan universitas dengan mengeksploitasi kerentanan SharePoint untuk mendapatkan akses awal.
- Mengapa ini penting
- Dampak terhadap korban dan rincian kerentanan tidak dapat dinilai karena kurangnya detail sumber.
Poin-poin utama
- GitLab telah menambal CVE-2026-90970 (CVSS 9.9), sebuah celah kritis pada AI Gateway yang dihosting sendiri yang memungkinkan eksekusi perintah.
- GitLab telah memperbaiki versi 19.2.4, 19.3.2, dan 19.4.1; instance yang dihosting di GitLab.com tidak memerlukan tindakan pengguna.
- Kelompok ancaman UAT-11587 yang terkait dengan Tiongkok menyebarkan pintu belakang Antino yang menargetkan organisasi kebijakan dan pemerintahan Asia.
- Antino menggunakan Microsoft Graph API untuk menyalahgunakan infrastruktur Outlook dan OneDrive yang sah untuk komunikasi C2.