
RINGKASAN HARIAN
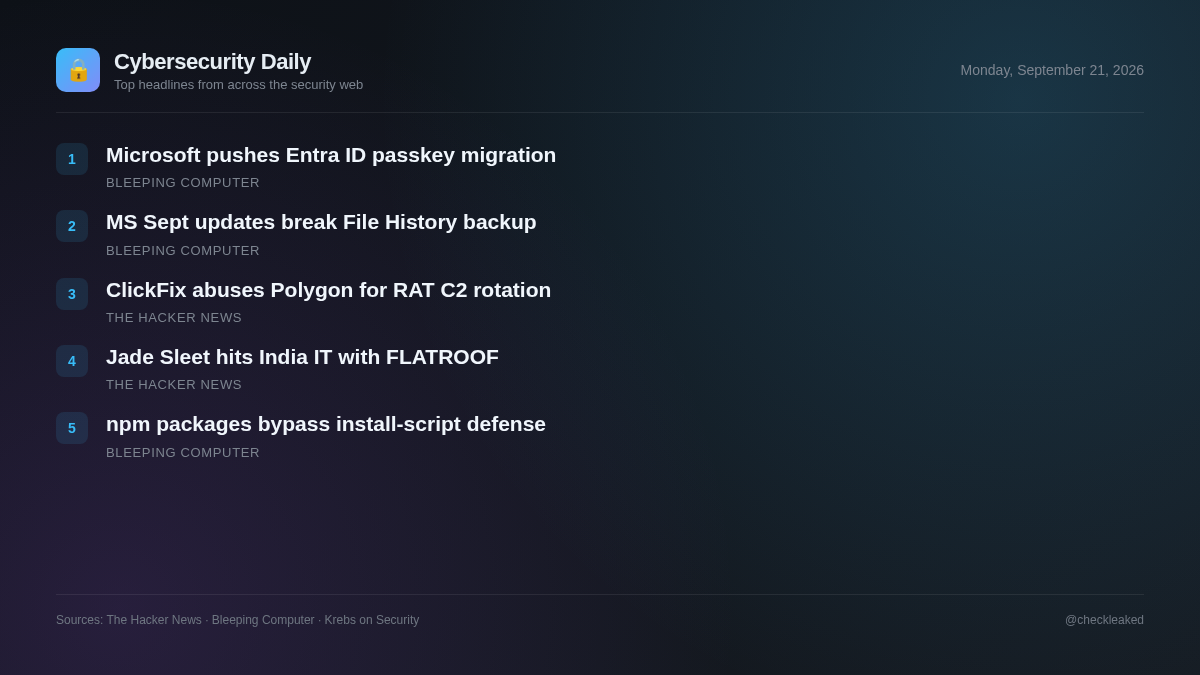
Microsoft mengingatkan administrator untuk memigrasikan pengguna Entra ID ke passkey.
Pengarahan hari ini membahas penyebaran RAT ChainScript baru yang memanfaatkan kontrak pintar Polygon dan serangan backdoor macOS Jade Sleet terhadap penyedia IT.
5 berita2 menit baca
Pelaku ancaman semakin sering menggabungkan taktik rekayasa sosial dengan teknik ketahanan infrastruktur yang baru. Kampanye terbaru menyoroti bagaimana musuh melewati deteksi tradisional dengan memanfaatkan jaringan terdesentralisasi dan menargetkan rantai pasokan pengembang.
ClickFix Menggaet dan Menyebarkan RAT ChainScript Menggunakan Poligon untuk Memutar Infrastruktur C2
Pelaku ancaman menggunakan umpan ClickFix yang disamarkan sebagai Spotify, Zoom Workplace, dan Microsoft Teams untuk menyebarkan RAT ChainScript. ChainScript menggunakan kontrak pintar Polygon melalui EtherHiding untuk penemuan C2 dan menawarkan kemampuan CMD, eksekusi PowerShell, pengambilan tangkapan layar, dan pencurian dompet kripto.
- Mengapa ini penting
- Pengguna yang terpancing untuk menjalankan penginstal perangkat lunak palsu menghadapi risiko peretasan sistem sepenuhnya, eksekusi jarak jauh, dan pencurian dompet mata uang kripto.
Jade Sleet Dikaitkan dengan Pelanggaran Data Penyedia IT India dengan Backdoor FLATROOF dan ROOFDECK
Pelaku ancaman asal Korea Utara, Jade Sleet, meretas penyedia layanan TI yang berbasis di India, menargetkan pengembang menggunakan backdoor FLATROOF dan ROOFDECK macOS. Kedua backdoor tersebut sebelumnya telah digunakan dalam eksploitasi jembatan KelpDAO LayerZero.
- Mengapa ini penting
- Penyedia layanan TI dan pengembang menjadi target akses awal, sehingga mengekspos jaringan target hilir terhadap pintu belakang macOS yang permanen.
Microsoft mengingatkan administrator untuk memigrasikan pengguna Entra ID ke passkey.
Microsoft telah mengingatkan administrator untuk memigrasikan pengguna Entra ID ke metode autentikasi yang tahan terhadap phishing untuk menghindari gangguan saat masuk setelah menghentikan autentikasi faktor pertama melalui SMS mulai Februari 2027.
Microsoft: Pembaruan September merusak fitur pencadangan Riwayat Berkas
Microsoft memperingatkan bahwa fitur pencadangan Riwayat Berkas bawaan di Windows mungkin berhenti berfungsi pada beberapa sistem setelah menginstal pembaruan keamanan September 2026.
Paket npm berbahaya menghindari pertahanan skrip instalasi saat dijalankan.
Konteks cerita tentang paket npm berbahaya yang menghindari pertahanan skrip instalasi saat dijalankan hanya terdiri dari halaman verifikasi keamanan Cloudflare.
Poin-poin utama
- ChainScript RAT menggunakan umpan ClickFix yang disamarkan sebagai Teams, Zoom, atau Spotify untuk membahayakan titik akhir.
- ChainScript menggunakan kontrak pintar Polygon dalam teknik EtherHiding untuk secara dinamis menyelesaikan server C2 WebSocket.
- Kelompok Korea Utara Jade Sleet meretas penyedia IT India menggunakan backdoor FLATROOF dan ROOFDECK macOS.
- Jade Sleet terus menargetkan pengembang perangkat lunak dan perusahaan layanan TI untuk menyusup ke jaringan hilir.