
RINGKASAN HARIAN
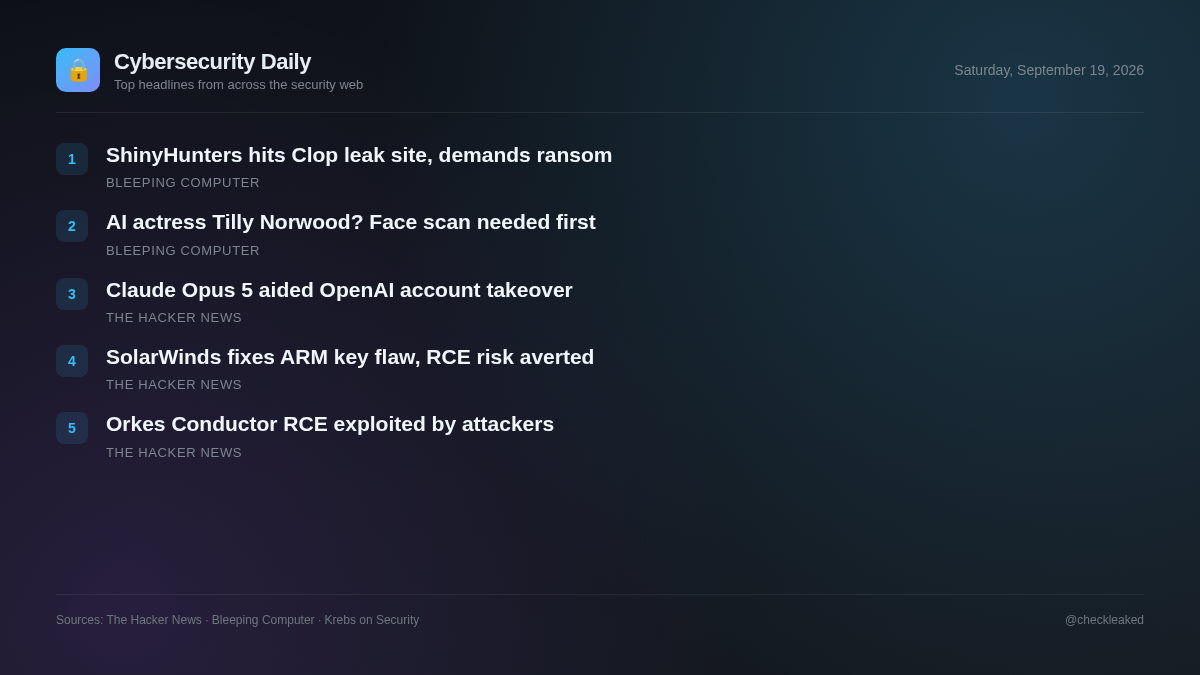
ShinyHunters meretas situs kebocoran Clop, mengancam akan memeras geng ransomware.
Pengarahan hari ini mencakup kerentanan RCE Orkes Conductor yang dieksploitasi secara aktif, kelemahan kunci yang dikodekan secara permanen pada SolarWinds ARM, dan penelitian berbantuan AI yang mengungkap kelemahan pengambilalihan akun berantai di OpenAI.
5 berita2 menit baca
Secara paralel, penelitian keamanan menyoroti peran yang semakin penting dari model AI dalam menemukan kerentanan keamanan. Para peneliti menggunakan Claude Opus 5 untuk mengidentifikasi bug berantai di forum sumber terbuka dan sistem otentikasi internal untuk mengakses repositori kode OpenAI internal.
Organisasi yang menggunakan Orkes Conductor atau SolarWinds ARM harus memprioritaskan peningkatan sistem yang rentan sesegera mungkin, sementara tim pengembang harus memastikan sanitasi input dan pemeriksaan otentikasi yang tepat di semua layanan yang berinteraksi langsung dengan pengguna.
Kerentanan RCE Pra-Otorisasi Kritis pada Platform Alur Kerja Orkes Conductor Dieksploitasi di Dunia Nyata
Kerentanan eksekusi kode jarak jauh pra-otentikasi kritis (CVE-2026-58138) pada Orkes Conductor 3.21.21 sebelum 3.30.2 sedang dieksploitasi secara aktif di lapangan. Penyerang mengirimkan definisi alur kerja inline berbahaya yang berisi ekspresi JavaScript atau Python untuk melewati evaluator GraalVM yang tidak diisolasi (unsandboxed).
- Mengapa ini penting
- Penyerang jarak jauh yang tidak terautentikasi dapat mengeksekusi perintah OS sembarangan melalui refleksi Java atau panggilan subproses pada server Orkes Conductor yang terekspos.
- Apa yang harus dilakukan
- Segera perbarui instance Orkes Conductor ke versi 3.30.2 atau lebih tinggi.
Claude Opus 5 Membantu Peneliti Mengambil Alih Akun Staf OpenAI Melalui Serangkaian Cacat.
Peneliti keamanan di Hacktron menggunakan Claude Opus 5 dari Anthropic untuk menghubungkan celah keamanan di forum bantuan publik Discourse milik OpenAI dengan kelemahan pada sistem login OpenAI. Penelitian tersebut menunjukkan pengambilalihan akun ChatGPT dan Codex milik karyawan OpenAI dan mencapai repositori kode internal OpenAI dalam waktu 72 jam.
SolarWinds Memperbaiki Celah Kunci Terprogram ARM yang Memungkinkan RCE Tanpa Otentikasi
SolarWinds telah menambal kerentanan eksekusi kode jarak jauh tanpa autentikasi (CVE-2026-28326) pada Access Rights Manager (ARM) versi 2026.2 dan sebelumnya. Cacat tersebut memiliki skor CVSS 8.8 dan disebabkan oleh kunci statis yang dikodekan secara permanen.
- Mengapa ini penting
- Penyerang jarak jauh yang tidak terautentikasi dapat memanfaatkan kunci yang telah dikodekan untuk mengeksekusi kode sembarang pada server yang menjalankan instance SolarWinds ARM yang rentan.
ShinyHunters meretas situs kebocoran Clop, mengancam akan memeras geng ransomware.
Teks berita terperinci tidak tersedia karena halaman verifikasi bot Cloudflare memblokir konten sumber.
Memanggil aktris AI viral Tilly Norwood? Setuju untuk pemindaian wajah dulu.
Teks berita terperinci tidak tersedia karena halaman verifikasi bot Cloudflare memblokir konten sumber.
Poin-poin utama
- Orkes Conductor versi 3.21.21 sebelum 3.30.2 menghadapi eksploitasi aktif melalui celah RCE yang tidak terautentikasi CVE-2026-58138.
- SolarWinds telah menambal CVE-2026-28326, sebuah celah keamanan kunci yang tertanam dalam kode CVSS 8.8 di Access Rights Manager 2026.2 dan versi sebelumnya.
- Para peneliti Hacktron menggunakan Claude Opus 5 untuk merantai celah keamanan Discourse dan celah login, mengambil alih akun staf OpenAI.