
दैनिक ब्रीफिंग
PHP2Shell की कमजोरियाँ, Chrome ClickFix की चेतावनियाँ और Bronze Sandcastle द्वारा साइबर जासूसी
आज की ब्रीफिंग में आने वाले PHP RCE पैच, क्लिकफिक्स सोशल इंजीनियरिंग के खिलाफ क्रोम की नई सुरक्षा व्यवस्था और सैंडबॉक्सी DLL साइडलोडिंग का लाभ उठाने वाले राज्य-संरेखित मैलवेयर को शामिल किया गया है।
5 खबरें3 मिनट पठन
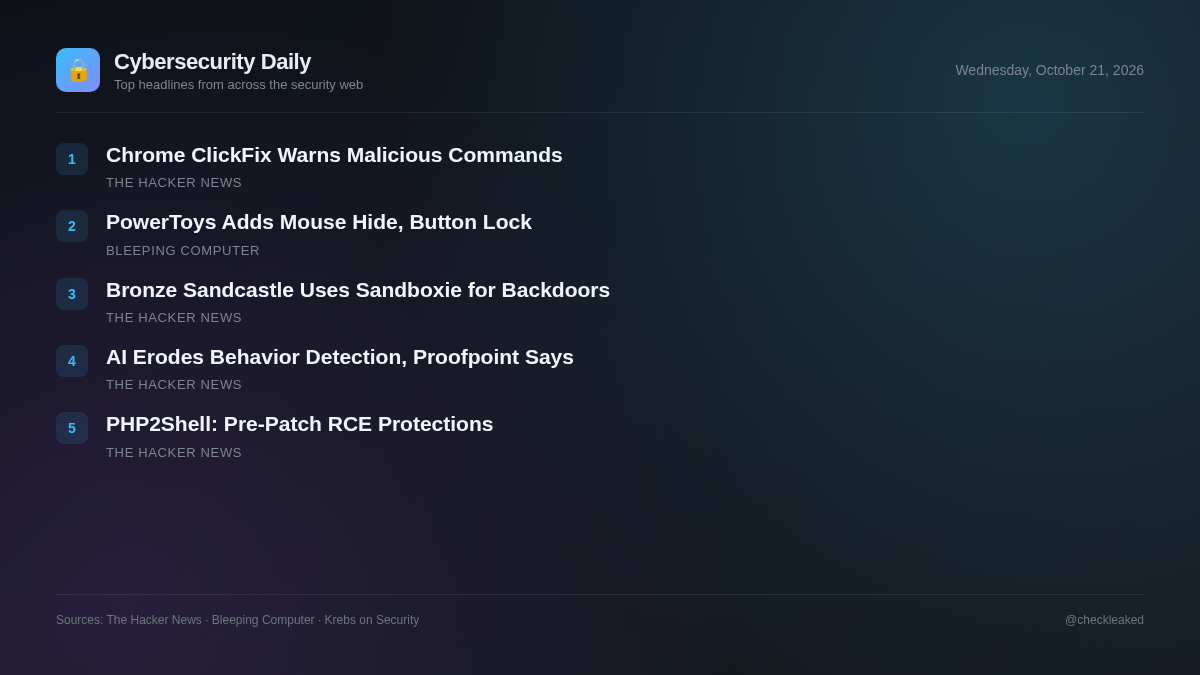
आज महत्वपूर्ण वेब इन्फ्रास्ट्रक्चर पर तत्काल परिचालन संबंधी ध्यान देने की आवश्यकता है क्योंकि रखरखावकर्ता PHP2Shell नामक दो उच्च-स्तरीय PHP रिमोट कोड निष्पादन कमजोरियों को ठीक करने की तैयारी कर रहे हैं। प्रारंभिक शोषण प्रयासों का पहले ही पता चल चुका है, इसलिए PHP वातावरण संचालित करने वाली सुरक्षा टीमों को तेजी से पैच तैनात करने की तैयारी करनी होगी।
एंडपॉइंट स्तर पर, हमलावर अपने डिलीवरी तंत्र को लगातार परिष्कृत कर रहे हैं। Google Chrome, ClickFix हमलों के खिलाफ अद्यतन सुरक्षा उपाय पेश कर रहा है, जो उपयोगकर्ताओं को टर्मिनल कमांड चलाने के लिए बरगलाते हैं, जबकि चीन से जुड़ा हमलावर समूह Bronze Sandcastle, Sandboxie DLL साइडलोडिंग का सक्रिय रूप से दुरुपयोग करके एशिया और अफ्रीका में स्थायी बैकडोर तैनात कर रहा है।
PHP2Shell: 14:00 UTC PHP RCE पैच से पहले वास्तव में आपको क्या सुरक्षित रखता है और क्या नहीं
PHP2Shell के नाम से जानी जाने वाली दो अनपैच्ड गंभीर PHP रिमोट कोड एक्जीक्यूशन कमजोरियों का 21 अक्टूबर को 14:00 UTC पर फिक्स जारी होने से पहले प्रारंभिक शोषण के प्रयास किए जा रहे हैं। क्लाउडफ्लेयर ने आपातकालीन अस्थायी नियम लागू किए हैं, लेकिन पैचिंग से पहले कोई पूर्ण समाधान मौजूद नहीं है।
- यह क्यों मायने रखता है
- सार्वजनिक सर्वरों पर PHP एप्लिकेशन होस्ट करने वाले संगठनों को आधिकारिक पैच तैनात होने तक दूरस्थ रूप से डेटा लीक होने का उच्च जोखिम रहता है।
गूगल क्रोम ने दुर्भावनापूर्ण कमांड चलाने से उपयोगकर्ताओं को रोकने के लिए क्लिकफिक्स चेतावनियाँ जोड़ीं।
Google, एन्हांस्ड प्रोटेक्शन चालू रखने वाले उपयोगकर्ताओं के लिए बेहतर Chrome सुरक्षा उपाय पेश कर रहा है ताकि क्लिकफिक्स सोशल इंजीनियरिंग हमलों से बचाव किया जा सके। इन हमलों में, दुर्भावनापूर्ण वेबसाइटें उपयोगकर्ताओं को टर्मिनल या विंडोज रन कमांड चलाने के लिए बरगलाती हैं, जो सूचना चुराने वाले और रिमोट एक्सेस ट्रोजन जैसे मैलवेयर फैलाते हैं।
- यह क्यों मायने रखता है
- असुरक्षित साइटों या दुर्भावनापूर्ण विज्ञापनों पर जाने वाले उपयोगकर्ताओं को ऐसे कोड को मैन्युअल रूप से निष्पादित करने के लिए बरगलाया जाता है जो सिस्टम को संक्रमित करने के लिए पारंपरिक ब्राउज़र सुरक्षा नियंत्रणों को दरकिनार कर देता है।
चीन समर्थित ब्रॉन्ज़ सैंडकैसल ने बैकडोर तैनात करने के लिए सैंडबॉक्सी डीएलएल साइडलोडिंग का दुरुपयोग किया।
सोफोस के शोधकर्ताओं ने ब्रॉन्ज़ सैंडकैसल नामक चीन समर्थित खतरे के समूह का विस्तृत विवरण दिया है, जो 2025 के मध्य से एशिया और अफ्रीका में संगठनों को निशाना बना रहा है। यह समूह मुख्य रूप से UTC+8 समय क्षेत्र में काम करते हुए, संशोधित मीटरप्रेटर शेल और बैकडोर डालने के लिए सैंडबॉक्सी डीएलएल साइडलोडिंग का बड़े पैमाने पर दुरुपयोग करता है।
- यह क्यों मायने रखता है
- फिलीपींस, ताइवान, अफगानिस्तान, नामीबिया और दक्षिण कोरिया में स्थित संगठन सक्रिय साइबर जासूसी और डीएलएल साइडलोडिंग के माध्यम से गुप्त रूप से लगातार पहुंच का सामना कर रहे हैं।
प्रूफपॉइंट की रिपोर्ट के अनुसार, जनरेटिव एआई व्यवहार संबंधी संकेतों को मिटा रहा है, जिससे केवल व्यवहार पर आधारित पहचान कमजोर हो रही है।
प्रूफपॉइंट की रिपोर्ट है कि हमलावर जनरेटिव एआई का उपयोग करके दुर्भावनापूर्ण ईमेल से सामान्य भाषा और टेम्पलेट संकेतों को हटा रहे हैं। प्रत्येक प्राप्तकर्ता के लिए अद्वितीय, सहज संदेश तैयार करके, हमलावर पारंपरिक व्यवहार-आधारित ईमेल सुरक्षा फ़िल्टरों को दरकिनार कर देते हैं, जिससे अरबों डॉलर का बीईसी नुकसान होता है।
- यह क्यों मायने रखता है
- जो संगठन पूरी तरह से व्यवहार या पैटर्न-मिलान वाले ईमेल फ़िल्टर पर निर्भर करते हैं, उन्हें अनुकूलित फ़िशिंग और व्यावसायिक ईमेल समझौता हमलों से अधिक जोखिम का सामना करना पड़ता है।
Microsoft PowerToys में CursorHide और Button Lock माउस टूल जोड़े गए हैं।
माइक्रोसॉफ्ट ने पॉवरटॉयज 0.102 जारी किया है, जिसमें दो नई माउस यूटिलिटीज, नए कमांड-लाइन टूल और कमांड पैलेट में सुधार शामिल हैं।
मुख्य बिंदु
- Google Chrome में एन्हांस्ड प्रोटेक्शन को सक्षम करें ताकि उपयोगकर्ताओं को क्लिकफिक्स प्रॉम्प्ट के खिलाफ चेतावनी दी जा सके जो उन्हें टर्मिनल अनुप्रयोगों में दुर्भावनापूर्ण कमांड चलाने के लिए कहते हैं।
- प्रूफपॉइंट के अनुसार, जनरेटिव एआई द्वारा पारंपरिक व्यवहार संबंधी संकेतों को समाप्त करने और फ़िशिंग की दक्षता में सुधार करने के कारण ईमेल सुरक्षा स्थिति की समीक्षा करें।