
दैनिक ब्रीफिंग
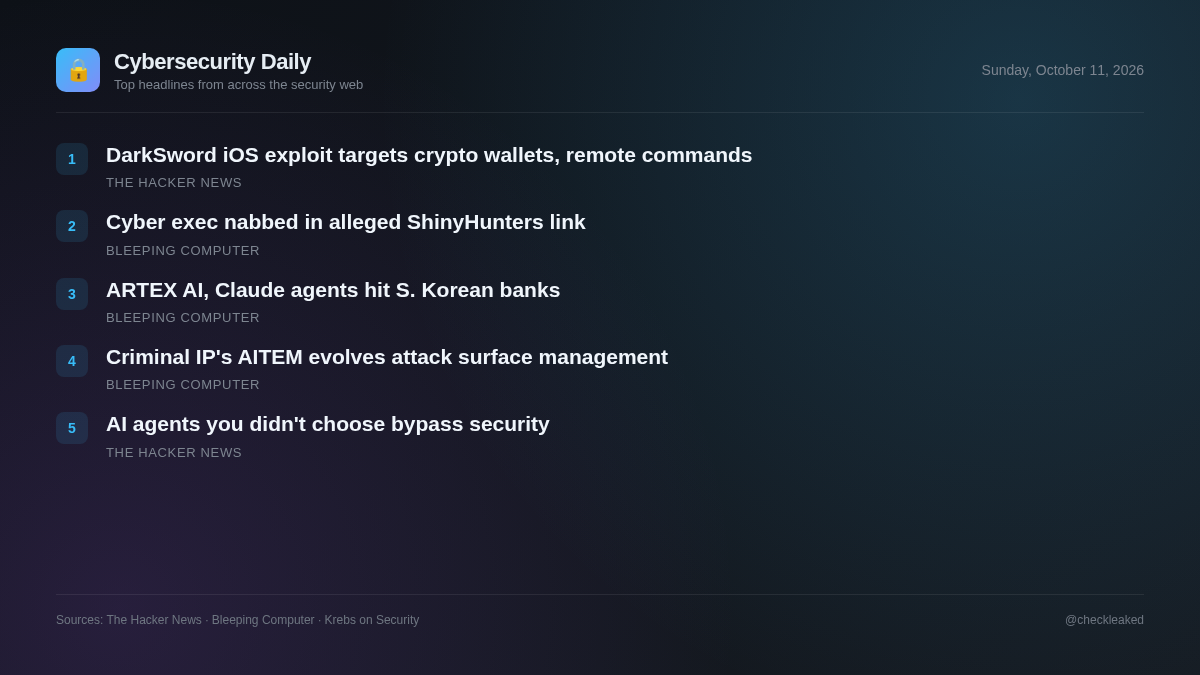
P7 DarkSword iOS एक्सप्लॉइट किट क्रिप्टो वॉलेट डेटा चोरी और रिमोट कमांड की सुविधा जोड़ता है।
आज की ब्रीफिंग में क्रिप्टो वॉलेट चुराने वाले अपडेटेड डार्कस्वॉर्ड आईओएस एक्सप्लॉइट किट और अनियंत्रित थर्ड-पार्टी एआई एजेंटों द्वारा उत्पन्न सुरक्षा चुनौतियों को शामिल किया गया है।
5 खबरें3 मिनट पठन
हाल ही में सामने आए iOS एक्सप्लॉइट किट के एक नए विस्तृत संस्करण ने मोबाइल वातावरण के लिए लगातार बने खतरे को उजागर किया है, वहीं एंटरप्राइज़ सॉफ़्टवेयर में व्यापक बदलावों से पता चलता है कि सुरक्षा टीमें स्वचालित क्षमताओं पर निगरानी बनाए रखने के लिए संघर्ष कर रही हैं। P7 डार्कस्वॉर्ड किट यह दर्शाता है कि हमलावर मोबाइल प्लेटफ़ॉर्म को निशाना बनाकर उच्च-मूल्यवान संवेदनशील डेटा, जिसमें कीचेन सामग्री और क्रिप्टोकरेंसी वॉलेट क्रेडेंशियल शामिल हैं, को हासिल करने के लिए एक्सप्लॉइटेशन फ्रेमवर्क को कैसे परिष्कृत करना जारी रखते हैं।
साथ ही, संगठनों को विक्रेता सॉफ़्टवेयर में सीधे एम्बेडेड अनियंत्रित एआई एजेंटों से बढ़ते जोखिम का सामना करना पड़ रहा है। चूंकि ये क्षमताएं अक्सर केंद्रीय पहचान अवसंरचना और पारंपरिक खरीद समीक्षाओं को दरकिनार कर देती हैं, इसलिए सुरक्षा टीमों को मोबाइल डिवाइस से होने वाले उल्लंघनों और मौजूदा एंटरप्राइज़ अनुप्रयोगों में काम करने वाले स्वचालित उपकरणों दोनों को कवर करने के लिए निगरानी प्रथाओं को समायोजित करना होगा।
P7 DarkSword iOS एक्सप्लॉइट किट क्रिप्टो वॉलेट डेटा चोरी और रिमोट कमांड की सुविधा जोड़ता है।
iVerify ने DarkSword iOS एक्सप्लॉइट किट के एक वेरिएंट P7 DarkSword के बारे में जानकारी दी है। P7 डिवाइस पर कम जगह लेता है, कीचेन और क्रिप्टो-वॉलेट डेटा की चोरी करने की क्षमता जोड़ता है, और दो-तरफ़ा C2 संचार को लागू करता है। यह किट iOS 18.4 से 18 को लक्षित करता है।
- यह क्यों मायने रखता है
- प्रभावित आईओएस संस्करणों का उपयोग करने वाले उपयोगकर्ताओं को गुप्त रूप से किए जाने वाले शोषण का सामना करना पड़ता है, जो लक्षित मोबाइल उपकरणों से सीधे संवेदनशील कीचेन क्रेडेंशियल और क्रिप्टोकरेंसी संपत्तियों को चुराने में सक्षम है।
- क्या करें
- ब्राउज़र और कर्नेल विशेषाधिकार वृद्धि संबंधी खामियों को दूर करने के लिए iOS उपकरणों को नवीनतम फर्मवेयर संस्करण में अपडेट करें।
तृतीय-पक्ष एजेंट समस्या: आपके द्वारा चुनी गई एआई के लिए बनाई गई सुरक्षा उन एजेंटों को क्यों अनदेखा कर देती है जिन्हें आपने नहीं चुना।
2026 स्टेट ऑफ एजेंट सिक्योरिटी रिपोर्ट के लिए अध्ययन किए गए वातावरणों में, लगभग 1,280 तृतीय-पक्ष उत्पाद अब एआई को एम्बेड करते हैं।
- यह क्यों मायने रखता है
- एंटरप्राइज सुरक्षा टीमों को अनियंत्रित डेटा एक्सपोजर का सामना करना पड़ता है क्योंकि तृतीय-पक्ष एआई एजेंट पहचान गेटवे या सुरक्षा समीक्षा बिंदुओं से गुजरे बिना विश्वसनीय सॉफ़्टवेयर के अंदर काम करते हैं।
शाइनीहंटर्स हैकर्स से कथित तौर पर जुड़े मामले में साइबर अधिकारी गिरफ्तार
कनाडा के साइबर सुरक्षा कार्यकारी एडवर्ड डुब्रोव्स्की को पेन्सिलवेनिया में कथित जबरन वसूली की गतिविधियों के सिलसिले में गिरफ्तार किया गया है, जिसे कई रिपोर्टों ने एफबीआई द्वारा शाइनीहंटर्स हैकिंग समूह पर चल रही कार्रवाई से जोड़ा है।
दक्षिण कोरियाई बैंकों पर साइबर हमलों में ARTEX AI और क्लाउड एजेंटों का इस्तेमाल किया गया।
इस महीने की शुरुआत में दक्षिण कोरियाई वित्तीय क्षेत्र को हिला देने वाले साइबर हमले एक चीनी हैकर द्वारा ARTEX AI पेनिट्रेशन टेस्टिंग सूट और क्लाउड एजेंटों का उपयोग करके किए गए थे।
- क्या करें
- आंतरिक एआई एजेंट उपयोग लॉग की समीक्षा करें और वित्तीय क्षेत्र के लक्ष्यों के लिए खतरे की खुफिया सलाहों की निगरानी करें।
क्रिमिनल आईपी ने अटैक सरफेस मैनेजमेंट के अगले चरण के रूप में एआईटीईएम का परिचय दिया है।
पारंपरिक आक्रमण सतह प्रबंधन संगठनों को जोखिमग्रस्त संपत्तियों का पता लगाने में मदद करता है, लेकिन खतरों से निपटने के लिए केवल दृश्यता ही पर्याप्त नहीं है।
मुख्य बिंदु
- P7 DarkSword, iOS के 18.4 से 18.7 संस्करणों को लक्षित करता है ताकि दो-तरफ़ा C2 चैनलों के माध्यम से कीचेन डेटा और क्रिप्टो वॉलेट क्रेडेंशियल निकाले जा सकें।
- यह एक्सप्लॉइट चेन ब्राउज़र सैंडबॉक्स से बच निकलती है और स्प्रिंगबोर्ड में पेलोड इंजेक्ट करने के लिए कर्नेल विशेषाधिकारों तक पहुंच जाती है।
- एंटरप्राइज एआई सुरक्षा को केंद्रीय एसएसओ प्रमाणीकरण को दरकिनार करने वाले एम्बेडेड थर्ड-पार्टी एजेंटों की निगरानी के लिए फर्स्ट-पार्टी गेटवे से आगे बढ़कर विस्तारित होना चाहिए।