
BULLETIN QUOTIDIEN
Vulnérabilités de PHP2Shell, avertissements de Chrome ClickFix et cyberespionnage de Bronze Sandcastle
Le briefing d'aujourd'hui aborde les correctifs RCE PHP à venir, les nouvelles défenses de Chrome contre l'ingénierie sociale ClickFix et les logiciels malveillants alignés sur l'état exploitant le chargement latéral de DLL Sandboxie.
5 actualités3 min de lecture
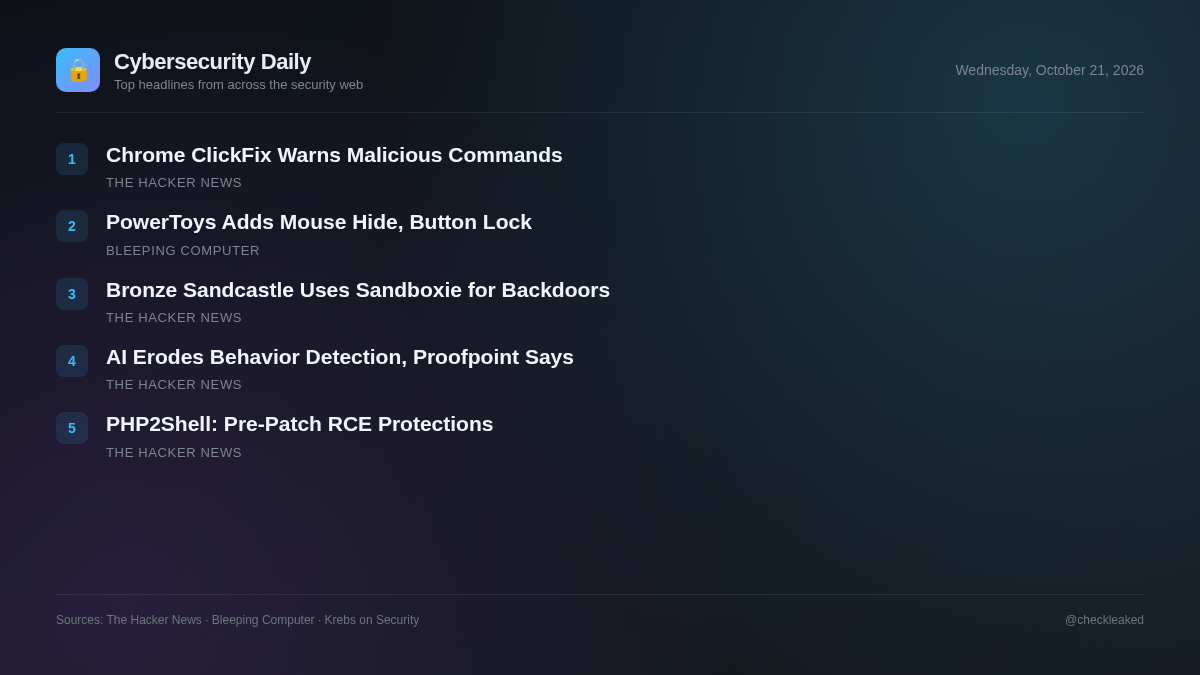
L'infrastructure web critique fait aujourd'hui l'objet d'une attention opérationnelle immédiate, les équipes de maintenance s'apprêtant à corriger deux vulnérabilités critiques d'exécution de code à distance dans PHP, baptisées PHP2Shell. Des tentatives d'exploitation ayant déjà été détectées, les équipes de sécurité gérant des environnements PHP doivent se préparer à un déploiement rapide des correctifs.
Au niveau des terminaux, les acteurs malveillants continuent de perfectionner leurs mécanismes de diffusion. Google Chrome met en place des protections renforcées contre les attaques ClickFix qui incitent les utilisateurs à exécuter des commandes dans le terminal, tandis que le groupe de cybercriminels Bronze Sandcastle, lié à la Chine, exploite activement le chargement latéral de DLL Sandboxie pour déployer des portes dérobées persistantes en Asie et en Afrique.
PHP2Shell : Ce qui vous protège réellement avant le correctif PHP RCE de 14h00 UTC, et ce qui ne vous protège pas.
Deux vulnérabilités critiques d'exécution de code à distance PHP non corrigées, connues sous le nom de PHP2Shell, font l'objet de tentatives d'exploitation anticipées avant la publication d'un correctif prévue le 21 octobre à 14h00 UTC. Cloudflare a déployé des mesures d'urgence temporaires, mais aucune solution de contournement complète n'existe avant l'application du correctif.
- Pourquoi c'est important
- Les organisations hébergeant des applications PHP sur des serveurs publics courent un risque élevé de compromission à distance jusqu'à ce que les correctifs officiels soient déployés.
Google Chrome ajoute des avertissements ClickFix pour empêcher les utilisateurs d'exécuter des commandes malveillantes.
Google déploie des mesures de sécurité renforcées pour Chrome afin de protéger les utilisateurs ayant activé la Protection renforcée contre les attaques d'ingénierie sociale de type ClickFix. Lors de ces attaques, des sites web malveillants incitent les utilisateurs à exécuter des commandes dans le terminal ou la boîte de dialogue Exécuter de Windows, déployant ainsi des logiciels malveillants tels que des voleurs d'informations et des chevaux de Troie d'accès à distance.
- Pourquoi c'est important
- Les utilisateurs qui visitent des sites compromis ou des publicités malveillantes sont incités à exécuter manuellement un code qui contourne les contrôles de sécurité traditionnels des navigateurs pour infecter leurs systèmes.
Bronze Sandcastle, un groupe de recherche aligné sur la Chine, exploite le chargement latéral de DLL Sandboxie pour déployer des portes dérobées.
Les chercheurs de Sophos ont décrit en détail Bronze Sandcastle, un groupe de menaces aligné sur la Chine et ciblant des organisations en Asie et en Afrique depuis mi-2025. Ce groupe exploite largement le chargement latéral de DLL Sandboxie pour déployer des shells Meterpreter modifiés et des portes dérobées, tout en opérant principalement dans le fuseau horaire UTC+8.
- Pourquoi c'est important
- Aux Philippines, à Taïwan, en Afghanistan, en Namibie et en Corée du Sud, des organisations sont confrontées à un cyberespionnage actif et à un accès persistant furtif via le chargement latéral de DLL.
L’IA générative efface les indices comportementaux, affaiblissant la détection basée uniquement sur le comportement, rapporte Proofpoint.
Proofpoint signale que les attaquants utilisent l'IA générative pour supprimer les éléments de langage courants et les modèles de courriels malveillants. En créant des messages uniques et fluides pour chaque destinataire, ils contournent les filtres de sécurité comportementaux traditionnels, entraînant des pertes de plusieurs milliards de dollars dues aux fraudes au président.
- Pourquoi c'est important
- Les organisations qui s'appuient exclusivement sur des filtres de messagerie comportementaux ou basés sur la correspondance de modèles courent un risque plus élevé d'attaques de phishing ciblées et de compromission de messagerie professionnelle.
Microsoft PowerToys ajoute les outils CursorHide et Button Lock pour la souris
Microsoft a publié PowerToys 0.102, avec deux nouveaux utilitaires pour la souris, de nouveaux outils en ligne de commande et des améliorations de la palette de commandes.
Points clés
- Activez la protection renforcée dans Google Chrome pour avertir les utilisateurs contre les invites ClickFix leur demandant d'exécuter des commandes malveillantes dans des applications de terminal.
- Revoyez votre niveau de sécurité en matière de messagerie électronique, car l'IA générative élimine les signaux comportementaux traditionnels et améliore la détection des tentatives d'hameçonnage, selon Proofpoint.