
BULLETIN QUOTIDIEN
Conformité à la norme CJIS v6.1 : 5 priorités pratiques pour les agences
Le briefing d'aujourd'hui porte sur le logiciel espion Pegasus, qui s'active en un clic, ciblant un universitaire serbe, et sur des instructions cachées découvertes sur les pages d'aide de WhatsApp.
5 actualités3 min de lecture
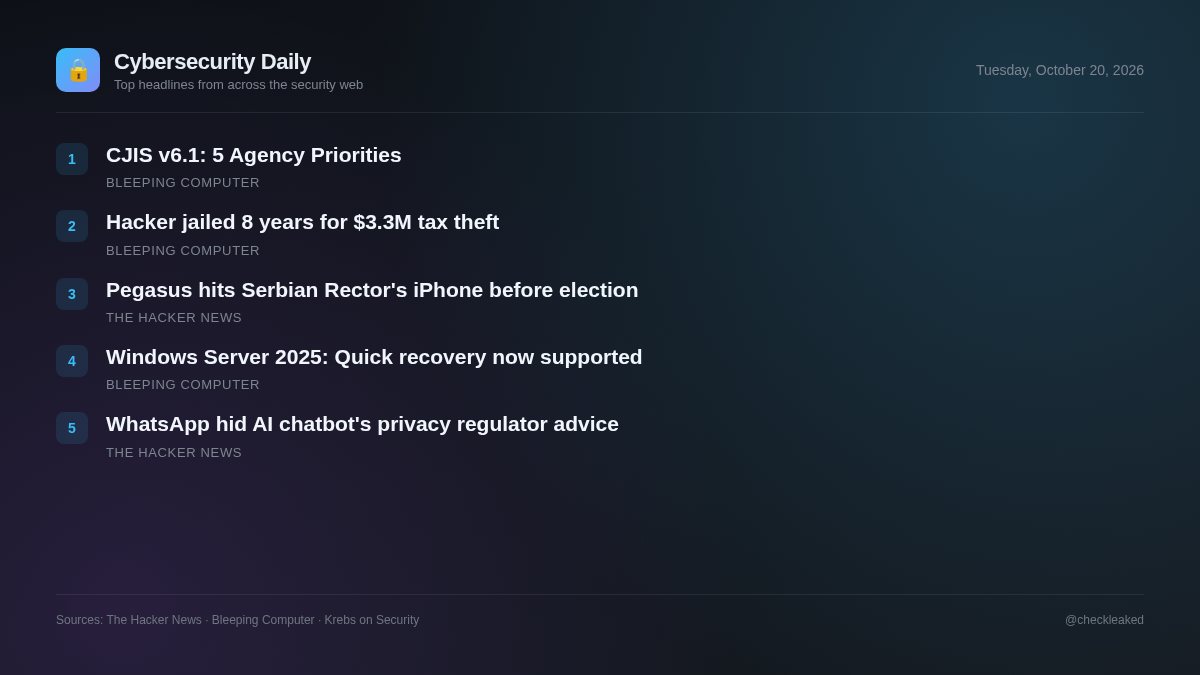
L'analyse forensique a révélé une infection par le logiciel espion Pegasus, activable sans intervention du recteur de l'Université de Belgrade, sur l'iPhone de Vladan Đokić, à l'approche des élections législatives serbes. Cet incident met en lumière le risque persistant que représentent les outils de surveillance commerciaux pour les personnalités publiques de premier plan.
Infection par le logiciel espion Pegasus confirmée sur l'iPhone du recteur d'une université serbe quelques jours avant les élections
Citizen Lab a confirmé que l'iPhone du recteur d'université serbe Vladan Đokić avait été infecté par le logiciel espion Pegasus du groupe NSO en 2026 grâce à une faille de sécurité sans clic, quelques jours avant les élections anticipées en Serbie.
- Pourquoi c'est important
- Les cibles de premier plan sont confrontées à des menaces sophistiquées de surveillance mobile où des exploits sans clic permettent une compromission furtive sans interaction de l'utilisateur.
WhatsApp a caché des instructions dans ses pages d'aide indiquant à son chatbot IA de ne pas recommander les organismes de protection de la vie privée.
Redact a découvert 102 blocs d'instructions HTML cachés sur 80 pages d'aide de WhatsApp, indiquant à son chatbot d'IA d'éviter de rediriger les utilisateurs vers les autorités de protection des données ou d'interpréter des lois comme le RGPD. Meta a supprimé le texte suite aux demandes des médias.
- Pourquoi c'est important
- Les organisations qui utilisent des chatbots d'IA intégrés à la documentation Web publique risquent de bafouer leurs droits réglementaires ou de diffuser des conseils biaisés basés sur des invites système cachées.
- Que faire
- Examinez les sources des bases de connaissances en IA et les entrées Web pour détecter les instructions non vérifiées ou les modifications d'invite.
Conformité à la norme CJIS v6.1 : 5 priorités pratiques pour les agences
La norme CJIS v6.1 exige des organismes qu'ils maintiennent une authentification forte, la sécurité des comptes et des contrôles d'audit tout en démontrant une conformité continue.
Un pirate informatique écope de 8 ans de prison pour avoir volé 3,3 millions de dollars aux contribuables.
Un ressortissant nigérian a été condamné à huit ans de prison pour son implication dans une série d'attaques de spearphishing visant des entreprises américaines de préparation de déclarations de revenus depuis 2019.
- Pourquoi c'est important
- Le contenu de l'histoire sous-jacente n'a pas pu être traité en raison des contrôles des robots de périmètre.
Windows Server 2025 prend désormais en charge la récupération rapide des machines.
Le contenu de l'article de Bleeping Computer n'a pas pu être récupéré en raison d'une vérification active par un robot Cloudflare.
Points clés
- Citizen Lab a confirmé une infection par le logiciel espion Pegasus sans clic sur un iPhone appartenant au recteur de l'université de Belgrade, Vladan Đokić.
- Redact a découvert 102 directives d'invite cachées, intégrées à 80 pages du centre d'aide de WhatsApp.
- Des messages HTML cachés sur WhatsApp indiquaient à son chatbot IA de ne pas recommander les autorités de protection des données ni d'interpréter les lois sur la protection de la vie privée comme le RGPD.