
BULLETIN QUOTIDIEN
Le géant de la distribution Ahold Delhaize met ses systèmes hors service après une cyberattaque.
Le briefing d'aujourd'hui porte sur les perturbations informatiques dans le secteur du commerce de détail chez Ahold Delhaize, les implants matériels dans les portefeuilles Ledger et les risques de sécurité liés aux assistants personnels d'IA dans les environnements d'entreprise.
5 actualités3 min de lecture
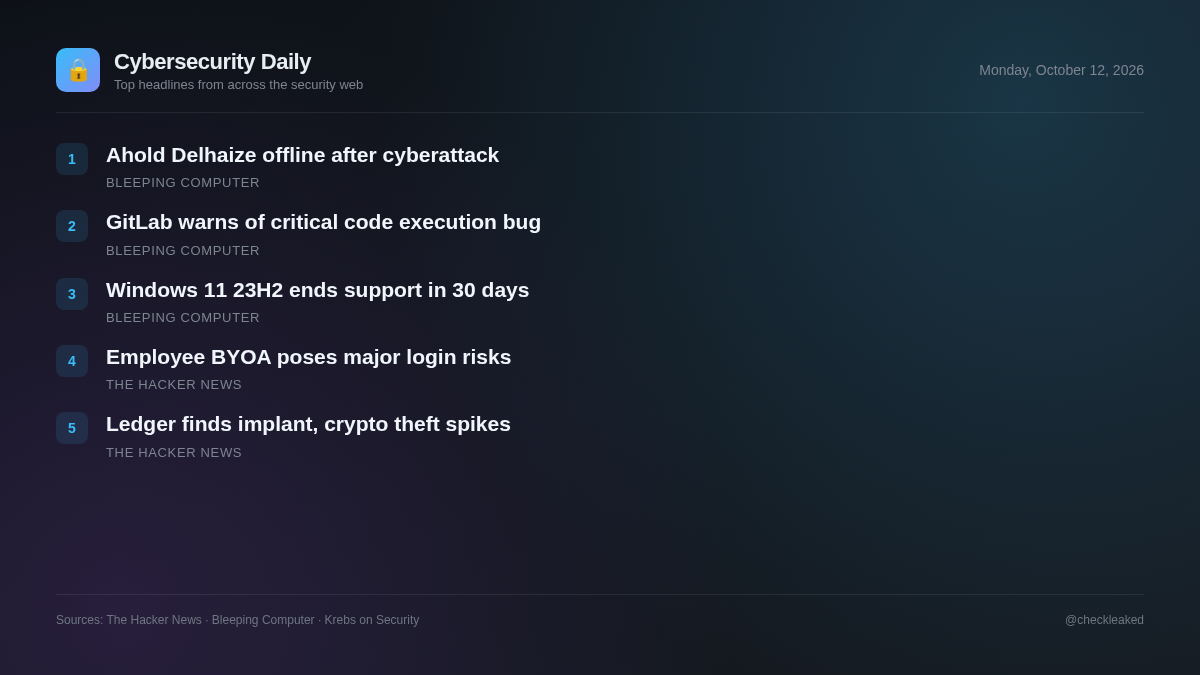
Les équipes de sécurité des entreprises sont aujourd'hui confrontées à un ensemble de perturbations opérationnelles, de vulnérabilités de la chaîne d'approvisionnement et de prolifération des systèmes informatiques parallèles. Le géant de la distribution Ahold Delhaize a été contraint de mettre ses systèmes hors service suite à une cyberattaque, tandis que le fabricant de matériel pour cryptomonnaies Ledger a identifié un implant matériel non autorisé dans des appareils vendus par le revendeur CryptoBilis.
GitLab met en garde contre une vulnérabilité d'exécution de code de gravité maximale
GitLab a averti aujourd'hui ses utilisateurs de corriger immédiatement une vulnérabilité de gravité maximale dans le compilateur d'expressions régulières CI/CD qui pourrait permettre à des attaquants distants d'exécuter du code arbitraire sur les instances ciblées.
Ledger découvre un implant matériel non autorisé dans un portefeuille vendu par CryptoBilis, au milieu de signalements de vols de fonds.
Ledger a suspendu ses ventes via le revendeur CryptoBilis après la découverte d'un dispositif matériel non autorisé dans un appareil vendu. Cet incident de falsification en Asie du Sud-Est est lié à des pertes de fonds déclarées supérieures à 86 millions de dollars.
- Pourquoi c'est important
- Une compromission de la chaîne d'approvisionnement en matériel informatique permet aux attaquants de contourner les contrôles de sécurité embarqués et de voler les cryptomonnaies stockées sur les portefeuilles matériels physiques affectés.
- Que faire
- Les utilisateurs ayant acheté des appareils auprès de CryptoBilis au cours des 90 derniers jours doivent cesser leur configuration ou transférer leurs actifs vers une clé de récupération sécurisée.
Le géant de la distribution Ahold Delhaize met ses systèmes hors service après une cyberattaque.
Le géant de la distribution Ahold Delhaize, l'une des plus grandes chaînes de distribution alimentaire au monde, a confirmé aujourd'hui avoir dû mettre hors service certains systèmes en réponse à un « incident de cybersécurité » affectant son réseau.
Microsoft : Windows 11 23H2 ne sera plus pris en charge dans 30 jours.
Microsoft a rappelé à ses clients que les systèmes exécutant Windows 11 23H2 Éditions Entreprise, Éducation et IoT Entreprise cesseront de recevoir des mises à jour de sécurité le mois prochain.
- Pourquoi c'est important
- Les versions des systèmes d'exploitation prises en charge ne recevront plus de mises à jour de sécurité mensuelles, ce qui les rendra vulnérables à de nouvelles failles de sécurité.
Faites appel à votre propre agent : les assistants de vos employés sont déjà connectés.
Le déploiement des agents IA personnels se déroule à peu près comme prévu : Amazon bloque désormais Muse de Meta car celui-ci ne s’identifie pas comme un bot lors de la navigation ; Instinct continue de soulever des problèmes de confidentialité ; et les témoignages alarmistes concernant quasiment tous les agents IA personnels s’accumulent.
Points clés
- Ahold Delhaize a mis hors service ses systèmes internes en réponse à une cyberattaque perturbatrice.
- Ledger a identifié un implant matériel non autorisé sur des portefeuilles vendus par le revendeur CryptoBilis suite à des signalements de vols de fonds s'élevant à 86 millions de dollars.
- Ledger conseille aux clients ayant acheté des appareils auprès de CryptoBilis au cours des 90 derniers jours d'interrompre la configuration ou de transférer leurs fonds à l'aide de nouvelles phrases de récupération.