
BULLETIN QUOTIDIEN
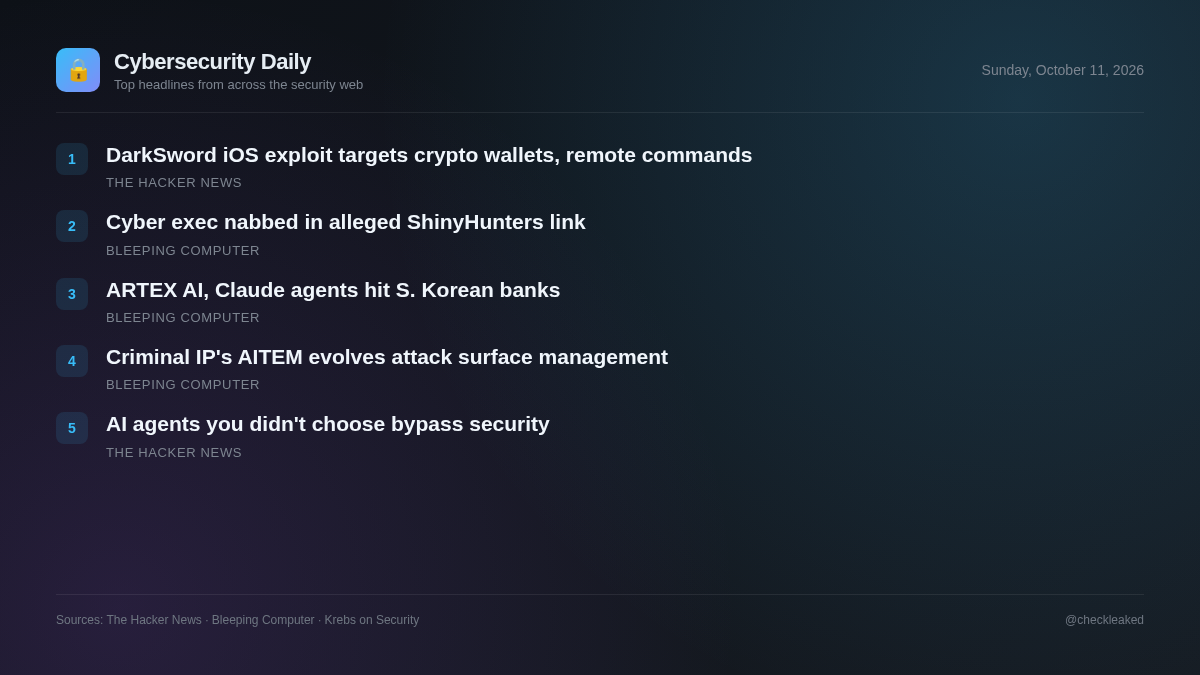
Le kit d'exploitation P7 DarkSword pour iOS permet le vol de données de portefeuilles crypto et les commandes à distance.
Le briefing d'aujourd'hui porte sur une version mise à jour du kit d'exploitation DarkSword pour iOS, permettant le vol de portefeuilles de cryptomonnaies, et sur les défis de sécurité posés par les agents d'IA tiers non surveillés.
5 actualités3 min de lecture
Une nouvelle variante détaillée d'un kit d'exploitation iOS met en lumière la menace persistante qui pèse sur les environnements mobiles, tandis que l'évolution plus générale des logiciels d'entreprise révèle les difficultés rencontrées par les équipes de sécurité pour maintenir la visibilité sur les capacités automatisées. Le kit P7 DarkSword démontre comment les attaquants continuent d'affiner leurs techniques d'exploitation ciblant les plateformes mobiles afin de capturer des données sensibles de grande valeur, notamment le contenu des trousseaux de clés et les identifiants des portefeuilles de cryptomonnaies.
Parallèlement, les organisations sont de plus en plus exposées aux risques liés aux agents d'IA non surveillés, intégrés directement dans les logiciels des fournisseurs. Ces fonctionnalités contournant souvent l'infrastructure d'identité centralisée et les procédures d'achat traditionnelles, les équipes de sécurité doivent adapter leurs pratiques de surveillance afin de couvrir à la fois les compromissions d'appareils mobiles et les outils automatisés non surveillés opérant au sein des applications d'entreprise existantes.
Le kit d'exploitation P7 DarkSword pour iOS permet le vol de données de portefeuilles crypto et les commandes à distance.
iVerify a publié des informations détaillées sur P7 DarkSword, une variante du kit d'exploitation DarkSword pour iOS. P7 réduit son empreinte sur l'appareil, permet le vol de données du trousseau de clés et du portefeuille cryptographique, et implémente une communication bidirectionnelle avec le serveur de commande et de contrôle. Ce kit cible les versions iOS 18.4 à 18.
- Pourquoi c'est important
- Les utilisateurs exécutant les versions iOS concernées sont exposés à une exploitation furtive capable de voler des identifiants sensibles et des actifs de cryptomonnaie directement depuis les appareils mobiles ciblés.
- Que faire
- Mettez à jour vos appareils iOS avec la dernière version du firmware afin de corriger les failles d'élévation de privilèges du navigateur et du noyau.
Le problème des agents tiers : pourquoi la sécurité conçue pour l’IA que vous avez choisie ne prend pas en compte les agents que vous n’avez pas choisis.
Dans les environnements étudiés pour le rapport 2026 sur l'état de la sécurité des agents, environ 1 280 produits tiers intègrent désormais l'IA.
- Pourquoi c'est important
- Les équipes de sécurité des entreprises sont confrontées à une exposition des données non surveillée, car les agents d'IA tiers opèrent au sein de logiciels de confiance sans passer par des passerelles d'identité ou des points de contrôle de sécurité.
Un cadre du secteur de la cybersécurité arrêté dans une affaire qui serait liée aux pirates informatiques de ShinyHunters.
Edward Dubrovsky, un dirigeant canadien spécialisé dans la cybersécurité, a été arrêté en Pennsylvanie dans le cadre d'une affaire d'extorsion présumée que plusieurs rapports ont liée à la répression menée par le FBI contre le groupe de pirates informatiques ShinyHunters.
ARTEX AI, agents Claude utilisés dans des cyberattaques contre des banques sud-coréennes
Les cyberattaques qui ont secoué le secteur financier sud-coréen au début du mois ont été lancées par un pirate informatique chinois utilisant la suite de tests d'intrusion ARTEX AI et les agents Claude.
- Que faire
- Examiner les journaux d'utilisation des agents d'IA internes et surveiller les avis de renseignement sur les menaces concernant les cibles du secteur financier.
Criminal IP présente AITEM, la prochaine évolution de la gestion de la surface d'attaque
La gestion traditionnelle de la surface d'attaque aide les organisations à découvrir les actifs exposés, mais la visibilité seule ne suffit pas à contrer les menaces.
Points clés
- P7 DarkSword cible les versions iOS 18.4 à 18.7 pour extraire les données du trousseau et les identifiants du portefeuille crypto via des canaux C2 bidirectionnels.
- La chaîne d'exploitation échappe aux environnements sandbox du navigateur et obtient des privilèges au niveau du noyau pour injecter des charges utiles dans SpringBoard.
- La sécurité de l'IA en entreprise doit s'étendre au-delà des passerelles internes pour surveiller les agents tiers intégrés qui contournent l'authentification SSO centralisée.