
BULLETIN QUOTIDIEN
Un Vietnamien inculpé dans une escroquerie aux cryptomonnaies de 16 millions de dollars liée à l'abattage de porcs.
La police néerlandaise arrête un membre présumé de ShinyHunters alors que les développeurs sont confrontés à une faille de fuite d'identifiants OAuth dans le SDK Python de MCP.
5 actualités3 min de lecture
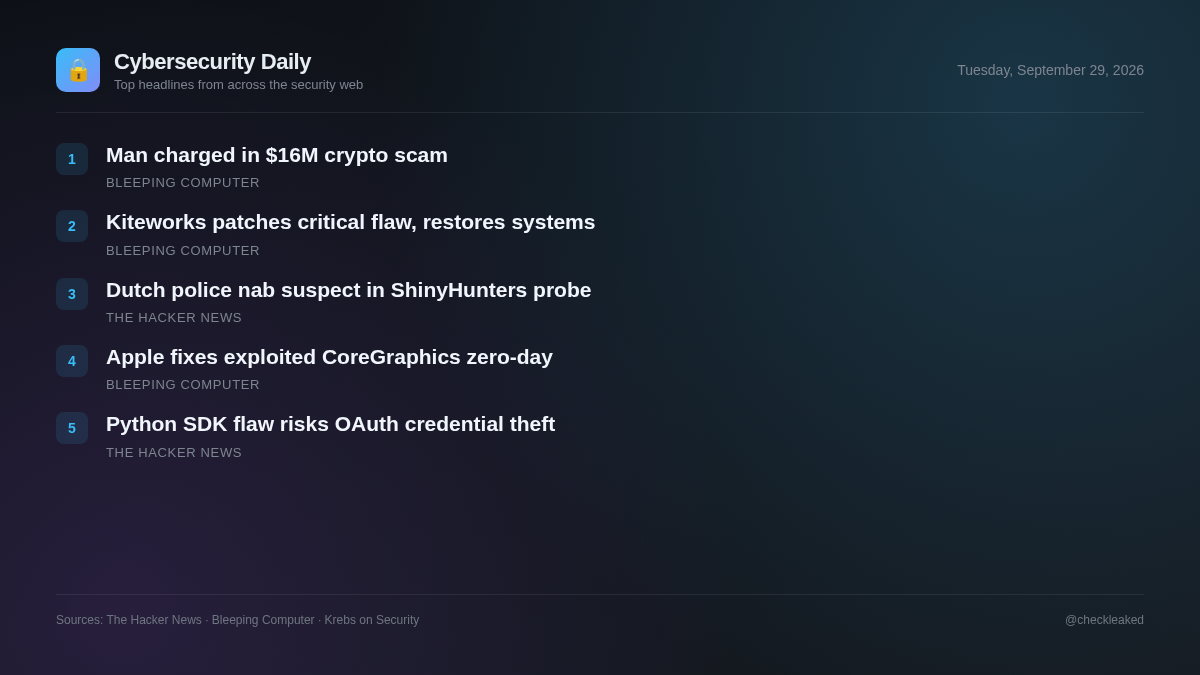
Les forces de l'ordre néerlandaises ont arrêté un individu soupçonné d'appartenir à ShinyHunters, ce qui constitue une avancée majeure dans les enquêtes de longue date sur des opérations de vol de données et d'extorsion de grande envergure.
Parallèlement, les développeurs utilisant le kit de développement logiciel (SDK) Python officiel de MCP sont confrontés à une faille de sécurité critique qui pourrait permettre à des serveurs non fiables de récupérer les identifiants OAuth et de compromettre les comptes utilisateurs associés. Les équipes de sécurité qui conçoivent ou gèrent des intégrations autour de ce protocole doivent immédiatement examiner leurs déploiements afin de sécuriser les processus d'autorisation.
Kiteworks corrige une faille critique et remet en service les systèmes de ses clients.
La société technologique américaine Kiteworks a levé un avis de précaution demandant à ses clients d'arrêter leurs systèmes après avoir corrigé une vulnérabilité critique.
- Pourquoi c'est important
- Les vulnérabilités critiques des solutions de transfert de fichiers gérées en entreprise présentent un risque de compromission des serveurs et d'accès non autorisé aux données.
Apple corrige une faille zero-day de CoreGraphics exploitée lors d'attaques
Apple a publié des mises à jour de sécurité pour corriger une vulnérabilité zero-day exploitée dans des attaques ciblées « extrêmement sophistiquées » sur les appareils iOS.
- Pourquoi c'est important
- Les vulnérabilités zero-day exploitées en conditions réelles constituent un risque de sécurité immédiat pour les appareils non patchés exécutant des systèmes d'exploitation affectés.
Une faille dans le SDK Python officiel de MCP peut permettre à des serveurs malveillants de voler des identifiants OAuth.
Une vulnérabilité critique du kit de développement logiciel (SDK) Python officiel de MCP permet à un serveur malveillant d'extraire les secrets du client OAuth, les codes d'autorisation et les clés de preuve PKCE. Les attaquants peuvent ensuite utiliser ces identifiants volés pour obtenir des jetons d'accès disposant de tous les droits d'accès à l'application. Ce problème est corrigé dans les versions 1.30.0 et 2.2.0.
- Pourquoi c'est important
- Les applications d'IA intégrées à des serveurs MCP malveillants ou compromis peuvent perdre leurs identifiants OAuth à longue durée de vie, ce qui peut entraîner des prises de contrôle de comptes.
La police néerlandaise arrête un homme de 24 ans originaire d'Amsterdam dans le cadre d'une enquête sur ShinyHunters
La police néerlandaise a arrêté Pepijn van der Stap, âgé de 24 ans, à Amsterdam, en lien avec le groupe de cybercriminels ShinyHunters. Van der Stap, déjà interpellé en 2023 pour vol de données et extorsion, doit comparaître devant un tribunal à Rotterdam.
- Pourquoi c'est important
- Les actions des forces de l'ordre ciblent des figures clés liées à d'importants groupes de cybercriminalité et d'extorsion de données.
- Que faire
- Examiner les surfaces d'attaque externes et renforcer les procédures de surveillance des violations de données.
Un Vietnamien inculpé dans une escroquerie aux cryptomonnaies de 16 millions de dollars liée à l'abattage de porcs.
Un ressortissant vietnamien a été inculpé de blanchiment d'argent pour son rôle dans une vaste escroquerie à l'abattage de porcs, qui a dépouillé une victime de 16 millions de dollars en cryptomonnaie.
Points clés
- La police néerlandaise a arrêté Pepijn van der Stap, 24 ans, à Amsterdam, en relation avec le groupe ShinyHunters.
- Le suspect doit comparaître devant le tribunal de district de Rotterdam le 29 septembre 2026.
- Les responsables de la maintenance ont corrigé l'exposition OAuth du SDK Python MCP dans les versions 1.30.0 et 2.2.0.