
BULLETIN QUOTIDIEN
L’état de la cybersécurité en 2026 : segments clés, perspectives et innovations
Le briefing d'aujourd'hui porte sur une vulnérabilité critique de GitLab AI Gateway, le cyberespionnage lié à la Chine via la porte dérobée Antino et des perspectives stratégiques pour les opérations de sécurité de 2026.
5 actualités3 min de lecture
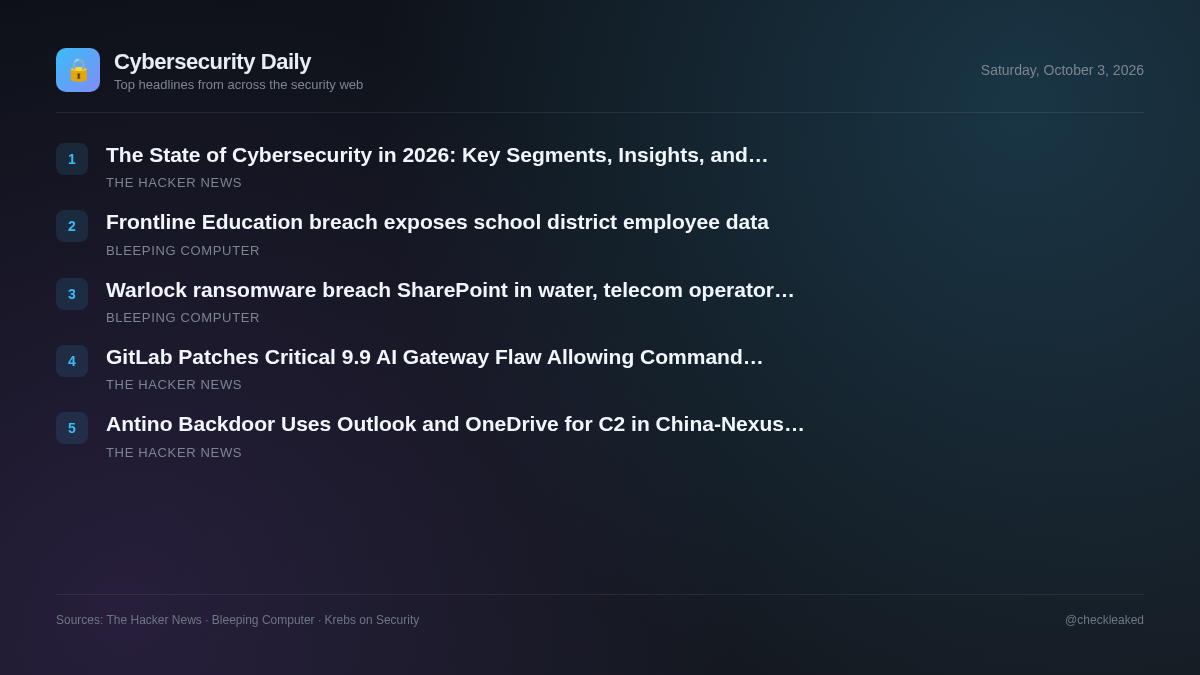
Le contexte sécuritaire actuel met en lumière les risques opérationnels liés à l'expansion des fonctionnalités logicielles et des infrastructures d'entreprise. Les organisations exécutant des charges de travail d'IA auto-hébergées sont confrontées à des risques techniques immédiats, tandis que les acteurs malveillants continuent d'exploiter abusivement les services cloud légitimes pour contourner la surveillance du périmètre.
GitLab corrige une faille critique dans la passerelle IA 9.9 qui permettait l'exécution de commandes sur des serveurs auto-hébergés.
GitLab a corrigé une faille critique (CVE-2026-90970) avec un score CVSS de 9,9 dans son composant AI Gateway. Cette faille permet aux utilisateurs connectés disposant d'un accès à la plateforme Duo Agent d'exécuter des commandes sur des serveurs auto-hébergés.
- Pourquoi c'est important
- Les environnements auto-hébergés exécutant des versions vulnérables de la passerelle AI Gateway permettent aux utilisateurs authentifiés d'exécuter des commandes non autorisées sur l'hôte sous-jacent.
Antino utilise Outlook et OneDrive pour le contrôle et le commandement et le contrôle dans une campagne d'espionnage liée à la Chine.
Un acteur de la menace lié à la Chine, identifié sous le nom de UAT-11587, cible des organisations gouvernementales et politiques en Asie à l'aide d'une porte dérobée compilée en Rust appelée Antino, qui s'appuie sur Microsoft Graph pour mener des opérations de C2 via Outlook et OneDrive.
- Pourquoi c'est important
- Les organisations ciblées sont confrontées à une exfiltration de données secrète et à une exécution de commandes via les services cloud légitimes de Microsoft 365.
L’état de la cybersécurité en 2026 : segments clés, perspectives et innovations
À la une : La cybersécurité est en pleine mutation sous l’effet de l’expansion des infrastructures cloud, de l’IA, des systèmes distribués et d’environnements numériques de plus en plus complexes.
- Pourquoi c'est important
- La gestion d'outils de sécurité déconnectés et d'une télémétrie non gérée accroît les risques de sécurité, tandis que les attaques basées sur l'IA affaiblissent les défenses traditionnelles.
La fuite de données chez Frontline Education expose les données des employés du district scolaire
Frontline Education informe les districts scolaires d'une fuite de données après que des pirates informatiques ont exploité une vulnérabilité dans un logiciel tiers pour obtenir un accès non autorisé à ses systèmes et voler des informations sur les employés, notamment leurs numéros de sécurité sociale.
- Pourquoi c'est important
- Aucun détail technique ni évaluation de l'exposition ne peuvent être déterminés en raison de l'absence de matériel source.
Intrusion du ransomware Warlock dans SharePoint en raison de problèmes d'eau et d'attaques contre des opérateurs de télécommunications
Le groupe de ransomware Warlock, lié à la Chine, a ciblé une entreprise de distribution d'eau, un fournisseur de télécommunications, un organisme gouvernemental régional et une université en exploitant des vulnérabilités de SharePoint pour obtenir un accès initial.
- Pourquoi c'est important
- L’impact sur les victimes et les spécificités de leur vulnérabilité ne peuvent être évalués en raison du manque de détails sur les sources.
Points clés
- GitLab a corrigé la CVE-2026-90970 (CVSS 9.9), une faille critique dans les passerelles d'IA auto-hébergées permettant l'exécution de commandes.
- GitLab a corrigé les versions 19.2.4, 19.3.2 et 19.4.1 ; les instances hébergées sur GitLab.com ne nécessitent aucune action de l’utilisateur.
- Le groupe de menaces UAT-11587, lié à la Chine, déploie la porte dérobée Antino ciblant les organisations politiques et gouvernementales asiatiques.
- Antino utilise l'API Microsoft Graph pour détourner l'infrastructure légitime d'Outlook et de OneDrive à des fins de communication C2.