
BULLETIN QUOTIDIEN
ShinyHunters pirate un site de fuites de données Clop et menace d'extorquer un groupe de ransomware.
Le compte rendu d'aujourd'hui porte sur une faille d'exécution de code à distance (RCE) activement exploitée dans Orkes Conductor, une faille de sécurité intégrée à une clé ARM de SolarWinds et des recherches assistées par l'IA révélant des failles de prise de contrôle de comptes en chaîne chez OpenAI.
5 actualités3 min de lecture
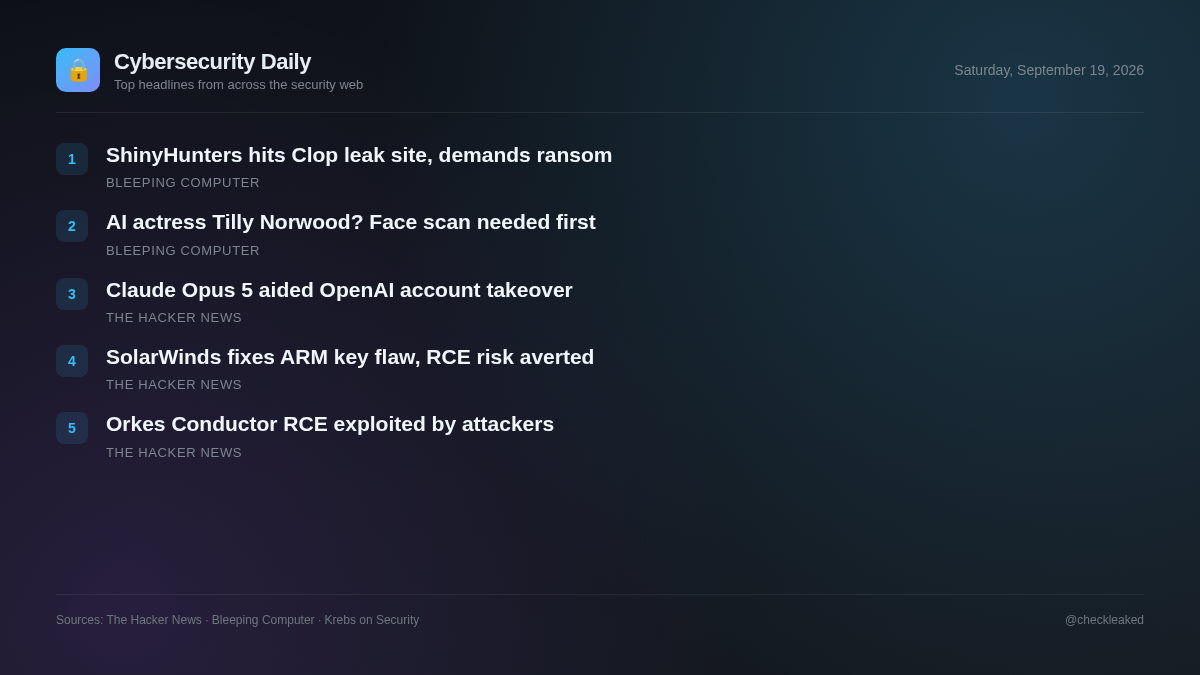
Parallèlement, la recherche en sécurité met en lumière le rôle croissant des modèles d'IA dans la détection des vulnérabilités. Des chercheurs utilisant Claude Opus 5 ont exploité des failles de sécurité au sein d'un forum open source et de systèmes d'authentification internes pour accéder aux dépôts de code internes d'OpenAI.
Les organisations utilisant Orkes Conductor ou SolarWinds ARM doivent donner la priorité à la mise à niveau immédiate des systèmes vulnérables, tandis que les équipes de développement doivent assurer une désinfection et des contrôles d'authentification appropriés des entrées sur tous les services destinés aux utilisateurs.
Une vulnérabilité critique d'exécution de code à distance (RCE) avant authentification a été exploitée dans la plateforme de flux de travail Orkes Conductor.
Une faille critique d'exécution de code à distance avant authentification (CVE-2026-58138) dans Orkes Conductor 3.21.21 (versions antérieures à 3.30.2) est activement exploitée. Les attaquants soumettent des définitions de flux de travail malveillantes contenant des expressions JavaScript ou Python pour contourner les évaluateurs GraalVM non isolés.
- Pourquoi c'est important
- Des attaquants distants non authentifiés peuvent exécuter des commandes système arbitraires via la réflexion Java ou des appels de sous-processus sur des serveurs Orkes Conductor exposés.
- Que faire
- Mettez immédiatement à jour les instances d'Orkes Conductor vers la version 3.30.2 ou supérieure.
Claude Opus 5 a aidé des chercheurs à prendre le contrôle des comptes du personnel d'OpenAI grâce à une chaîne de failles.
Des chercheurs en sécurité de Hacktron ont exploité une faille de sécurité exploitée par Claude Opus 5 d'Anthropic, en la reliant à une vulnérabilité du forum d'aide public Discourse d'OpenAI. Leurs recherches ont permis de pirater des comptes ChatGPT et Codex appartenant à des employés d'OpenAI et d'atteindre un dépôt de code interne d'OpenAI en moins de 72 heures.
SolarWinds corrige une faille de sécurité dans une clé ARM codée en dur permettant l'exécution de code à distance sans authentification.
SolarWinds a corrigé une vulnérabilité d'exécution de code à distance non authentifiée (CVE-2026-28326) dans Access Rights Manager (ARM) versions 2026.2 et antérieures. Cette faille, présentant un score CVSS de 8,8, est due à une clé statique codée en dur.
- Pourquoi c'est important
- Des attaquants distants non authentifiés peuvent exploiter la clé codée en dur pour exécuter du code arbitraire sur des serveurs exécutant des instances vulnérables de SolarWinds ARM.
ShinyHunters pirate un site de fuites de données Clop et menace d'extorquer un groupe de ransomware.
Aucun texte d'actualité détaillé n'était disponible en raison d'une page de vérification par un robot Cloudflare bloquant le contenu source.
Vous souhaitez appeler Tilly Norwood, l'actrice IA devenue virale ? Acceptez d'abord une analyse faciale.
Aucun texte d'actualité détaillé n'était disponible en raison d'une page de vérification par un robot Cloudflare bloquant le contenu source.
Points clés
- Les versions d'Orkes Conductor 3.21.21 antérieures à 3.30.2 sont confrontées à une exploitation active via une faille RCE non authentifiée CVE-2026-58138.
- SolarWinds a corrigé la CVE-2026-28326, une faille de sécurité de clé codée en dur CVSS 8.8 dans Access Rights Manager 2026.2 et versions antérieures.
- Les chercheurs de Hacktron ont utilisé Claude Opus 5 pour exploiter des failles de Discourse et de connexion, prenant ainsi le contrôle des comptes du personnel d'OpenAI.