
BULLETIN QUOTIDIEN
Webinaire : Quels contrôles de sécurité de Google Workspace sont réellement importants ?
Le briefing d'aujourd'hui porte sur une faille CVSS 10.0 dans Azure AI Foundry, des domaines CDN détournés et des vulnérabilités Plugin4Shell dans les agents de codage d'IA.
5 actualités3 min de lecture
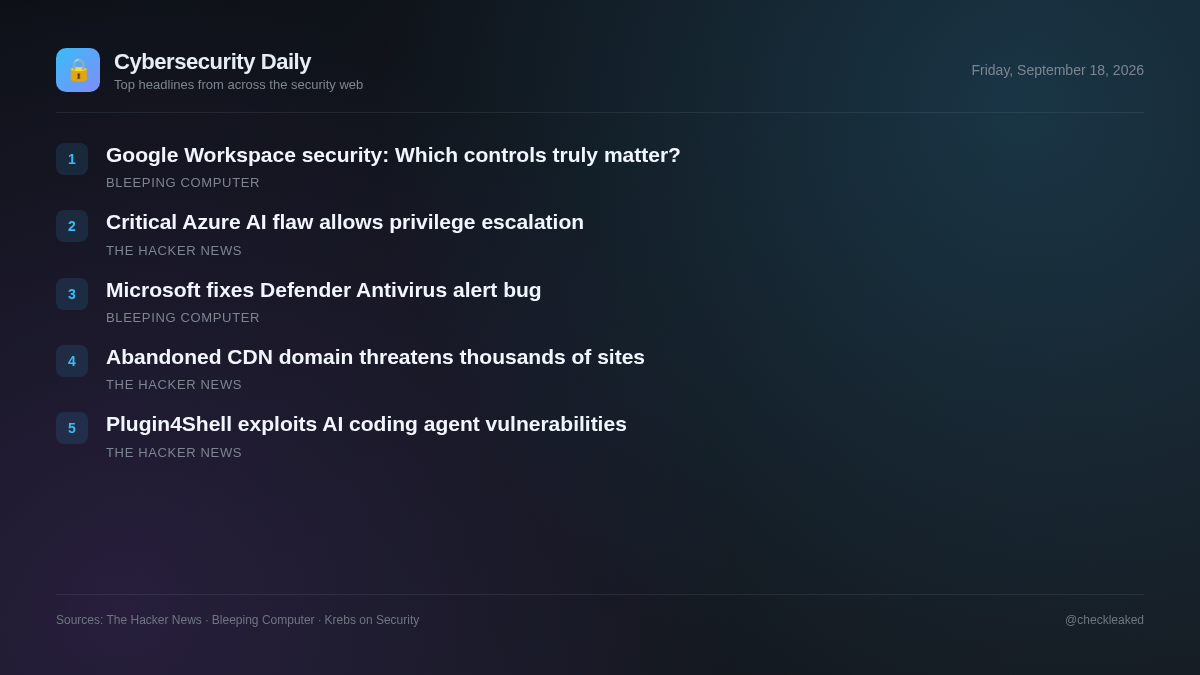
Le paysage actuel des menaces met en évidence des risques critiques dans l'infrastructure cloud, les chaînes d'approvisionnement de logiciels tiers et les environnements de développement d'IA. Microsoft a corrigé une vulnérabilité d'élévation de privilèges de gravité maximale dans Azure AI Foundry, qui nécessitait des contrôles d'authentification manquants et ne requérait aucune action de la part des clients.
Les équipes de sécurité et les développeurs doivent accorder la priorité à l'examen des scripts externes intégrés à leurs applications Web et mettre à jour immédiatement les outils de développement d'IA vulnérables.
Microsoft corrige une faille de sécurité dans Azure AI Foundry (CVSS 10.0) permettant une élévation de privilèges non autorisée.
Microsoft a corrigé une faille d'élévation de privilèges critique (CVE-2026-85889, score CVSS de 10,0) dans Azure AI Foundry. L'absence d'authentification pour une fonction essentielle permettait à des attaquants non autorisés d'obtenir des privilèges élevés. Microsoft a appliqué ces correctifs sans aucune intervention de la part des clients.
- Pourquoi c'est important
- Les entreprises utilisant Azure AI Foundry étaient confrontées à un risque d'élévation de privilèges via le réseau en raison d'une authentification manquante.
- Que faire
- Confirmez les mises à jour de l'environnement cloud Azure AI Foundry via Microsoft.
Un nom de domaine CDN abandonné a été réenregistré. Des milliers de sites l'utilisent encore.
Un domaine CDN abandonné a été réenregistré en juillet 2025 par un propriétaire disposant d'un DNS générique. Des milliers de sites web, de dépôts et de pages de documentation conservent des références codées en dur à des sous-domaines, permettant ainsi au propriétaire de contrôler le contenu diffusé sans perturber le fonctionnement des visiteurs.
- Pourquoi c'est important
- Les sites web qui utilisent des domaines CDN obsolètes risquent d'exécuter des scripts externes arbitraires si l'infrastructure abandonnée est réutilisée.
Plugin4Shell permet aux propriétaires de dépôts d'échanger le code des plugins épinglés entre quatre agents de codage IA.
Air Security a révélé Plugin4Shell, une faille affectant quatre agents de codage IA. Cette faille permet aux propriétaires de dépôts de modifier le code des plugins épinglés. Les agents récupèrent le code sans le valider par rapport au hachage du commit verrouillé, ce qui autorise des substitutions malveillantes via les noms de branches. Des correctifs ont été publiés pour Claude Code et Codex.
- Que faire
- Mettez à jour Claude Code vers la version 2.1.179 et Codex vers la version 0.146.0.
Webinaire : Quels contrôles de sécurité de Google Workspace sont réellement importants ?
Les entreprises à croissance rapide sont confrontées à d'innombrables recommandations pour sécuriser Google Workspace, mais toutes les mesures de contrôle n'ont pas la même valeur.
Microsoft corrige un bug à l'origine des alertes « Defender Antivirus est désactivé »
Microsoft a résolu un problème connu qui provoquait des alertes incorrectes indiquant que Defender Antivirus avait été désactivé après l'installation de mises à jour récentes.
Points clés
- Microsoft a corrigé la CVE-2026-85889, une faille d'authentification manquante CVSS 10.0 dans Azure AI Foundry permettant une élévation de privilèges.
- Un domaine CDN abandonné et réenregistré par un tiers est toujours activement appelé par des milliers de sites, ce qui présente des risques pour la chaîne d'approvisionnement.
- Les vulnérabilités de Plugin4Shell permettent aux attaquants d'échanger du code de plugin épinglé entre quatre agents de codage IA en falsifiant les hachages de commit.
- Anthropic a corrigé Claude Code 2.1.179 et OpenAI a corrigé Codex 0.146.0 contre Plugin4Shell, tandis que GitHub Copilot reste non corrigé.