
خلاصه روزانه
وبینار: کدام یک از کنترلهای امنیتی Google Workspace واقعاً مهم هستند؟
جلسه توجیهی امروز به بررسی نقص CVSS 10.0 Azure AI Foundry، دامنههای CDN ربودهشده و آسیبپذیریهای Plugin4Shell در عاملهای کدنویسی هوش مصنوعی میپردازد.
5 خبر3 دقیقه مطالعه
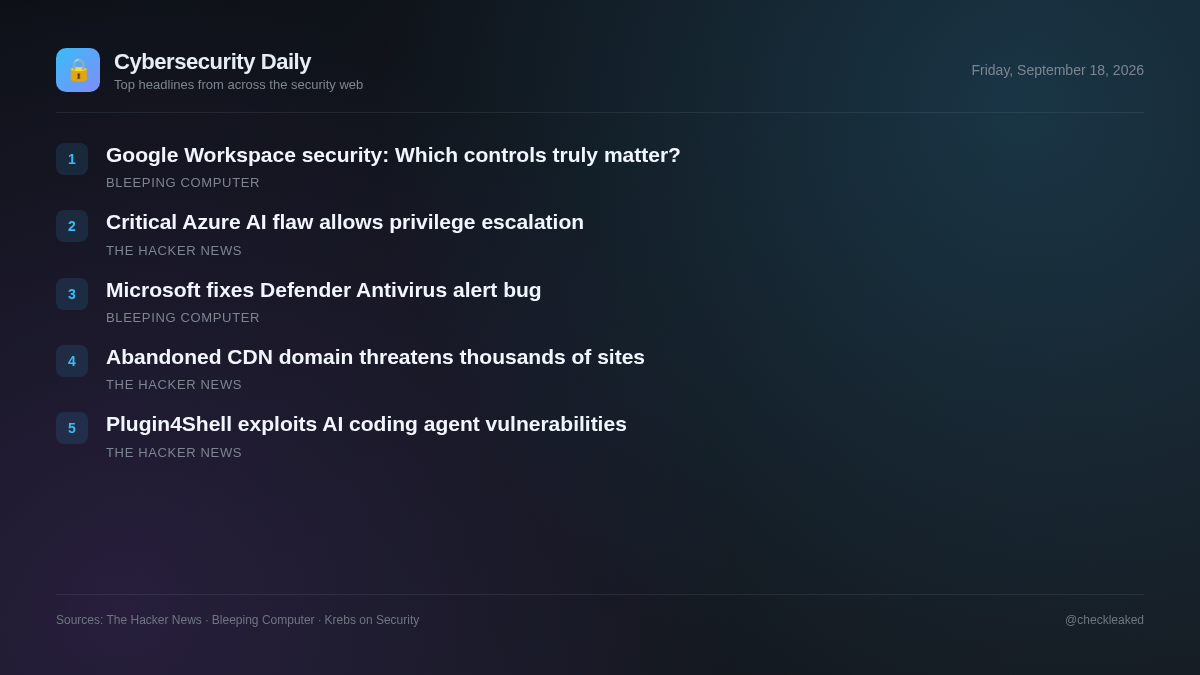
چشمانداز تهدیدات امروزی، خطرات حیاتی در زیرساختهای ابری، زنجیرههای تأمین نرمافزار شخص ثالث و محیطهای توسعه هوش مصنوعی را برجسته میکند. مایکروسافت یک آسیبپذیری تشدید امتیاز با حداکثر شدت را در Azure AI Foundry برطرف کرده است که نیاز به بررسیهای احراز هویت نداشت و نیازی به اقدامی از سوی مشتریان نداشت.
تیمهای امنیتی و توسعهدهندگان باید بررسی اسکریپتهای خارجی تعبیهشده در برنامههای وب خود را در اولویت قرار دهند و ابزارهای توسعه هوش مصنوعی آسیبپذیر را فوراً بهروزرسانی کنند.
مایکروسافت نقص CVSS 10.0 Azure AI Foundry که امکان افزایش غیرمجاز امتیاز را فراهم میکرد، وصله کرد.
مایکروسافت یک نقص افزایش امتیاز با حداکثر شدت، با شناسه CVE-2026-85889 و امتیاز CVSS 10.0، را در Azure AI Foundry وصله کرد. عدم احراز هویت برای یک تابع حیاتی به مهاجمان غیرمجاز شبکه اجازه میداد تا امتیازات را افزایش دهند. مایکروسافت بدون نیاز به اقدام مشتری، اصلاحات را اعمال کرد.
- چرا اهمیت دارد
- سازمانهای سازمانی که از Azure AI Foundry استفاده میکردند، به دلیل عدم احراز هویت، با افزایش امتیاز مبتنی بر شبکه مواجه شدند.
- چه باید کرد
- بهروزرسانیهای محیط ابری Azure AI Foundry را از طریق مایکروسافت تأیید کنید.
یک دامنه CDN رها شده دوباره ثبت شد. هزاران سایت هنوز از آن استفاده میکنند.
یک دامنه CDN رها شده در ژوئیه ۲۰۲۵ توسط مالکی که دارای DNS wildcard بود، دوباره ثبت شد. هزاران وبسایت، مخزن و صفحه مستندات، ارجاعات کدگذاری شده به زیردامنهها را حفظ میکنند و به مالک اجازه میدهند محتوای ارائه شده را بدون از بین بردن عملکرد فراخوانیکننده کنترل کند.
- چرا اهمیت دارد
- وبسایتهایی که دامنههای CDN قدیمی را فراخوانی میکنند، در صورت تغییر کاربری زیرساختهای رها شده، خطر اجرای اسکریپتهای خارجی دلخواه را دارند.
Plugin4Shell به مالکان مخزن اجازه میدهد کد افزونه پینشده را بین چهار عامل کدنویسی هوش مصنوعی جابجا کنند
شرکت امنیتی Air Security، افزونهای به نام Plugin4Shell را افشا کرد، نقصی در چهار عامل کدنویسی هوش مصنوعی که در آن صاحبان مخزن میتوانند کد افزونه پینشده را تغییر دهند. عاملها کد را بدون اعتبارسنجی آن در برابر هش کامیت قفلشده، دریافت میکنند و جایگزینیهای مخرب را از طریق نام شاخهها امکانپذیر میکنند. وصلههایی برای Claude Code و Codex منتشر شد.
- چه باید کرد
- کلود کد را به نسخه ۲.۱.۱۷۹ و کدکس را به نسخه ۰.۱۴۶.۰ بهروزرسانی کنید.
وبینار: کدام یک از کنترلهای امنیتی Google Workspace واقعاً مهم هستند؟
شرکتهایی که به سرعت در حال رشد هستند با توصیههای بیشماری برای ایمنسازی Google Workspace مواجه هستند، اما همه کنترلها ارزش یکسانی ارائه نمیدهند.
مایکروسافت اشکال پشت هشدار «آنتیویروس دیفندر خاموش است» را برطرف کرد
مایکروسافت یک مشکل شناختهشده را که باعث میشد پس از نصب بهروزرسانیهای اخیر، هشدارهای نادرستی مبنی بر غیرفعال بودن آنتیویروس Defender نمایش داده شود، برطرف کرد.
نکات کلیدی
- مایکروسافت آسیبپذیری CVE-2026-85889، یک نقص احراز هویت فاقد CVSS 10.0 در Azure AI Foundry که امکان افزایش امتیاز را فراهم میکند، وصله کرد.
- یک دامنه CDN رها شده که توسط شخص ثالث دوباره ثبت شده است، هنوز هم توسط هزاران سایت به طور فعال فراخوانی میشود و خطرات زنجیره تأمین را به همراه دارد.
- آسیبپذیریهای Plugin4Shell به مهاجمان اجازه میدهد تا با جعل هشهای کامیت، کد افزونه پینشده را بین چهار عامل کدنویسی هوش مصنوعی جابجا کنند.
- Anthropic آسیبپذیری Claude Code نسخه ۲.۱.۱۷۹ و OpenAI آسیبپذیری Codex نسخه ۰.۱۴۶.۰ را در برابر Plugin4Shell وصله کردند، در حالی که GitHub Copilot همچنان وصله نشده است.