
خلاصه روزانه
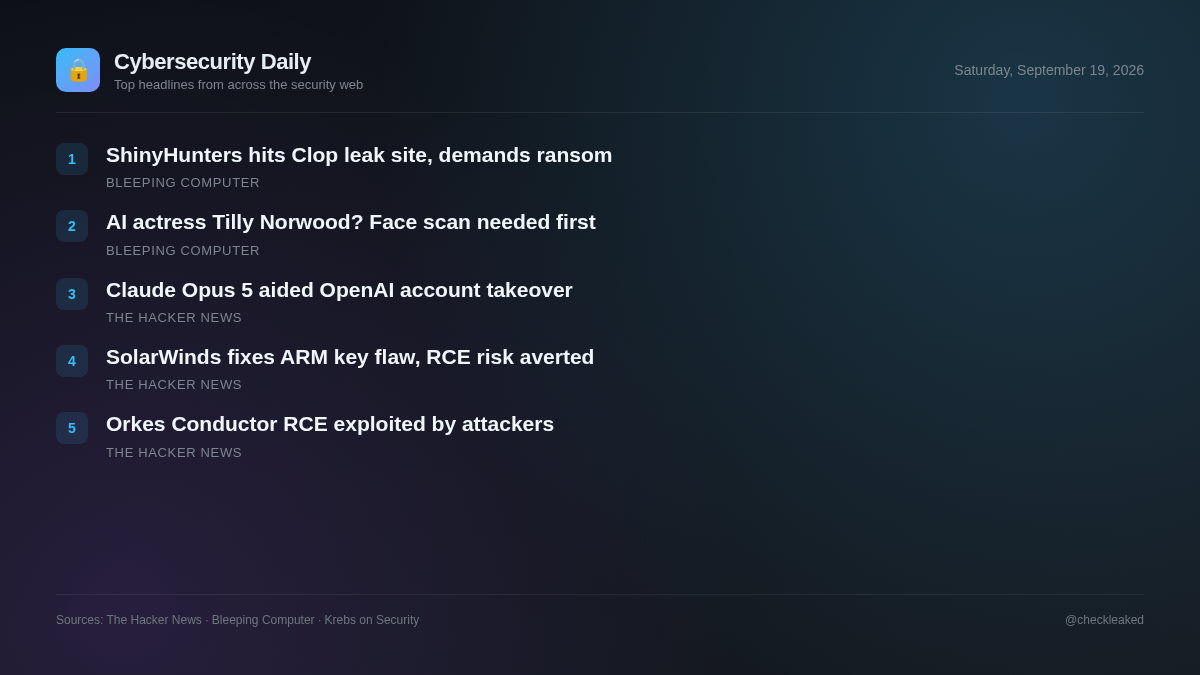
ShinyHunters سایت نشت اطلاعات Clop را هک کرد و تهدید به اخاذی از اعضای باند باجافزار کرد.
جلسه توجیهی امروز شامل یک RCE فعال در Orkes Conductor، یک نقص کلید hard-coded در SolarWinds ARM و تحقیقات هوش مصنوعی است که نقصهای تصاحب حساب زنجیرهای در OpenAI را آشکار میکند.
5 خبر3 دقیقه مطالعه
به موازات آن، تحقیقات امنیتی نقش رو به رشد مدلهای هوش مصنوعی را در یافتن آسیبپذیریهای امنیتی برجسته میکند. محققان با استفاده از Claude Opus 5، اشکالات موجود در یک انجمن متنباز و سیستمهای احراز هویت داخلی را به هم متصل کردند تا به مخازن کد داخلی OpenAI دسترسی پیدا کنند.
سازمانهایی که از Orkes Conductor یا SolarWinds ARM استفاده میکنند، باید فوراً بهروزرسانی سیستمهای آسیبپذیر را در اولویت قرار دهند، در حالی که تیمهای توسعه باید از صحتسنجی ورودیها و بررسیهای احراز هویت مناسب در تمام سرویسهای کاربرپسند اطمینان حاصل کنند.
آسیبپذیری بحرانی اجرای کد از راه دور قبل از احراز هویت (Pre-Auth RCE) در پلتفرم گردش کار Orkes Conductor به صورت گسترده مورد بهرهبرداری قرار گرفت.
یک نقص اجرای کد از راه دور پیش از احراز هویت (CVE-2026-58138) در Orkes Conductor نسخههای ۳.۲۱.۲۱ و قبل از ۳.۳۰.۲، به طور فعال در سطح اینترنت مورد سوءاستفاده قرار میگیرد. مهاجمان تعاریف مخرب گردش کار درونخطی حاوی عبارات جاوا اسکریپت یا پایتون را برای دور زدن ارزیابهای GraalVM بدون سندباکس ارسال میکنند.
- چرا اهمیت دارد
- مهاجمان از راه دورِ احراز هویت نشده میتوانند دستورات دلخواه سیستمعامل را از طریق انعکاس جاوا یا فراخوانیهای زیرفرآیند روی سرورهای Orkes Conductor در معرض خطر اجرا کنند.
- چه باید کرد
- فوراً نمونههای Orkes Conductor را به نسخه ۳.۳۰.۲ یا بالاتر بهروزرسانی کنید.
کلود اوپوس ۵ به محققان کمک کرد تا از طریق نقصهای زنجیرهای، حسابهای کارکنان OpenAI را تصاحب کنند.
محققان امنیتی در Hacktron از Claude Opus 5 شرکت Anthropic برای اتصال یک نقص در انجمن راهنمای عمومی Discourse شرکت OpenAI به یک نقطه ضعف در سیستم ورود به سیستم OpenAI استفاده کردند. این تحقیق نشان داد که هکرها توانستهاند حسابهای کاربری ChatGPT و Codex کارمندان OpenAI را تصاحب کنند و ظرف ۷۲ ساعت به یک مخزن کد داخلی OpenAI دست یابند.
SolarWinds نقص کلید hard-coded مربوط به ARM که امکان اجرای RCE احراز هویت نشده را فراهم میکند، وصله میکند.
شرکت SolarWinds یک آسیبپذیری اجرای کد از راه دور احراز هویت نشده (CVE-2026-28326) را در نرمافزار مدیریت حقوق دسترسی (ARM) نسخههای 2026.2 و قبل از آن وصله کرد. این نقص دارای امتیاز CVSS 8.8 است و توسط یک کلید استاتیک کدگذاری شده ایجاد میشود.
- چرا اهمیت دارد
- مهاجمان از راه دورِ احراز هویت نشده میتوانند از کلید هارد-کد شده برای اجرای کد دلخواه روی سرورهایی که نمونههای آسیبپذیر SolarWinds ARM را اجرا میکنند، استفاده کنند.
ShinyHunters سایت نشت اطلاعات Clop را هک کرد و تهدید به اخاذی از اعضای باند باجافزار کرد.
به دلیل مسدود شدن محتوای منبع توسط صفحه تأیید ربات Cloudflare، هیچ متن خبری دقیقی در دسترس نبود.
با تیلی نوروود، بازیگر مشهور هوش مصنوعی، تماس میگیرید؟ اول با اسکن چهره موافقت میکنید؟
به دلیل مسدود شدن محتوای منبع توسط صفحه تأیید ربات Cloudflare، هیچ متن خبری دقیقی در دسترس نبود.
نکات کلیدی
- نسخههای ۳.۲۱.۲۱ قبل از ۳.۳۰.۲ نرمافزار Orkes Conductor با سوءاستفادهی فعال از طریق نقص احراز هویت نشدهی RCE با شناسهی CVE-2026-58138 مواجه هستند.
- شرکت SolarWinds آسیبپذیری CVE-2026-28326، یک نقص کلید کدگذاری شده با CVSS نسخه ۸.۸، را در نرمافزار Access Rights Manager نسخه ۲۰۲۶.۲ و نسخههای قبل از آن وصله کرد.
- محققان Hacktron از Claude Opus 5 برای ایجاد زنجیرهای از نقصهای Discourse و ورود به سیستم استفاده کردند و حسابهای کارکنان OpenAI را به دست گرفتند.