
BOLETÍN DIARIO
Seminario web: ¿Qué controles de seguridad de Google Workspace son realmente importantes?
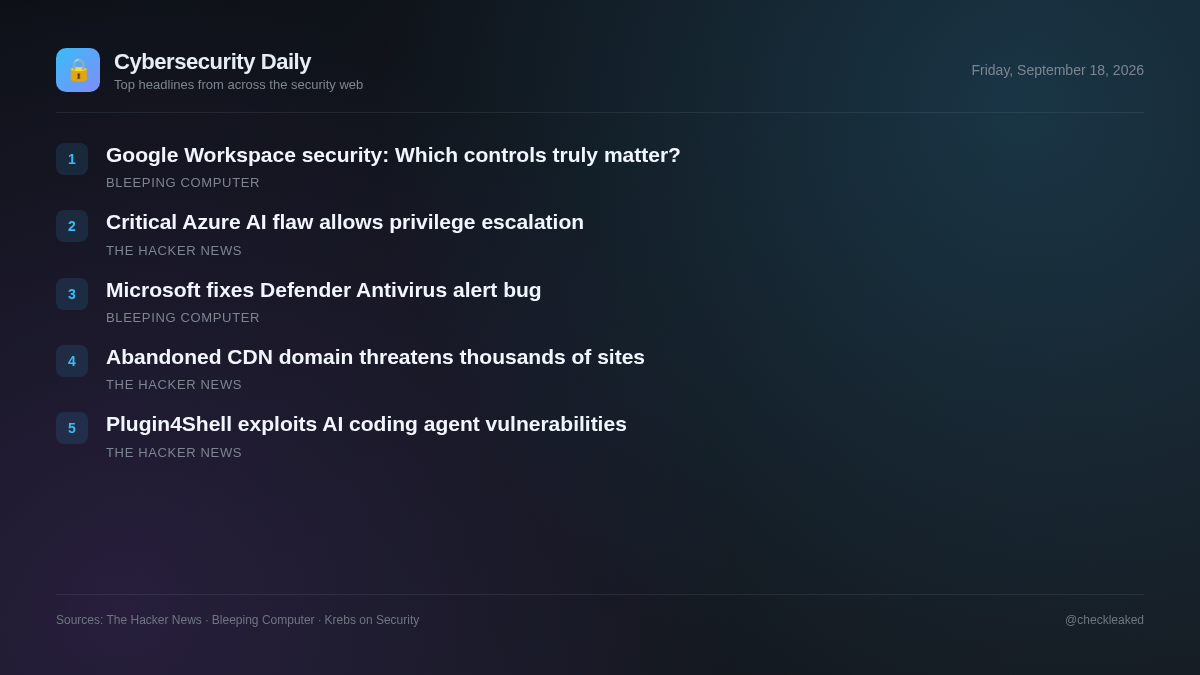
La sesión informativa de hoy trata sobre una vulnerabilidad de CVSS 10.0 en Azure AI Foundry, dominios CDN secuestrados y vulnerabilidades de Plugin4Shell en agentes de codificación de IA.
5 noticias3 min de lectura
El panorama actual de amenazas pone de manifiesto los riesgos críticos en la infraestructura en la nube, las cadenas de suministro de software de terceros y los entornos de desarrollo de IA. Microsoft ha solucionado una vulnerabilidad de escalada de privilegios de máxima gravedad en Azure AI Foundry que requería la omisión de comprobaciones de autenticación, sin que los clientes tuvieran que realizar ninguna acción.
Los equipos de seguridad y los desarrolladores deben dar prioridad a la revisión de los scripts externos integrados en sus aplicaciones web y actualizar de inmediato las herramientas de desarrollo de IA vulnerables.
Microsoft corrige una vulnerabilidad de Azure AI Foundry (CVSS 10.0) que permitía la escalada de privilegios no autorizada.
Microsoft corrigió una vulnerabilidad de escalada de privilegios de máxima gravedad, identificada como CVE-2026-85889 con una puntuación CVSS de 10.0, en Azure AI Foundry. La falta de autenticación para una función crítica permitía a atacantes de red no autorizados elevar sus privilegios. Microsoft aplicó las correcciones sin que el cliente tuviera que realizar ninguna acción.
- Por qué importa
- Las organizaciones empresariales que utilizan Azure AI Foundry se enfrentaban a una posible escalada de privilegios basada en la red debido a la falta de autenticación.
- Qué hacer
- Confirme las actualizaciones del entorno en la nube de Azure AI Foundry a través de Microsoft.
Un dominio CDN abandonado fue registrado nuevamente. Miles de sitios aún lo utilizan.
Un dominio CDN abandonado fue registrado nuevamente en julio de 2025 por un propietario que poseía DNS comodín. Miles de sitios web, repositorios y páginas de documentación conservan referencias codificadas a subdominios, lo que permite al propietario controlar el contenido servido sin afectar la funcionalidad del usuario.
- Por qué importa
- Los sitios web que utilizan dominios CDN antiguos corren el riesgo de ejecutar scripts externos arbitrarios si se reutiliza la infraestructura abandonada.
Plugin4Shell permite a los propietarios de repositorios intercambiar el código de los plugins fijados entre cuatro agentes de codificación de IA.
Air Security reveló Plugin4Shell, una vulnerabilidad en cuatro agentes de codificación de IA que permite a los propietarios de repositorios intercambiar código de complementos fijados. Los agentes obtienen el código sin validarlo con el hash de confirmación bloqueado, lo que posibilita sustituciones maliciosas mediante nombres de ramas. Se publicaron parches para Claude Code y Codex.
- Qué hacer
- Actualizar Claude Code a la versión 2.1.179 y Codex a la versión 0.146.0.
Seminario web: ¿Qué controles de seguridad de Google Workspace son realmente importantes?
Las empresas de rápido crecimiento se enfrentan a innumerables recomendaciones para proteger Google Workspace, pero no todos los controles ofrecen el mismo valor.
Microsoft corrige un error que provocaba las alertas de "Defender Antivirus está desactivado".
Microsoft ha solucionado un problema conocido que provocaba alertas incorrectas que advertían de que el antivirus Defender se había desactivado tras instalar las últimas actualizaciones.
Puntos clave
- Microsoft ha corregido la vulnerabilidad CVE-2026-85889, un fallo de autenticación faltante en Azure AI Foundry que permite la escalada de privilegios, según la clasificación CVSS 10.0.
- Un dominio CDN abandonado, registrado de nuevo por un tercero, sigue siendo utilizado activamente por miles de sitios web, lo que supone riesgos para la cadena de suministro.
- Las vulnerabilidades de Plugin4Shell permiten a los atacantes intercambiar código de plugins fijados entre cuatro agentes de codificación de IA falsificando los hashes de confirmación.
- Anthropic aplicó un parche a Claude Code 2.1.179 y OpenAI aplicó un parche a Codex 0.146.0 para protegerlo contra Plugin4Shell, mientras que GitHub Copilot permanece sin parchear.