
BOLETÍN DIARIO
ShinyHunters hackea el sitio web de filtraciones de Clop y amenaza con extorsionar a la banda de ransomware.
La sesión informativa de hoy trata sobre una vulnerabilidad de ejecución remota de código (RCE) en Orkes Conductor que está siendo explotada activamente, una vulnerabilidad en una clave codificada en SolarWinds ARM y una investigación asistida por IA que revela fallos de apropiación de cuentas encadenadas en OpenAI.
5 noticias3 min de lectura
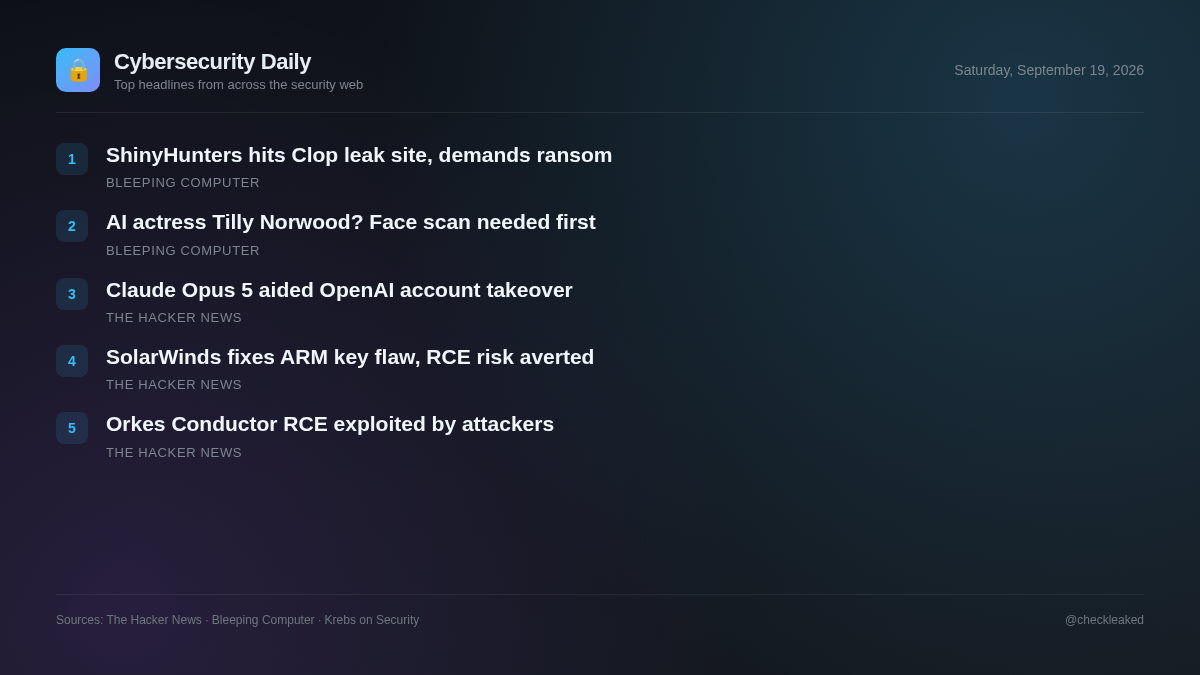
Paralelamente, la investigación en seguridad destaca el creciente papel de los modelos de IA en la detección de vulnerabilidades de seguridad. Investigadores que utilizaron Claude Opus 5 encadenaron errores en un foro de código abierto y sistemas de autenticación internos para acceder a repositorios de código internos de OpenAI.
Las organizaciones que utilicen Orkes Conductor o SolarWinds ARM deben priorizar la actualización inmediata de los sistemas vulnerables, mientras que los equipos de desarrollo deben garantizar una correcta verificación de la integridad de los datos de entrada y de la autenticación en todos los servicios orientados al usuario.
Se ha explotado una vulnerabilidad crítica de ejecución remota de código (RCE) previa a la autorización en la plataforma de flujo de trabajo Orkes Conductor.
Una vulnerabilidad crítica de ejecución remota de código sin autenticación (CVE-2026-58138) en Orkes Conductor 3.21.21 anterior a la versión 3.30.2 está siendo explotada activamente. Los atacantes envían definiciones de flujo de trabajo maliciosas en línea que contienen expresiones JavaScript o Python para eludir los evaluadores de GraalVM que no están aislados.
- Por qué importa
- Los atacantes remotos no autenticados pueden ejecutar comandos arbitrarios del sistema operativo mediante reflexión de Java o llamadas a subprocesos en servidores Orkes Conductor expuestos.
- Qué hacer
- Actualice inmediatamente las instancias de Orkes Conductor a la versión 3.30.2 o superior.
Claude Opus 5 ayudó a investigadores a tomar el control de las cuentas del personal de OpenAI mediante fallos encadenados.
Investigadores de seguridad de Hacktron utilizaron Claude Opus 5 de Anthropic para combinar una vulnerabilidad en el foro de ayuda público Discourse de OpenAI con una debilidad en el sistema de inicio de sesión de OpenAI. La investigación demostró el acceso no autorizado a cuentas de ChatGPT y Codex de empleados de OpenAI y alcanzó un repositorio interno de código de OpenAI en 72 horas.
SolarWinds corrige una vulnerabilidad en la clave codificada de ARM que permitía la ejecución remota de código sin autenticación.
SolarWinds corrigió una vulnerabilidad de ejecución remota de código sin autenticación (CVE-2026-28326) en las versiones 2026.2 y anteriores de Access Rights Manager (ARM). El fallo tiene una puntuación CVSS de 8,8 y se debe a una clave estática codificada.
- Por qué importa
- Los atacantes remotos no autenticados pueden aprovechar la clave codificada para ejecutar código arbitrario en servidores que ejecutan instancias vulnerables de SolarWinds ARM.
ShinyHunters hackea el sitio web de filtraciones de Clop y amenaza con extorsionar a la banda de ransomware.
No se pudo acceder al texto detallado de la noticia debido a que una página de verificación del bot de Cloudflare bloqueó el contenido original.
¿Quieres llamar a Tilly Norwood, la actriz viral de IA? Primero debes aceptar un escaneo facial.
No se pudo acceder al texto detallado de la noticia debido a que una página de verificación del bot de Cloudflare bloqueó el contenido original.
Puntos clave
- Las versiones 3.21.21 y 3.30.2 de Orkes Conductor son vulnerables a una explotación activa mediante una vulnerabilidad de ejecución remota de código no autenticada (CVE-2026-58138).
- SolarWinds corrigió la vulnerabilidad CVE-2026-28326, un fallo de seguridad codificado en una clave de la versión 8.8 de CVSS presente en Access Rights Manager 2026.2 y versiones anteriores.
- Los investigadores de Hacktron utilizaron Claude Opus 5 para encadenar fallos de Discourse y de inicio de sesión, apoderándose de las cuentas del personal de OpenAI.