
TÄGLICHES BRIEFING
PHP2Shell-Schwachstellen, Chrome ClickFix-Warnungen und Bronze Sandcastle Cyber-Spionage
Das heutige Briefing behandelt die kommenden PHP-RCE-Patches, die neuen Schutzmechanismen von Chrome gegen ClickFix Social Engineering sowie staatsnahe Malware, die Sandboxie DLL Sideloading ausnutzt.
5 Meldungen2 Min. Lesezeit
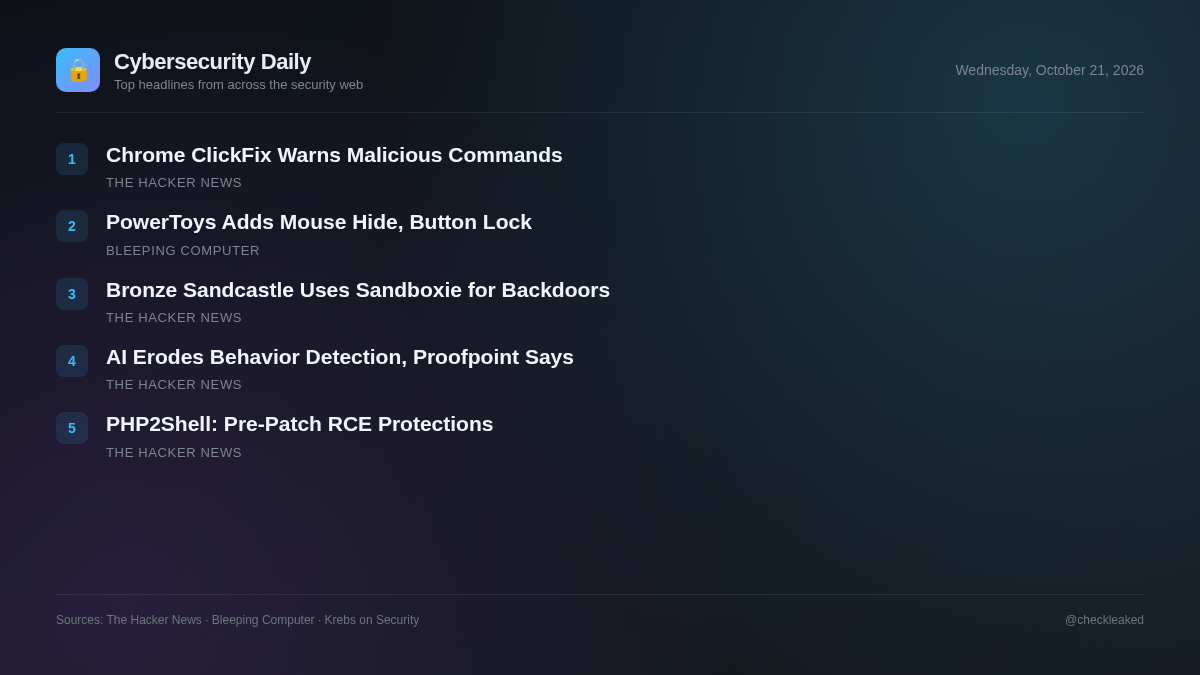
Kritische Webinfrastrukturen stehen heute im Fokus der operativen Bemühungen, da die Entwickler zwei schwerwiegende PHP-Sicherheitslücken zur Remote-Codeausführung, bekannt als PHP2Shell, beheben müssen. Da bereits erste Ausnutzungsversuche festgestellt wurden, müssen sich die Sicherheitsteams, die PHP-Umgebungen betreiben, auf eine schnelle Bereitstellung der Patches vorbereiten.
Auf Endgeräteebene verfeinern Angreifer kontinuierlich ihre Verbreitungsmethoden. Google Chrome führt aktualisierte Schutzmaßnahmen gegen ClickFix-Angriffe ein, die Nutzer zur Ausführung von Terminalbefehlen verleiten, während das mit China verbundene Bedrohungscluster Bronze Sandcastle aktiv Sandboxie-DLL-Sideloading missbraucht, um persistente Hintertüren in Asien und Afrika zu installieren.
PHP2Shell: Was schützt Sie tatsächlich vor dem PHP-RCE-Patch um 14:00 Uhr UTC, und was nicht?
Zwei ungepatchte, kritische PHP-Sicherheitslücken, die die Ausführung von Remote-Code ermöglichen und als PHP2Shell bekannt sind, werden bereits vor der Veröffentlichung eines Fixes am 21. Oktober um 14:00 Uhr UTC ausgenutzt. Cloudflare hat provisorische Notfallregeln implementiert, aber es gibt bis zur Patch-Veröffentlichung keine vollständige Umgehungslösung.
- Warum das wichtig ist
- Organisationen, die PHP-Anwendungen auf öffentlichen Servern hosten, sind einem hohen Risiko einer Remote-Kompromittierung ausgesetzt, bis offizielle Patches bereitgestellt werden.
Google Chrome fügt ClickFix-Warnungen hinzu, um Benutzer daran zu hindern, schädliche Befehle auszuführen.
Google führt verbesserte Chrome-Sicherheitsfunktionen für Nutzer mit aktiviertem erweiterten Schutz ein, um ClickFix-Social-Engineering-Angriffe abzuwehren. Bei diesen Angriffen verleiten bösartige Websites Nutzer dazu, Terminal- oder Windows-Ausführungsbefehle auszuführen, die Schadsoftware wie Datendiebstahlprogramme und Remote-Access-Trojaner einschleusen.
- Warum das wichtig ist
- Nutzer, die kompromittierte Websites oder schädliche Anzeigen besuchen, werden dazu verleitet, manuell Code auszuführen, der die herkömmlichen Sicherheitskontrollen des Browsers umgeht, um Systeme zu infizieren.
China-nahe Bronze Sandcastle missbraucht Sandboxie-DLL-Sideloading zum Einschleusen von Hintertüren
Sophos-Forscher haben Bronze Sandcastle detailliert beschrieben, ein mit China verbundenes Bedrohungscluster, das seit Mitte 2025 Organisationen in Asien und Afrika ins Visier nimmt. Die Gruppe missbraucht in großem Umfang Sandboxie DLL Sideloading, um modifizierte Meterpreter-Shells und Backdoors einzuschleusen, während sie hauptsächlich in der Zeitzone UTC+8 operiert.
- Warum das wichtig ist
- Organisationen auf den Philippinen, in Taiwan, Afghanistan, Namibia und Südkorea sind aktiver Cyberspionage und heimlichem, dauerhaftem Zugriff durch DLL-Sideloading ausgesetzt.
Generative KI löscht Verhaltensmerkmale und schwächt die rein verhaltensbasierte Erkennung, berichtet Proofpoint.
Proofpoint berichtet, dass Angreifer generative KI einsetzen, um gängige Formulierungen und Muster aus schädlichen E-Mails zu entfernen. Indem sie für jeden Empfänger individuelle, verständliche Nachrichten erstellen, umgehen sie herkömmliche Verhaltensfilter für E-Mails und verursachen so Milliardenverluste durch BEC (Business Email Compromise).
- Warum das wichtig ist
- Organisationen, die sich ausschließlich auf verhaltensbasierte oder mustererkennungsbasierte E-Mail-Filter verlassen, sind einem höheren Risiko durch gezielte Phishing-Angriffe und Angriffe auf Geschäfts-E-Mails ausgesetzt.
Microsoft PowerToys fügt Mauswerkzeuge wie CursorHide und Button Lock hinzu
Microsoft hat PowerToys 0.102 veröffentlicht, mit zwei neuen Maus-Utilities, neuen Befehlszeilen-Tools und Verbesserungen an der Befehlspalette.
Die wichtigsten Punkte
- Aktivieren Sie den erweiterten Schutz in Google Chrome, um Benutzer vor ClickFix-Aufforderungen zu warnen, die sie dazu auffordern, schädliche Befehle in Terminalanwendungen auszuführen.
- Laut Proofpoint sollten Sie Ihre E-Mail-Sicherheitslage überprüfen, da generative KI traditionelle Verhaltenssignale eliminiert und die Phishing-Flüssigkeit verbessert.