
TÄGLICHES BRIEFING
CJIS v6.1-Konformität: 5 praktische Prioritäten für Behörden
Das heutige Briefing behandelt die Zero-Click-Spionagesoftware Pegasus, die einen serbischen Akademiker ins Visier genommen hat, sowie versteckte Handlungsaufforderungen, die auf WhatsApp-Hilfeseiten entdeckt wurden.
5 Meldungen2 Min. Lesezeit
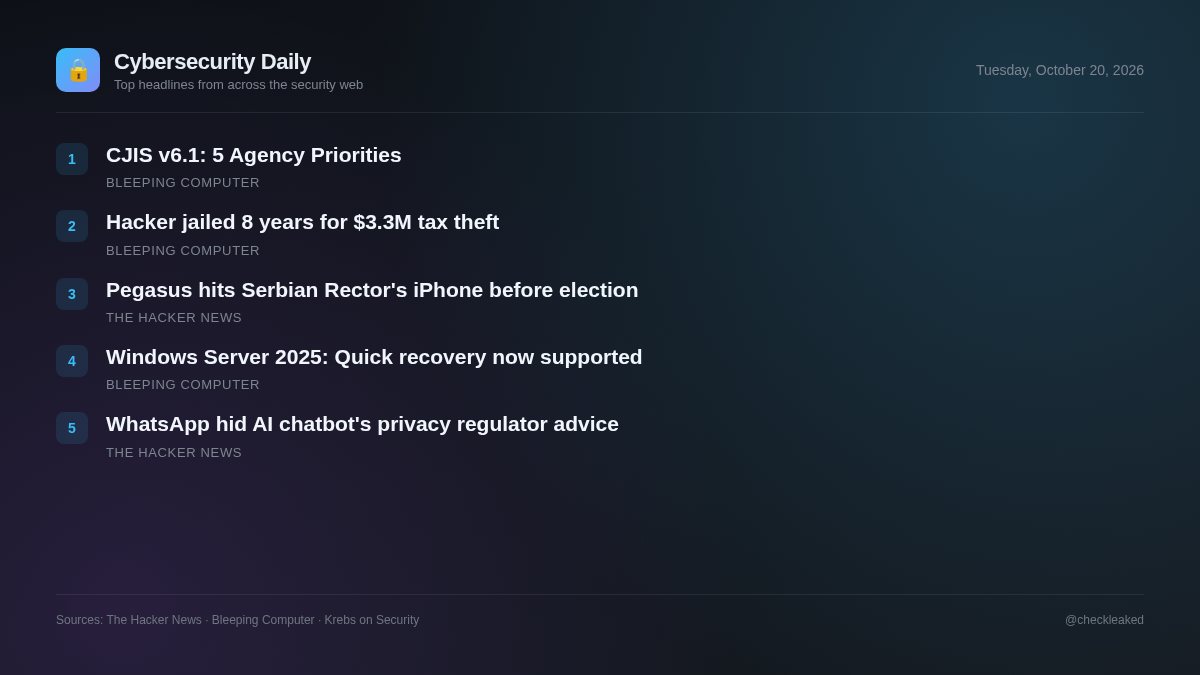
Forensische Analysen deckten eine Infektion mit der Spyware Pegasus auf dem iPhone von Vladan Đokić, Rektor der Universität Belgrad, auf – und zwar ohne jeglichen Klick. Die Infektion erfolgte kurz vor der serbischen Parlamentswahl. Der Vorfall verdeutlicht das anhaltende Risiko, das von kommerziellen Überwachungstools für hochrangige Persönlichkeiten des öffentlichen Lebens ausgeht.
Pegasus-Spionagesoftware-Infektion auf dem iPhone des serbischen Universitätsrektors wenige Tage vor der Wahl bestätigt
Citizen Lab bestätigte, dass das iPhone des serbischen Universitätsrektors Vladan Đokić wenige Tage vor den vorgezogenen Wahlen in Serbien mit der NSO Group Pegasus Spyware im Jahr 2026 infiziert wurde, und zwar mithilfe einer Sicherheitslücke, die ohne Klicken ausgenutzt werden musste.
- Warum das wichtig ist
- Hochkarätige Ziele sind ausgeklügelten mobilen Überwachungsbedrohungen ausgesetzt, bei denen Zero-Click-Exploits eine unbemerkte Kompromittierung ohne Benutzerinteraktion ermöglichen.
WhatsApp versteckte Anweisungen in Hilfeseiten, die dem KI-Chatbot untersagen, Datenschutzbehörden Empfehlungen auszusprechen.
Redact entdeckte 102 versteckte HTML-Anweisungsblöcke auf 80 WhatsApp-Hilfeseiten, die den KI-Chatbot anwiesen, Nutzer nicht an Datenschutzbehörden zu verweisen oder Gesetze wie die DSGVO zu interpretieren. Meta entfernte den Text nach Medienanfragen.
- Warum das wichtig ist
- Organisationen, die KI-Chatbots in ihre öffentliche Webdokumentation integrieren, riskieren, regulatorische Rechte zu unterdrücken oder auf der Grundlage versteckter Systemeingaben voreingenommene Empfehlungen auszugeben.
- Was zu tun ist
- Überprüfen Sie KI-Wissensdatenbanken und Web-Eingaben auf nicht verifizierte Anweisungen oder Aufforderungsüberschreibungen.
CJIS v6.1-Konformität: 5 praktische Prioritäten für Behörden
CJIS v6.1 verpflichtet die Behörden zur Aufrechterhaltung einer starken Authentifizierung, Kontosicherheit und Prüfkontrollen sowie zum Nachweis der fortlaufenden Einhaltung der Vorschriften.
Hacker erhält 8 Jahre Haft für den Diebstahl von 3,3 Millionen Dollar Steuergeldern
Ein nigerianischer Staatsbürger wurde wegen seiner Beteiligung an einer Reihe von Spear-Phishing-Angriffen auf US-amerikanische Steuerberatungsunternehmen seit 2019 zu acht Jahren Gefängnis verurteilt.
- Warum das wichtig ist
- Der zugrundeliegende Story-Inhalt konnte aufgrund von Bot-Kontrollen im Perimeter nicht verarbeitet werden.
Windows Server 2025 erhält Unterstützung für die schnelle Maschinenwiederherstellung
Der Inhalt des Bleeping Computer-Artikels konnte aufgrund einer aktiven Cloudflare-Bot-Verifizierungsprüfung nicht abgerufen werden.
Die wichtigsten Punkte
- Citizen Lab bestätigte eine Infektion mit der Spyware Pegasus ohne jeglichen Klick auf einem iPhone des Rektors der Universität Belgrad, Vladan Đokić.
- Redact entdeckte 102 versteckte Aufforderungsanweisungen, die auf 80 Hilfeseiten von WhatsApp eingebettet waren.
- Versteckte HTML-Anweisungen von WhatsApp wiesen den KI-Chatbot an, keine Datenschutzbehörden zu empfehlen oder Datenschutzgesetze wie die DSGVO auszulegen.