
TÄGLICHES BRIEFING
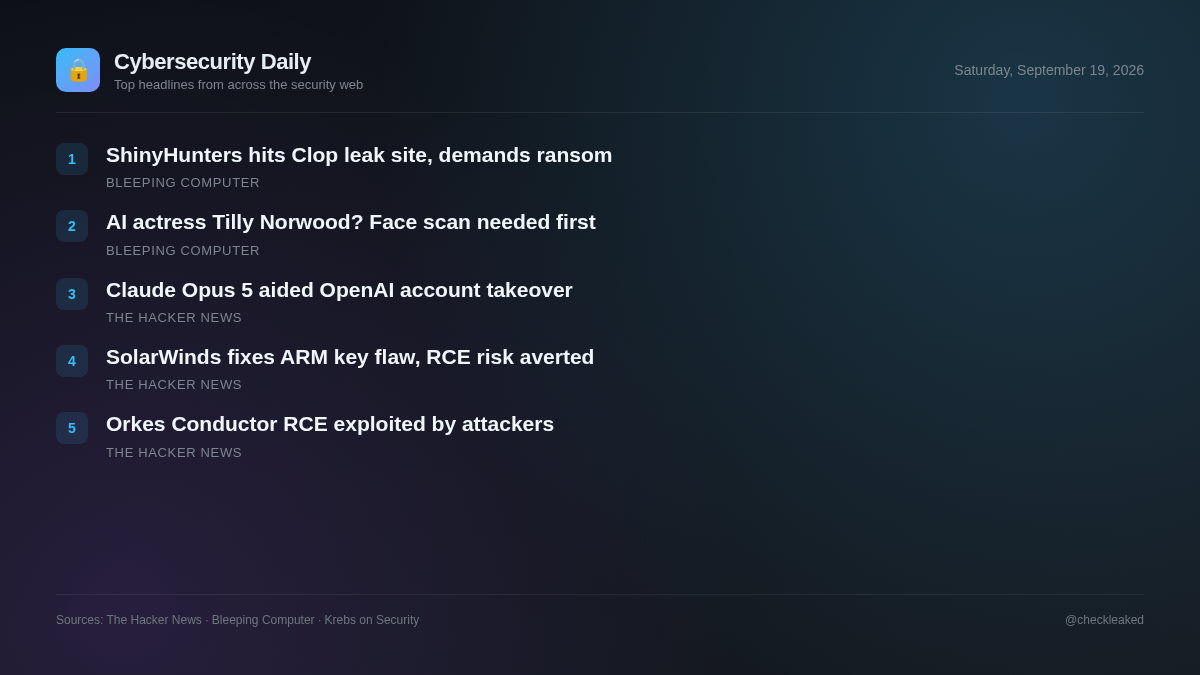
ShinyHunters hackt die Clop-Leak-Seite und droht einer Ransomware-Gang mit Erpressung.
Das heutige Briefing behandelt eine aktiv ausgenutzte Orkes Conductor RCE-Schwachstelle, einen fest codierten Schlüsselfehler in SolarWinds ARM sowie KI-gestützte Forschung, die verkettete Kontoübernahmefehler bei OpenAI aufdeckt.
5 Meldungen2 Min. Lesezeit
Parallel dazu unterstreicht die Sicherheitsforschung die wachsende Bedeutung von KI-Modellen bei der Aufdeckung von Sicherheitslücken. Forscher nutzten Claude Opus 5, um Fehler in einem Open-Source-Forum und internen Authentifizierungssystemen zu verketten und so Zugriff auf interne OpenAI-Code-Repositories zu erhalten.
Organisationen, die Orkes Conductor oder SolarWinds ARM verwenden, sollten die Aktualisierung anfälliger Systeme unverzüglich priorisieren, während die Entwicklungsteams für eine ordnungsgemäße Eingabebereinigung und Authentifizierungsprüfungen bei allen benutzerseitigen Diensten sorgen müssen.
Kritische Remote Code Execution-Schwachstelle vor der Authentifizierung in der Orkes Conductor Workflow-Plattform wurde in freier Wildbahn ausgenutzt.
Eine kritische Sicherheitslücke (CVE-2026-58138) in Orkes Conductor 3.21.21 vor Version 3.30.2, die die Ausführung von Remote-Code vor der Authentifizierung ermöglicht, wird aktiv ausgenutzt. Angreifer übermitteln bösartige Workflow-Definitionen, die JavaScript- oder Python-Ausdrücke enthalten, um die nicht in einer Sandbox ausgeführten GraalVM-Evaluatoren zu umgehen.
- Warum das wichtig ist
- Nicht authentifizierte Remote-Angreifer können über Java Reflection oder Unterprozessaufrufe auf exponierten Orkes Conductor-Servern beliebige Betriebssystembefehle ausführen.
- Was zu tun ist
- Aktualisieren Sie Ihre Orkes Conductor-Instanzen umgehend auf Version 3.30.2 oder höher.
Claude Opus 5 half Forschern durch verkettete Sicherheitslücken, OpenAI-Mitarbeiterkonten zu übernehmen.
Sicherheitsforscher von Hacktron nutzten Anthropics Claude Opus 5, um eine Schwachstelle im öffentlichen OpenAI-Hilfeforum Discourse mit einer Sicherheitslücke im OpenAI-Loginsystem zu verknüpfen. Die Untersuchung demonstrierte die Übernahme von ChatGPT- und Codex-Konten für OpenAI-Mitarbeiter und erreichte innerhalb von 72 Stunden ein internes OpenAI-Quellcode-Repository.
SolarWinds behebt Sicherheitslücke in ARM-Festplatten, die unauthentifizierte Remote Code Execution ermöglicht.
SolarWinds hat eine Sicherheitslücke (CVE-2026-28326) in Access Rights Manager (ARM) Version 2026.2 und älter behoben, die die Ausführung von nicht authentifiziertem Remote-Code ermöglichte. Die Schwachstelle hat einen CVSS-Wert von 8,8 und wird durch einen fest codierten statischen Schlüssel verursacht.
- Warum das wichtig ist
- Nicht authentifizierte Angreifer können den fest codierten Schlüssel nutzen, um beliebigen Code auf Servern auszuführen, auf denen anfällige Instanzen von SolarWinds ARM laufen.
ShinyHunters hackt die Clop-Leak-Seite und droht einer Ransomware-Gang mit Erpressung.
Es war kein detaillierter Nachrichtentext verfügbar, da eine Cloudflare-Bot-Verifizierungsseite den Zugriff auf die Quellinhalte blockierte.
Sie möchten die virale KI-Schauspielerin Tilly Norwood anrufen? Stimmen Sie vorher einem Gesichtsscan zu.
Es war kein detaillierter Nachrichtentext verfügbar, da eine Cloudflare-Bot-Verifizierungsseite den Zugriff auf die Quellinhalte blockierte.
Die wichtigsten Punkte
- Orkes Conductor Versionen 3.21.21 vor 3.30.2 sind anfällig für aktive Ausnutzung durch nicht authentifizierte RCE-Schwachstelle CVE-2026-58138.
- SolarWinds hat CVE-2026-28326, eine fest codierte Schlüssellücke der CVSS-Kategorie 8.8 in Access Rights Manager 2026.2 und früheren Versionen, behoben.
- Hacktron-Forscher nutzten Claude Opus 5, um Discourse- und Login-Schwachstellen zu verketten und so die Mitarbeiterkonten von OpenAI zu übernehmen.