
TÄGLICHES BRIEFING
Webinar: Welche Sicherheitskontrollen in Google Workspace sind wirklich wichtig?
Das heutige Briefing behandelt eine CVSS 10.0-Schwachstelle in Azure AI Foundry, gekaperte CDN-Domains und Plugin4Shell-Schwachstellen in KI-Codierungsagenten.
5 Meldungen2 Min. Lesezeit
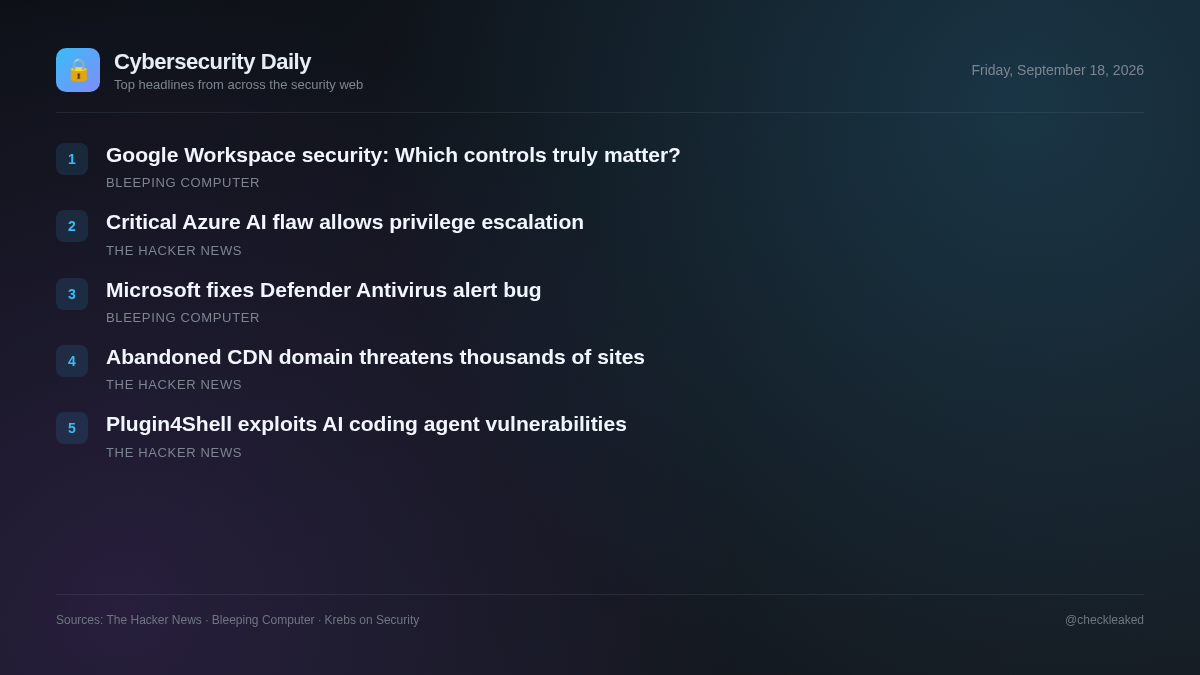
Die aktuelle Bedrohungslandschaft verdeutlicht kritische Risiken in Cloud-Infrastrukturen, Software-Lieferketten von Drittanbietern und KI-Entwicklungsumgebungen. Microsoft hat eine schwerwiegende Sicherheitslücke in Azure AI Foundry behoben, die eine Rechteausweitung ermöglichte und fehlende Authentifizierungsprüfungen erforderte. Kunden mussten dafür keine Maßnahmen ergreifen.
Sicherheitsteams und Entwickler sollten der Überprüfung externer Skripte, die in ihre Webanwendungen eingebettet sind, Priorität einräumen und anfällige KI-Entwicklungstools umgehend aktualisieren.
Microsoft behebt CVSS 10.0-Sicherheitslücke in Azure AI Foundry, die eine unautorisierte Rechteausweitung ermöglicht
Microsoft hat eine schwerwiegende Sicherheitslücke in Azure AI Foundry behoben, die eine Rechteausweitung ermöglichte (CVE-2026-85889, CVSS-Wert 10,0). Fehlende Authentifizierung für eine kritische Funktion erlaubte es unbefugten Angreifern, ihre Berechtigungen zu erweitern. Microsoft hat die Sicherheitslücke behoben; für Kunden waren keine Maßnahmen erforderlich.
- Warum das wichtig ist
- Bei Unternehmen, die Azure AI Foundry einsetzen, besteht aufgrund fehlender Authentifizierung die Gefahr einer potenziellen netzwerkbasierten Rechteausweitung.
- Was zu tun ist
- Bestätigen Sie die Aktualisierungen der Azure AI Foundry-Cloudumgebung über Microsoft.
Eine aufgegebene CDN-Domain wurde neu registriert. Tausende von Websites nutzen sie weiterhin.
Eine verlassene CDN-Domain wurde im Juli 2025 von einem Inhaber mit Wildcard-DNS neu registriert. Tausende von Websites, Repositories und Dokumentationsseiten enthalten weiterhin fest codierte Verweise auf Subdomains, wodurch der Inhaber die ausgelieferten Inhalte steuern kann, ohne die Funktionalität für die Aufrufer zu beeinträchtigen.
- Warum das wichtig ist
- Websites, die veraltete CDN-Domains aufrufen, laufen Gefahr, beliebige externe Skripte auszuführen, wenn stillgelegte Infrastruktur umfunktioniert wird.
Plugin4Shell ermöglicht es Repository-Besitzern, angehefteten Plugin-Code zwischen vier KI-Codierungsagenten auszutauschen.
Air Security hat Plugin4Shell aufgedeckt, eine Sicherheitslücke in vier KI-Codierungsagenten, die es Repository-Besitzern ermöglicht, fixierten Plugin-Code auszutauschen. Die Agenten laden den Code, ohne ihn anhand des gesperrten Commit-Hashs zu validieren, wodurch bösartige Änderungen über Branch-Namen möglich werden. Patches wurden für Claude Code und Codex veröffentlicht.
- Was zu tun ist
- Aktualisieren Sie Claude Code auf Version 2.1.179 und Codex auf Version 0.146.0.
Webinar: Welche Sicherheitskontrollen in Google Workspace sind wirklich wichtig?
Schnell wachsende Unternehmen sehen sich mit unzähligen Empfehlungen zur Absicherung von Google Workspace konfrontiert, doch nicht jede Kontrollmaßnahme bietet den gleichen Nutzen.
Microsoft behebt Fehler hinter der Warnmeldung „Defender Antivirus ist deaktiviert“.
Microsoft hat ein bekanntes Problem behoben, das nach der Installation der letzten Updates zu falschen Warnmeldungen führte, die besagten, dass Defender Antivirus deaktiviert sei.
Die wichtigsten Punkte
- Microsoft hat CVE-2026-85889, eine CVSS 10.0-Schwachstelle in Azure AI Foundry, die eine fehlende Authentifizierung und damit eine Rechteausweitung ermöglichte, behoben.
- Eine von einem Dritten neu registrierte, verlassene CDN-Domain wird weiterhin von Tausenden von Websites aktiv aufgerufen, was Risiken für die Lieferkette birgt.
- Plugin4Shell-Schwachstellen ermöglichen es Angreifern, fixierten Plugin-Code zwischen vier KI-Codierungsagenten auszutauschen, indem sie Commit-Hashes fälschen.
- Anthropic hat Claude Code 2.1.179 und OpenAI Codex 0.146.0 gegen Plugin4Shell gepatcht, während GitHub Copilot ungepatcht bleibt.