
দৈনিক ব্রিফিং
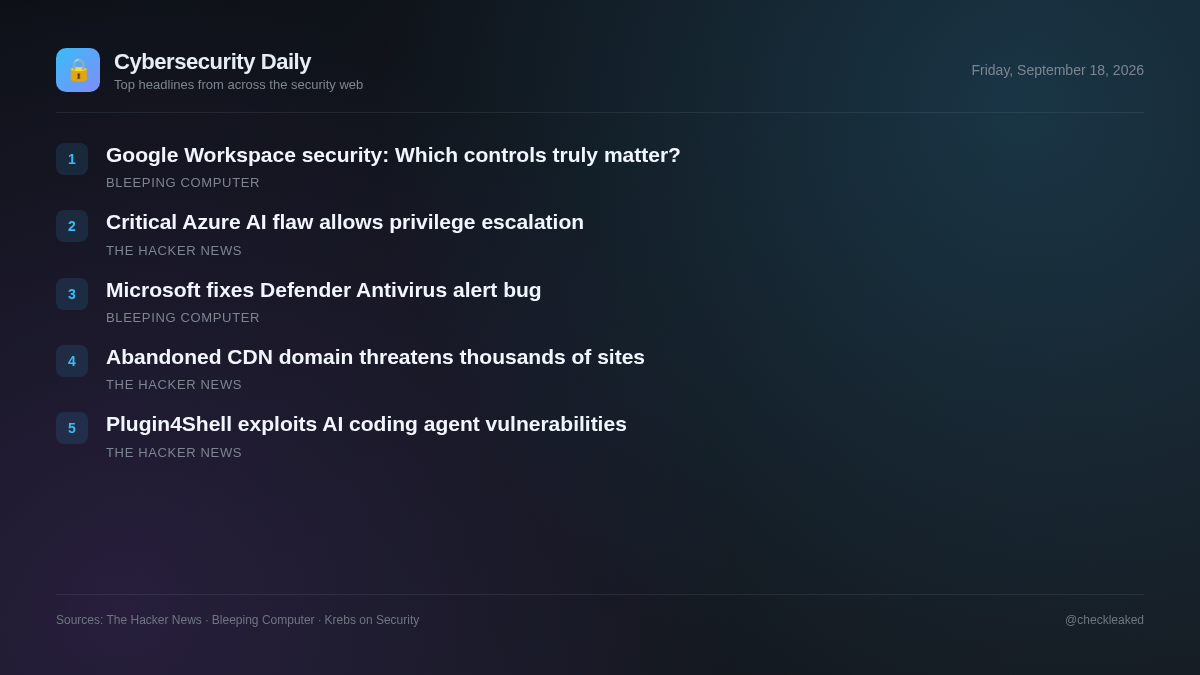
ওয়েবিনার: গুগল ওয়ার্কস্পেসের কোন নিরাপত্তা নিয়ন্ত্রণগুলো আসলে গুরুত্বপূর্ণ?
আজকের ব্রিফিংয়ে CVSS 10.0 Azure AI Foundry-এর একটি ত্রুটি, হাইজ্যাক হওয়া CDN ডোমেইন এবং AI কোডিং এজেন্টগুলিতে Plugin4Shell-এর দুর্বলতা নিয়ে আলোচনা করা হয়েছে।
5টি খবর2 মিনিটের পাঠ
বর্তমান হুমকির প্রেক্ষাপট ক্লাউড অবকাঠামো, তৃতীয় পক্ষের সফটওয়্যার সরবরাহ শৃঙ্খল এবং এআই উন্নয়ন পরিবেশে গুরুতর ঝুঁকিগুলোকে তুলে ধরেছে। মাইক্রোসফট অ্যাজুর এআই ফাউন্ড্রিতে সর্বোচ্চ-গুরুত্বপূর্ণ একটি প্রিভিলেজ এসকেলেশন দুর্বলতার সমাধান করেছে, যার জন্য প্রমাণীকরণ যাচাইয়ে ঘাটতি ছিল এবং গ্রাহকদের পক্ষ থেকে কোনো পদক্ষেপের প্রয়োজন ছিল না।
নিরাপত্তা দল এবং ডেভেলপারদের উচিত তাদের ওয়েব অ্যাপ্লিকেশনে এমবেড করা এক্সটার্নাল স্ক্রিপ্টগুলো পর্যালোচনা করাকে অগ্রাধিকার দেওয়া এবং ঝুঁকিপূর্ণ এআই ডেভেলপমেন্ট টুলগুলো অবিলম্বে আপডেট করা।
মাইক্রোসফট অ্যাজুর এআই ফাউন্ড্রির CVSS 10.0 ত্রুটিটি প্যাচ করেছে, যা অননুমোদিত প্রিভিলেজ এসকেলেশন সক্ষম করছিল।
মাইক্রোসফট অ্যাজুর এআই ফাউন্ড্রিতে সর্বোচ্চ গুরুতর একটি প্রিভিলেজ এসকেলেশন ত্রুটি প্যাচ করেছে, যা CVE-2026-85889 হিসেবে ট্র্যাক করা হয়েছে এবং যার CVSS স্কোর ১০.০। একটি গুরুত্বপূর্ণ ফাংশনের জন্য অথেনটিকেশন না থাকায় অননুমোদিত নেটওয়ার্ক আক্রমণকারীরা প্রিভিলেজ বাড়াতে সক্ষম হচ্ছিল। গ্রাহকদের কোনো পদক্ষেপ ছাড়াই মাইক্রোসফট এই সমাধান প্রয়োগ করেছে।
- কেন এটি গুরুত্বপূর্ণ
- Azure AI Foundry ব্যবহারকারী এন্টারপ্রাইজ প্রতিষ্ঠানগুলো প্রমাণীকরণের অভাবে সম্ভাব্য নেটওয়ার্ক-ভিত্তিক প্রিভিলেজ এসকেলেশনের সম্মুখীন হয়েছিল।
- কী করবেন
- Microsoft-এর মাধ্যমে Azure AI Foundry ক্লাউড এনভায়রনমেন্টের আপডেটগুলি নিশ্চিত করুন।
একটি পরিত্যক্ত সিডিএন ডোমেইন পুনরায় নিবন্ধন করা হয়েছিল। হাজার হাজার সাইট এখনও এটি ব্যবহার করে।
একটি পরিত্যক্ত সিডিএন ডোমেইন ২০২৫ সালের জুলাই মাসে ওয়াইল্ডকার্ড ডিএনএস ব্যবহারকারী একজন মালিক দ্বারা পুনরায় নিবন্ধিত হয়েছিল। হাজার হাজার ওয়েবসাইট, রিপোজিটরি এবং ডকুমেন্টেশন পেজ সাবডোমেইনের হার্ড-কোডেড রেফারেন্স ধরে রাখে, যা মালিককে কলারের কার্যকারিতা নষ্ট না করেই পরিবেশিত বিষয়বস্তু নিয়ন্ত্রণ করার সুযোগ দেয়।
- কেন এটি গুরুত্বপূর্ণ
- পরিত্যক্ত পরিকাঠামোর পুনঃব্যবহার করা হলে, পুরোনো সিডিএন ডোমেইন কলকারী ওয়েবসাইটগুলিতে যথেচ্ছ বাহ্যিক স্ক্রিপ্ট চালু হয়ে যাওয়ার ঝুঁকি থাকে।
Plugin4Shell রিপোজিটরি মালিকদের চারটি এআই কোডিং এজেন্টের মধ্যে পিন করা প্লাগইন কোড অদলবদল করার সুযোগ দেয়।
এয়ার সিকিউরিটি চারটি এআই কোডিং এজেন্টের Plugin4Shell নামক একটি ত্রুটি প্রকাশ করেছে, যেখানে রিপোজিটরি মালিকরা পিন করা প্লাগইন কোড অদলবদল করতে পারতেন। এজেন্টগুলো লক করা কমিট হ্যাশের সাথে যাচাই না করেই কোড সংগ্রহ করত, যা ব্রাঞ্চের নাম ব্যবহার করে ক্ষতিকর প্রতিস্থাপনের সুযোগ করে দিত। Claude Code এবং Codex-এর জন্য প্যাচ প্রকাশ করা হয়েছে।
- কী করবেন
- Claude Code সংস্করণ 2.1.179 এবং Codex সংস্করণ 0.146.0-এ আপডেট করুন।
ওয়েবিনার: গুগল ওয়ার্কস্পেসের কোন নিরাপত্তা নিয়ন্ত্রণগুলো আসলে গুরুত্বপূর্ণ?
দ্রুত বর্ধনশীল কোম্পানিগুলো গুগল ওয়ার্কস্পেস সুরক্ষিত করার জন্য অসংখ্য সুপারিশের সম্মুখীন হয়, কিন্তু সব নিয়ন্ত্রণ সমান উপযোগিতা প্রদান করে না।
‘ডিফেন্ডার অ্যান্টিভাইরাস বন্ধ আছে’ সতর্কবার্তার পেছনের বাগটি সমাধান করেছে মাইক্রোসফট।
মাইক্রোসফট একটি পরিচিত সমস্যার সমাধান করেছে, যার কারণে সাম্প্রতিক আপডেট ইনস্টল করার পর ডিফেন্ডার অ্যান্টিভাইরাস বন্ধ হয়ে গেছে বলে ভুল সতর্কতা বার্তা আসত।
মূল বিষয়গুলো
- মাইক্রোসফট অ্যাজুর এআই ফাউন্ড্রিতে থাকা CVE-2026-85889 ত্রুটিটি প্যাচ করেছে, যা ছিল CVSS 10.0 ক্যাটাগরির একটি অথেনটিকেশন ত্রুটি এবং এর ফলে প্রিভিলেজ এসকেলেশন সম্ভব হতো।
- তৃতীয় পক্ষ দ্বারা পুনঃনিবন্ধিত একটি পরিত্যক্ত সিডিএন ডোমেইন এখনও হাজার হাজার সাইট সক্রিয়ভাবে ব্যবহার করছে, যা সাপ্লাই চেইন ঝুঁকি তৈরি করছে।
- Plugin4Shell-এর দুর্বলতার কারণে আক্রমণকারীরা কমিট হ্যাশ স্পুফিংয়ের মাধ্যমে চারটি এআই কোডিং এজেন্টের মধ্যে পিন করা প্লাগইন কোড অদলবদল করতে পারে।
- অ্যানথ্রোপিক Plugin4Shell-এর জন্য Claude Code 2.1.179-এ প্যাচ প্রয়োগ করেছে এবং ওপেনএআই Codex 0.146.0-এ প্যাচ প্রয়োগ করেছে, কিন্তু GitHub Copilot এখনও প্যাচবিহীন রয়েছে।