
দৈনিক ব্রিফিং
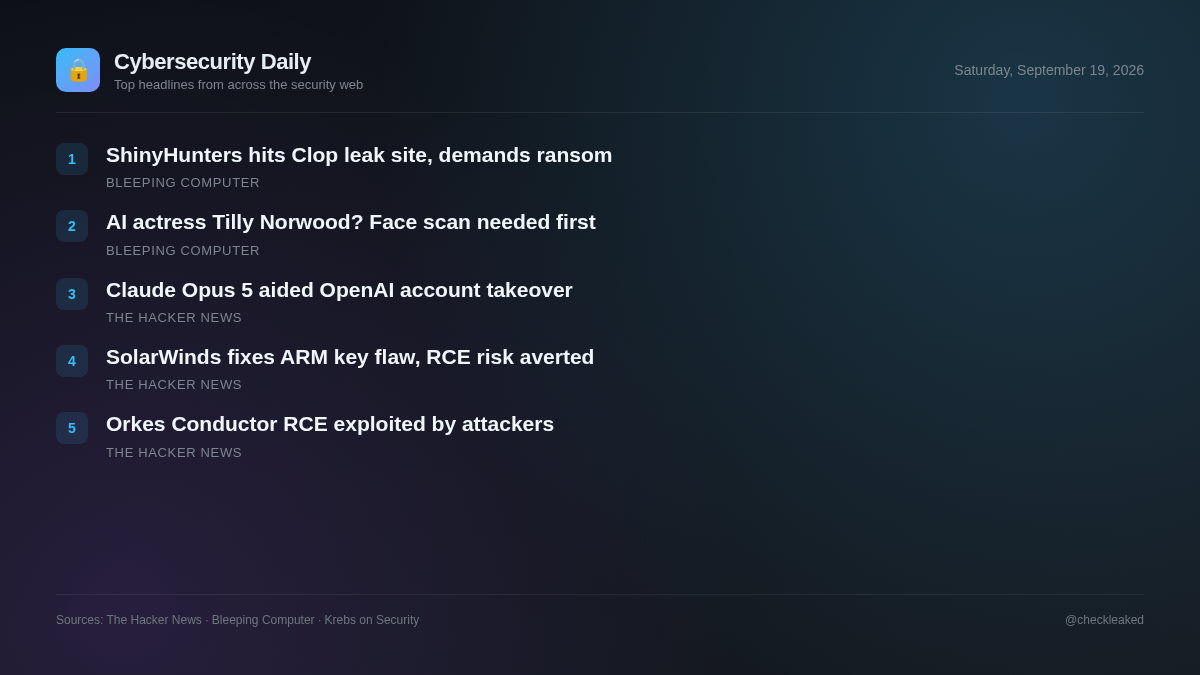
শাইনিহান্টার্স ক্লোপ লিক সাইট হ্যাক করেছে, র্যানসমওয়্যার গ্যাংয়ের কাছ থেকে চাঁদাবাজির হুমকি দিয়েছে
আজকের ব্রিফিংয়ে সক্রিয়ভাবে ব্যবহৃত একটি অর্কেস কন্ডাক্টর আরসিই, সোলারউইন্ডস এআরএম-এর একটি হার্ড-কোডেড কী ত্রুটি, এবং ওপেনএআই-তে চেইনড অ্যাকাউন্ট টেকওভার ত্রুটি উন্মোচনকারী এআই-সহায়তাযুক্ত গবেষণা নিয়ে আলোচনা করা হয়েছে।
5টি খবর2 মিনিটের পাঠ
এর পাশাপাশি, নিরাপত্তা গবেষণায় নিরাপত্তা দুর্বলতা খুঁজে বের করার ক্ষেত্রে এআই মডেলের ক্রমবর্ধমান ভূমিকার ওপর আলোকপাত করা হচ্ছে। গবেষকরা ক্লদ ওপাস ৫ (Claude Opus 5) ব্যবহার করে একটি ওপেন-সোর্স ফোরাম এবং অভ্যন্তরীণ প্রমাণীকরণ সিস্টেমে থাকা বাগগুলোকে সংযুক্ত করে ওপেনএআই-এর অভ্যন্তরীণ কোড রিপোজিটরিগুলোতে প্রবেশ করেন।
যেসব সংস্থা Orkes Conductor বা SolarWinds ARM ব্যবহার করে, তাদের অবিলম্বে ঝুঁকিপূর্ণ সিস্টেমগুলো আপগ্রেড করাকে অগ্রাধিকার দেওয়া উচিত, এবং একই সাথে ডেভেলপমেন্ট টিমগুলোকে অবশ্যই ব্যবহারকারীদের জন্য উন্মুক্ত সমস্ত পরিষেবা জুড়ে যথাযথ ইনপুট স্যানিটেশন এবং অথেনটিকেশন চেক নিশ্চিত করতে হবে।
অর্কেস কন্ডাক্টর ওয়ার্কফ্লো প্ল্যাটফর্মে গুরুতর প্রি-অথ আরসিই বাস্তব জগতে শোষিত হয়েছে
Orkes Conductor 3.21.21-এর 3.30.2 সংস্করণের পূর্ববর্তী সংস্করণে থাকা একটি গুরুতর প্রি-অথেনটিকেশন রিমোট কোড এক্সিকিউশন ত্রুটি (CVE-2026-58138) ব্যাপকভাবে ব্যবহৃত হচ্ছে। আক্রমণকারীরা আনস্যান্ডবক্সড GraalVM ইভ্যালুয়েটরগুলোকে বাইপাস করার জন্য জাভাস্ক্রিপ্ট বা পাইথন এক্সপ্রেশন সম্বলিত ক্ষতিকারক ইনলাইন ওয়ার্কফ্লো ডেফিনিশন জমা দেয়।
- কেন এটি গুরুত্বপূর্ণ
- প্রমাণীকরণবিহীন দূরবর্তী আক্রমণকারীরা উন্মুক্ত অর্কেস কন্ডাক্টর সার্ভারগুলিতে জাভা রিফ্লেকশন বা সাবপ্রসেস কলের মাধ্যমে যথেচ্ছ ওএস কমান্ড কার্যকর করতে পারে।
- কী করবেন
- অবিলম্বে Orkes Conductor ইনস্ট্যান্সগুলোকে সংস্করণ 3.30.2 বা উচ্চতর সংস্করণে আপডেট করুন।
ক্লদ ওপাস ৫ ধারাবাহিক ত্রুটির মাধ্যমে গবেষকদের ওপেনএআই কর্মীদের অ্যাকাউন্ট দখল করতে সাহায্য করেছিল।
হ্যাকট্রনের নিরাপত্তা গবেষকরা অ্যানথ্রোপিকের ক্লড ওপাস ৫ ব্যবহার করে ওপেনএআই-এর পাবলিক ডিসকোর্স হেল্প ফোরামের একটি ত্রুটির সাথে ওপেনএআই-এর লগইন সিস্টেমের একটি দুর্বলতাকে সংযুক্ত করেছেন। এই গবেষণায় দেখা গেছে, ৭২ ঘণ্টার মধ্যে ওপেনএআই কর্মীদের চ্যাটজিপিটি এবং কোডেক্স অ্যাকাউন্ট দখল করা সম্ভব হয়েছে এবং এটি ওপেনএআই-এর একটি অভ্যন্তরীণ কোড রিপোজিটরি পর্যন্ত পৌঁছে গিয়েছিল।
সোলারউইন্ডস ARM-এর একটি হার্ড-কোডেড মূল ত্রুটি সংশোধন করেছে, যা প্রমাণীকরণ ছাড়াই RCE সক্ষম করছিল।
সোলারউইন্ডস অ্যাক্সেস রাইটস ম্যানেজার (ARM) সংস্করণ 2026.2 এবং তার পূর্ববর্তী সংস্করণগুলিতে একটি প্রমাণীকরণবিহীন রিমোট কোড এক্সিকিউশন দুর্বলতা (CVE-2026-28326) প্যাচ করেছে। এই ত্রুটিটির CVSS স্কোর 8.8 এবং এটি একটি হার্ড-কোডেড স্ট্যাটিক কী-এর কারণে ঘটে থাকে।
- কেন এটি গুরুত্বপূর্ণ
- প্রমাণীকরণবিহীন দূরবর্তী আক্রমণকারীরা হার্ড-কোডেড কী-টি ব্যবহার করে সোলারউইন্ডস এআরএম-এর দুর্বল ইনস্ট্যান্স চালিত সার্ভারগুলিতে যথেচ্ছ কোড কার্যকর করতে পারে।
শাইনিহান্টার্স ক্লোপ লিক সাইট হ্যাক করেছে, র্যানসমওয়্যার গ্যাংয়ের কাছ থেকে চাঁদাবাজির হুমকি দিয়েছে
ক্লাউডফ্লেয়ারের একটি বট ভেরিফিকেশন পেজ মূল কন্টেন্টটি ব্লক করে দেওয়ায় কোনো বিস্তারিত সংবাদ পাওয়া যায়নি।
ভাইরাল এআই অভিনেত্রী টিলি নরউডকে ডাকছেন? আগে ফেস স্ক্যানে রাজি হন।
ক্লাউডফ্লেয়ারের একটি বট ভেরিফিকেশন পেজ মূল কন্টেন্টটি ব্লক করে দেওয়ায় কোনো বিস্তারিত সংবাদ পাওয়া যায়নি।
মূল বিষয়গুলো
- Orkes Conductor-এর 3.30.2 সংস্করণের পূর্ববর্তী 3.21.21 সংস্করণগুলো প্রমাণীকরণবিহীন RCE ত্রুটি CVE-2026-58138-এর মাধ্যমে সক্রিয়ভাবে আক্রমণের শিকার হচ্ছে।
- সোলারউইন্ডস অ্যাক্সেস রাইটস ম্যানেজার 2026.2 এবং এর পূর্ববর্তী সংস্করণগুলোতে থাকা 8.8 CVSS-এর একটি হার্ড-কোডেড কী ত্রুটি, CVE-2026-28326, প্যাচ করেছে।
- হ্যাকট্রনের গবেষকরা ক্লদ ওপাস ৫ ব্যবহার করে ডিসকোর্স এবং লগইন ত্রুটিগুলোকে কাজে লাগিয়ে ওপেনএআই কর্মীদের অ্যাকাউন্টগুলো হ্যাক করে ফেলে।