
الموجز اليومي
مجموعة ShinyHunters تخترق موقع تسريبات Clop، وتهدد بابتزاز عصابة برامج الفدية
يتناول التقرير الموجز اليوم ثغرة أمنية يتم استغلالها بنشاط في Orkes Conductor RCE، وثغرة في مفتاح SolarWinds ARM المبرمجة مسبقًا، وبحثًا مدعومًا بالذكاء الاصطناعي يكشف عن عيوب في الاستيلاء على الحسابات المتسلسلة في OpenAI.
5 قصة2 دقيقة قراءة
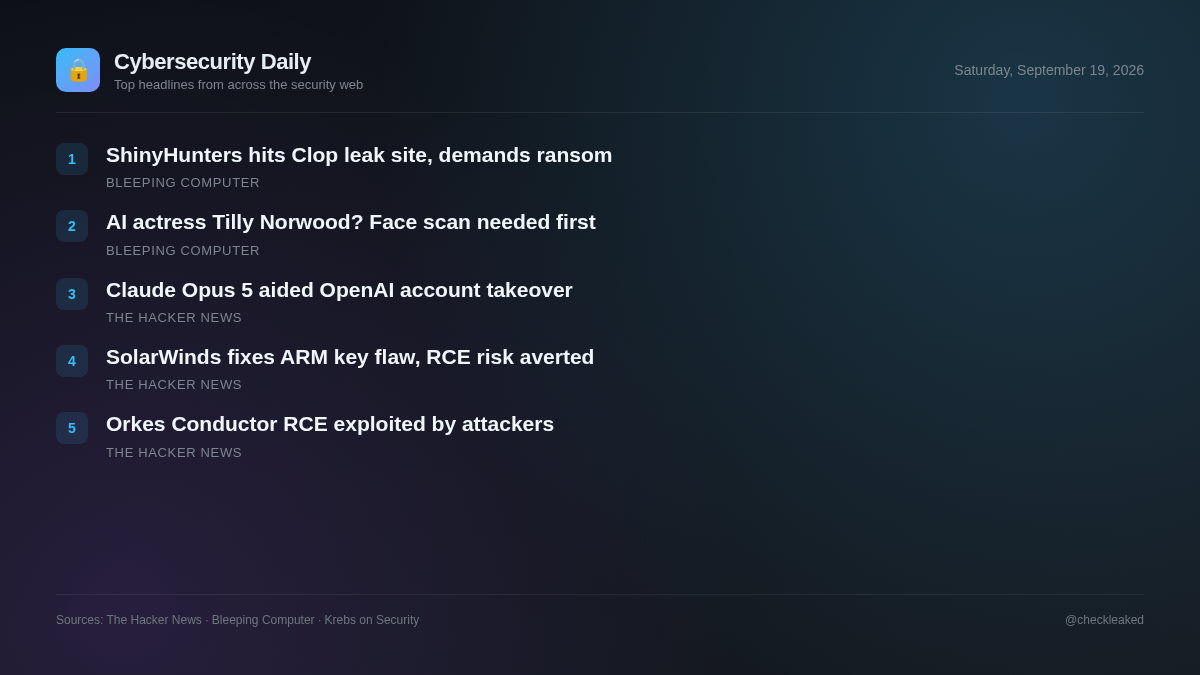
في الوقت نفسه، تُبرز أبحاث الأمن الدور المتنامي لنماذج الذكاء الاصطناعي في اكتشاف الثغرات الأمنية. وقد قام باحثون باستخدام برنامج Claude Opus 5 بربط الأخطاء البرمجية في منتدى مفتوح المصدر وأنظمة المصادقة الداخلية للوصول إلى مستودعات أكواد OpenAI الداخلية.
ينبغي على المؤسسات التي تستخدم Orkes Conductor أو SolarWinds ARM إعطاء الأولوية لترقية الأنظمة المعرضة للخطر على الفور، بينما يجب على فرق التطوير ضمان تنظيف المدخلات بشكل صحيح وإجراء فحوصات المصادقة عبر جميع الخدمات التي تواجه المستخدم.
تم استغلال ثغرة أمنية خطيرة تتعلق بتنفيذ التعليمات البرمجية عن بُعد قبل المصادقة في منصة سير عمل Orkes Conductor في بيئة حقيقية.
يتم استغلال ثغرة أمنية خطيرة (CVE-2026-58138) في برنامج Orkes Conductor 3.21.21 (قبل الإصدار 3.30.2) بشكل نشط في بيئات حقيقية. يقوم المهاجمون بإرسال تعريفات سير عمل مضمنة خبيثة تحتوي على تعابير JavaScript أو Python لتجاوز مُقيِّمات GraalVM غير المعزولة.
- لماذا يهم هذا الأمر
- يمكن للمهاجمين عن بعد غير المصادق عليهم تنفيذ أوامر نظام التشغيل التعسفية عبر انعكاس جافا أو استدعاءات العمليات الفرعية على خوادم Orkes Conductor المكشوفة.
- ماذا تفعل
- قم بتحديث نسخ Orkes Conductor إلى الإصدار 3.30.2 أو أعلى على الفور.
ساعد برنامج Claude Opus 5 الباحثين على الاستيلاء على حسابات موظفي OpenAI عبر سلسلة من الأخطاء البرمجية.
استخدم باحثو الأمن في هاكترون برنامج كلود أوبوس 5 من أنثروبيك لربط ثغرة في منتدى المساعدة العام التابع لشركة أوبن إيه آي (Discourse) بنقطة ضعف في نظام تسجيل الدخول الخاص بها. أظهر البحث اختراق حسابات موظفي أوبن إيه آي (ChatGPT) وحسابات كودكس (Codex)، ووصلت الثغرة إلى مستودع أكواد أوبن إيه آي الداخلي في غضون 72 ساعة.
تُصلح SolarWinds ثغرة أمنية في مفتاح ARM مُبرمجة مسبقًا تُتيح تنفيذ تعليمات برمجية عن بُعد دون مصادقة
أصدرت شركة SolarWinds تحديثًا أمنيًا لمعالجة ثغرة أمنية تسمح بتنفيذ تعليمات برمجية عن بُعد دون مصادقة (CVE-2026-28326) في برنامج إدارة حقوق الوصول (ARM) الإصدار 2026.2 والإصدارات الأقدم. تبلغ درجة خطورة هذه الثغرة 8.8 وفقًا لمعيار CVSS، وهي ناتجة عن مفتاح ثابت مُضمّن في البرنامج.
- لماذا يهم هذا الأمر
- يمكن للمهاجمين عن بعد غير المصادق عليهم استغلال المفتاح المضمن في الكود لتنفيذ تعليمات برمجية عشوائية على الخوادم التي تشغل نسخًا ضعيفة من SolarWinds ARM.
مجموعة ShinyHunters تخترق موقع تسريبات Clop، وتهدد بابتزاز عصابة برامج الفدية
لم يتوفر نص إخباري مفصل بسبب قيام صفحة التحقق من روبوتات Cloudflare بحظر محتوى المصدر.
هل تريد الاتصال بالممثلة تيلي نوروود، التي اشتهرت بفضل الذكاء الاصطناعي؟ وافق أولاً على إجراء مسح للوجه.
لم يتوفر نص إخباري مفصل بسبب قيام صفحة التحقق من روبوتات Cloudflare بحظر محتوى المصدر.
أبرز النقاط
- تواجه إصدارات Orkes Conductor 3.21.21 قبل 3.30.2 استغلالًا نشطًا عبر ثغرة RCE غير مصادق عليها CVE-2026-58138.
- قامت شركة SolarWinds بتصحيح CVE-2026-28326، وهو خلل رئيسي مبرمج بشكل ثابت في الإصدار 8.8 من برنامج Access Rights Manager 2026.2 والإصدارات السابقة.
- استخدم باحثو هاكترون برنامج كلود أوبوس 5 لربط ثغرات ديسكورس وتسجيل الدخول، والسيطرة على حسابات موظفي أوبن إيه آي.