
الموجز اليومي
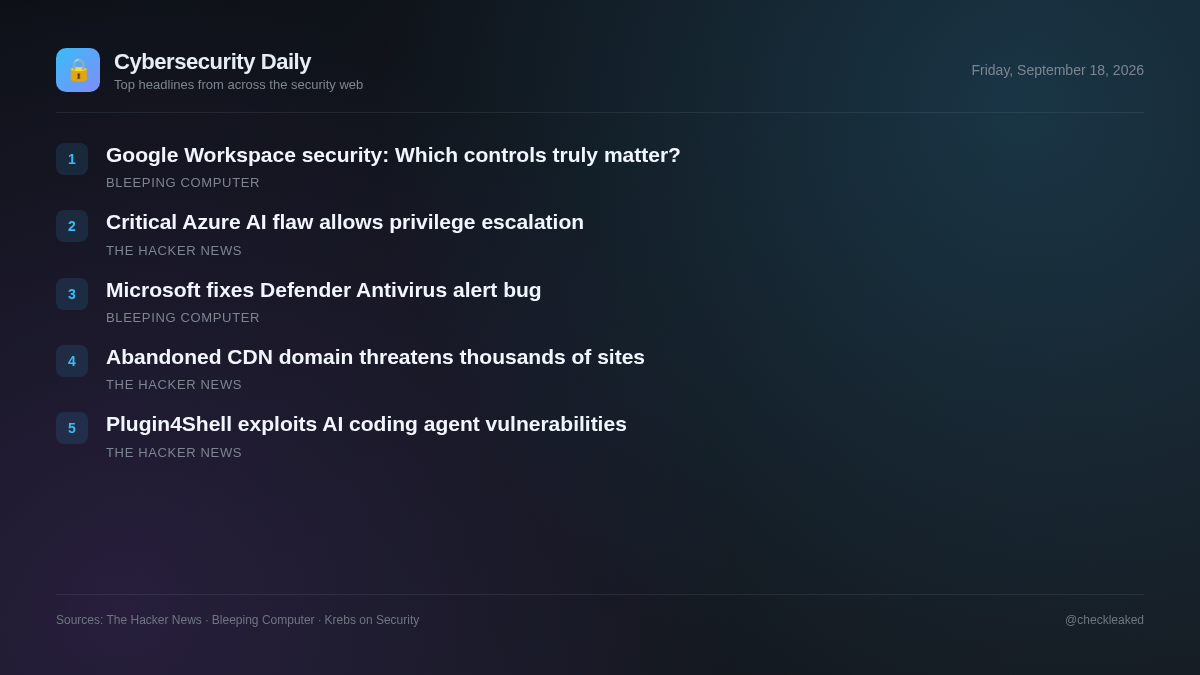
ندوة عبر الإنترنت: ما هي ضوابط الأمان المهمة فعلاً في Google Workspace؟
يتناول التقرير الموجز اليوم ثغرة في نظام CVSS 10.0 الخاص بـ Azure AI Foundry، ونطاقات CDN المختطفة، وثغرات Plugin4Shell في وكلاء ترميز الذكاء الاصطناعي.
5 قصة3 دقيقة قراءة
يُسلّط المشهد الأمني الحالي الضوء على مخاطر جسيمة في البنية التحتية السحابية، وسلاسل توريد برامج الطرف الثالث، وبيئات تطوير الذكاء الاصطناعي. وقد عالجت مايكروسوفت ثغرة أمنية خطيرة في Azure AI Foundry، كانت تسمح بتصعيد الامتيازات، وتتطلب عدم وجود عمليات تحقق من المصادقة، دون الحاجة إلى أي إجراء من جانب العملاء.
ينبغي على فرق الأمن والمطورين إعطاء الأولوية لمراجعة البرامج النصية الخارجية المضمنة في تطبيقات الويب الخاصة بهم وتحديث أدوات تطوير الذكاء الاصطناعي المعرضة للخطر على الفور.
أصدرت مايكروسوفت تحديثاً لثغرة في نظام Azure AI Foundry ضمن معيار CVSS 10.0، والتي كانت تسمح بتصعيد الامتيازات بشكل غير مصرح به.
أصدرت مايكروسوفت تحديثًا أمنيًا لثغرة أمنية خطيرة في Azure AI Foundry، تحمل الرقم CVE-2026-85889 ودرجة خطورة 10.0 وفقًا لمعيار CVSS. وقد سمح غياب المصادقة لوظيفة بالغة الأهمية لمهاجمين غير مصرح لهم برفع مستوى صلاحياتهم. وقد قامت مايكروسوفت بتطبيق التحديثات دون الحاجة إلى أي إجراء من جانب المستخدمين.
- لماذا يهم هذا الأمر
- واجهت المؤسسات التي تستخدم Azure AI Foundry احتمالية تصعيد الامتيازات على مستوى الشبكة بسبب غياب المصادقة.
- ماذا تفعل
- قم بتأكيد تحديثات بيئة Azure AI Foundry السحابية عبر Microsoft.
تمت إعادة تسجيل نطاق شبكة توصيل المحتوى (CDN) المهجور. ولا تزال آلاف المواقع تستخدمه.
أُعيد تسجيل نطاق شبكة توصيل المحتوى (CDN) مهجور في يوليو 2025 من قِبل مالك يمتلك نطاق DNS عام. تحتفظ آلاف المواقع الإلكترونية والمستودعات وصفحات التوثيق بمراجع مُضمّنة لنطاقات فرعية، مما يسمح للمالك بالتحكم في المحتوى المُقدّم دون التأثير على وظائف المستخدم.
- لماذا يهم هذا الأمر
- تتعرض المواقع الإلكترونية التي تستدعي نطاقات CDN القديمة لخطر تنفيذ برامج نصية خارجية عشوائية إذا تم إعادة استخدام البنية التحتية المهجورة.
تتيح منصة Plugin4Shell لأصحاب المستودعات تبادل أكواد الإضافات المثبتة بين أربعة وكلاء برمجة مدعومين بالذكاء الاصطناعي.
كشفت شركة Air Security عن ثغرة Plugin4Shell، وهي ثغرة في أربعة برامج ذكاء اصطناعي، تسمح لأصحاب المستودعات باستبدال أكواد الإضافات المثبتة. تقوم هذه البرامج بجلب الأكواد دون التحقق من صحتها مقابل رمز الالتزام المُقفل، مما يُتيح عمليات استبدال خبيثة عبر أسماء الفروع. وقد تم إصدار تصحيحات لبرامج Claude Code وCodex.
- ماذا تفعل
- قم بتحديث Claude Code إلى الإصدار 2.1.179 و Codex إلى الإصدار 0.146.0.
ندوة عبر الإنترنت: ما هي ضوابط الأمان المهمة فعلاً في Google Workspace؟
تواجه الشركات سريعة النمو عددًا لا يحصى من التوصيات لتأمين مساحة عمل جوجل، ولكن ليس كل عنصر تحكم يوفر نفس القيمة.
مايكروسوفت تُصلح الخلل الذي كان يتسبب في ظهور تنبيهات "تم إيقاف تشغيل برنامج مكافحة الفيروسات Defender"
قامت مايكروسوفت بحل مشكلة معروفة تتسبب في ظهور تنبيهات غير صحيحة تحذر من إيقاف تشغيل برنامج مكافحة الفيروسات Defender بعد تثبيت التحديثات الأخيرة.
أبرز النقاط
- قامت مايكروسوفت بتصحيح CVE-2026-85889، وهو خلل في المصادقة المفقودة في Azure AI Foundry يسمح بتصعيد الامتيازات.
- لا يزال نطاق شبكة توصيل المحتوى المهجور الذي أعاد تسجيله طرف ثالث يتم استدعاؤه بنشاط من قبل آلاف المواقع، مما يشكل مخاطر على سلسلة التوريد.
- تسمح ثغرات Plugin4Shell للمهاجمين بتبديل رمز المكون الإضافي المثبت عبر أربعة وكلاء برمجة ذكاء اصطناعي عن طريق تزييف تجزئات الالتزام.
- قامت شركة Anthropic بتصحيح Claude Code 2.1.179 وقامت OpenAI بتصحيح Codex 0.146.0 ضد Plugin4Shell، بينما لا يزال GitHub Copilot بدون تصحيح.