
每日简报
PHP2Shell漏洞、Chrome ClickFix警告和Bronze Sandcastle网络间谍活动
今天的简报涵盖了即将推出的 PHP RCE 补丁、Chrome 针对 ClickFix 社会工程攻击的新防御措施,以及利用 Sandboxie DLL 侧加载的与状态一致的恶意软件。
5 条新闻阅读需 1 分钟
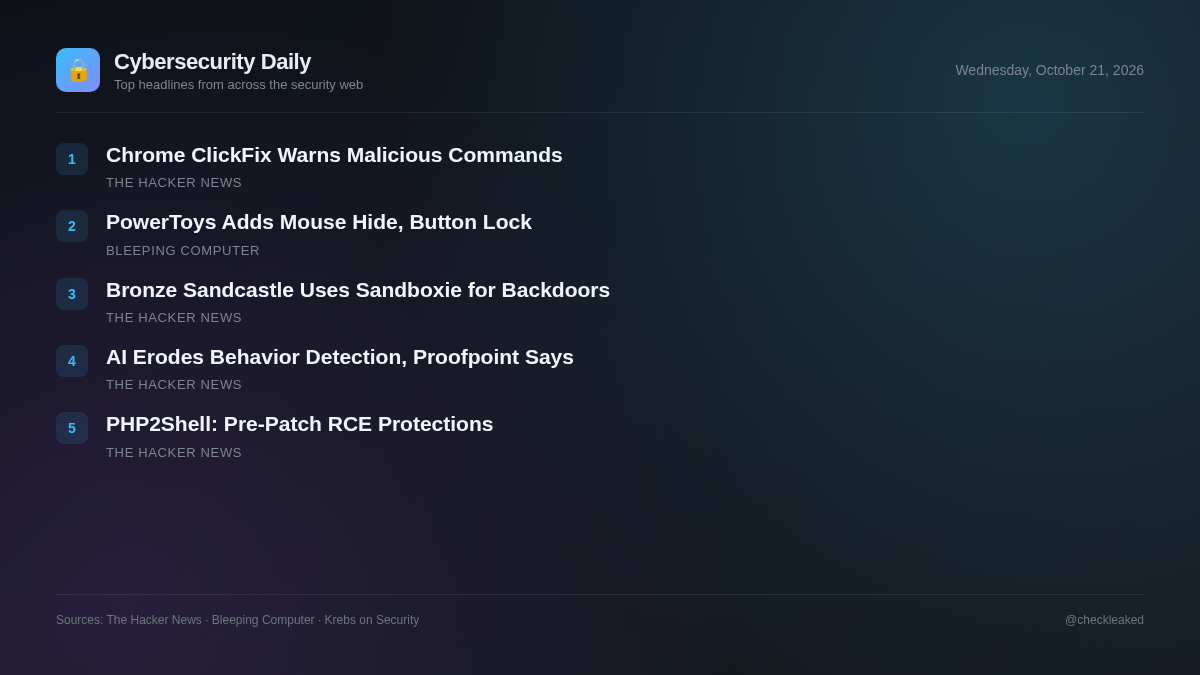
关键网络基础设施目前面临着紧急的运维挑战,维护人员正准备修复两个名为 PHP2Shell 的高危 PHP 远程代码执行漏洞。由于早期利用尝试已被检测到,运行 PHP 环境的安全团队必须做好快速部署补丁的准备。
在终端层面,威胁行为者不断改进其传播机制。谷歌Chrome浏览器正在推出针对ClickFix攻击的更新防护措施,该攻击会诱骗用户运行终端命令;与此同时,与中国有关联的威胁集群“Bronze Sandcastle”正积极利用Sandboxie DLL侧加载功能,在亚洲和非洲部署持久性后门。
PHP2Shell:在 UTC 时间 14:00 PHP RCE 补丁发布之前,哪些功能真正能保护你,哪些功能又不能?
两个尚未修复的严重 PHP 远程代码执行漏洞(称为 PHP2Shell)在 10 月 21 日 14:00 UTC 发布修复程序之前,正遭受早期利用尝试。Cloudflare 已部署紧急临时规则,但在补丁发布之前,尚无完全的解决方法。
- 为何重要
- 在官方补丁发布之前,将 PHP 应用程序托管在公共服务器上的组织面临着远程攻击的高风险。
谷歌Chrome浏览器新增ClickFix警告功能,防止用户运行恶意命令
谷歌正在为启用增强保护功能的用户推出改进的 Chrome 安全措施,以抵御 ClickFix 社交工程攻击。在这些攻击中,恶意网站诱骗用户执行终端或 Windows 运行命令,从而部署恶意软件,例如信息窃取程序和远程访问木马。
- 为何重要
- 用户访问被入侵的网站或恶意广告时,会被诱骗手动执行绕过传统浏览器安全控制的代码,从而感染系统。
与中国结盟的“青铜沙堡”组织滥用Sandboxie DLL侧载功能部署后门
Sophos 的研究人员详细介绍了 Bronze Sandcastle,这是一个与中国结盟的威胁集群,自 2025 年年中以来一直以亚洲和非洲的组织为目标。该组织广泛滥用 Sandboxie DLL 侧载功能,投放修改后的 Meterpreter shell 和后门,主要在 UTC+8 时区活动。
- 为何重要
- 菲律宾、台湾、阿富汗、纳米比亚和韩国的组织面临着活跃的网络间谍活动和通过 DLL 侧加载进行的隐蔽持久访问。
Proofpoint报告称,生成式人工智能正在抹杀行为线索,削弱仅基于行为的检测能力。
Proofpoint报告称,攻击者正在利用生成式人工智能技术去除恶意电子邮件中的常用语言和模板特征。通过为每位收件人精心打造独特流畅的邮件内容,攻击者绕过了传统的行为电子邮件安全过滤器,造成数十亿美元的商业电子邮件诈骗损失。
- 为何重要
- 完全依赖行为或模式匹配电子邮件过滤器的组织面临着来自定制网络钓鱼和商业电子邮件入侵攻击的更高风险。
Microsoft PowerToys 新增 CursorHide 和 Button Lock 鼠标工具
微软发布了 PowerToys 0.102,其中包含两个新的鼠标实用程序、新的命令行工具和命令面板改进。
要点摘要
- 启用 Google Chrome 的增强保护功能,可警告用户提防 ClickFix 提示,这些提示会要求用户在终端应用程序中运行恶意命令。
- Proofpoint 指出,随着生成式人工智能消除传统行为信号并提高网络钓鱼技巧,应重新审视电子邮件安全状况。