
每日简报
Armory Castle 利用 BeyondTrust 零日漏洞;人工智能决策模型进入 SOC 平台
今天的简报涵盖了 BeyondTrust 零日漏洞的利用以及人工智能决策模型在安全运营平台中的快速应用。
5 条新闻阅读需 1 分钟
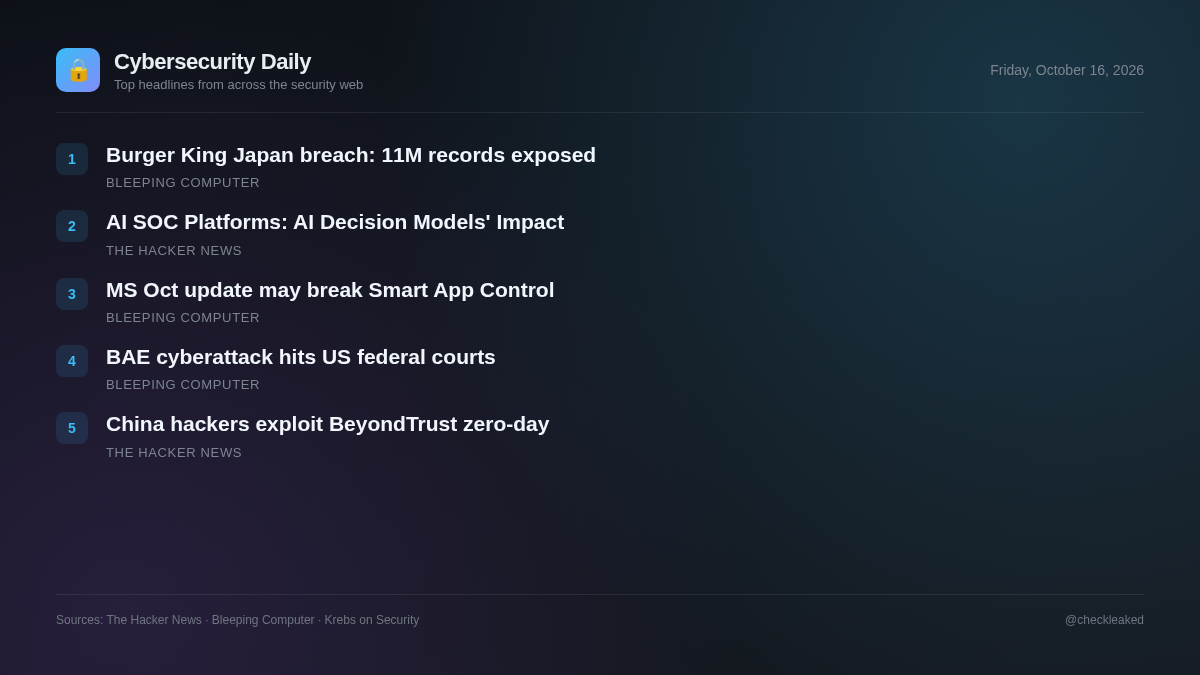
与中国有关联的间谍组织“军械库城堡”(Armory Castle)相关的威胁行为者在补丁发布前,积极利用了BeyondTrust远程支持设备中的一个零日漏洞。该漏洞允许对存在漏洞的设备进行未经授权的远程文件操作。
与此同时,安全运营团队正在评估来自 TypeSafe AI、OpenAI 和 Cribl 等供应商的非文本 AI 决策模型,这些模型旨在加速 SOC 环境中的快速决策。
与中国有关联的黑客利用 BeyondTrust 零日漏洞控制了远程支持服务器
与中国有关联的组织 Armory Castle 利用 BeyondTrust Remote Support 中的零日漏洞 CVE-2026-102764 (CVSS 9.3) 执行未经授权的远程文件操作。
- 应对措施
- 应用 BT26-05-RS 补丁或升级旧版 BeyondTrust Remote Support 实例。
日本汉堡王数据泄露事件导致1100万条客户记录曝光
全球快餐巨头汉堡王的日本子公司汉堡王日本公司披露了一起重大数据泄露事件,攻击者访问了一个包含 1118 万条客户记录的服务器。
微软:10 月份的 Windows 更新可能会导致智能应用控制功能失效
微软表示,部分用户在安装本月发布的 KB5127648 Windows 11 安全更新后,可能无法启用智能应用控制功能。
英国航空航天系统公司(BAE Systems)的网络攻击扰乱了美国联邦法院的运作。
据报道,针对 BAE Systems 的网络攻击影响了美国联邦法院的运作,但提供的上下文仅返回 Cloudflare 验证页面。
人工智能决策模型及其对人工智能SOC平台的影响
AI 决策模型,包括 TypeSafe AI Jev、OpenAI Decisions API 和 Cribl cribl-decision,直接传递状态和输入的问题来生成分数或选项,而无需生成文本。
- 为何重要
- 安全运营平台可以利用非文本 AI 决策模型直接处理系统状态并自动进行运营分类。
要点摘要
- Armory Castle 在 BeyondTrust Remote Support 发布补丁之前利用了零日漏洞 CVE-2026-102764。
- 自托管的 BeyondTrust Remote Support 版本 24.3.1 至 26.2.3 需要 BT26-05-RS 补丁以防止未经授权的文件操作。
- BeyondTrust SaaS 实例已于 2026 年 10 月 9 日收到针对 CVE-2026-102764 的自动更新。
- SOC 平台正在采用非文本 AI 决策模型,例如 TypeSafe AI Jev、OpenAI Decisions API 和 cribl-decision。