
每日简报
丹佛斯控制器攻击超市冷藏柜,LG电视面临根本性缺陷
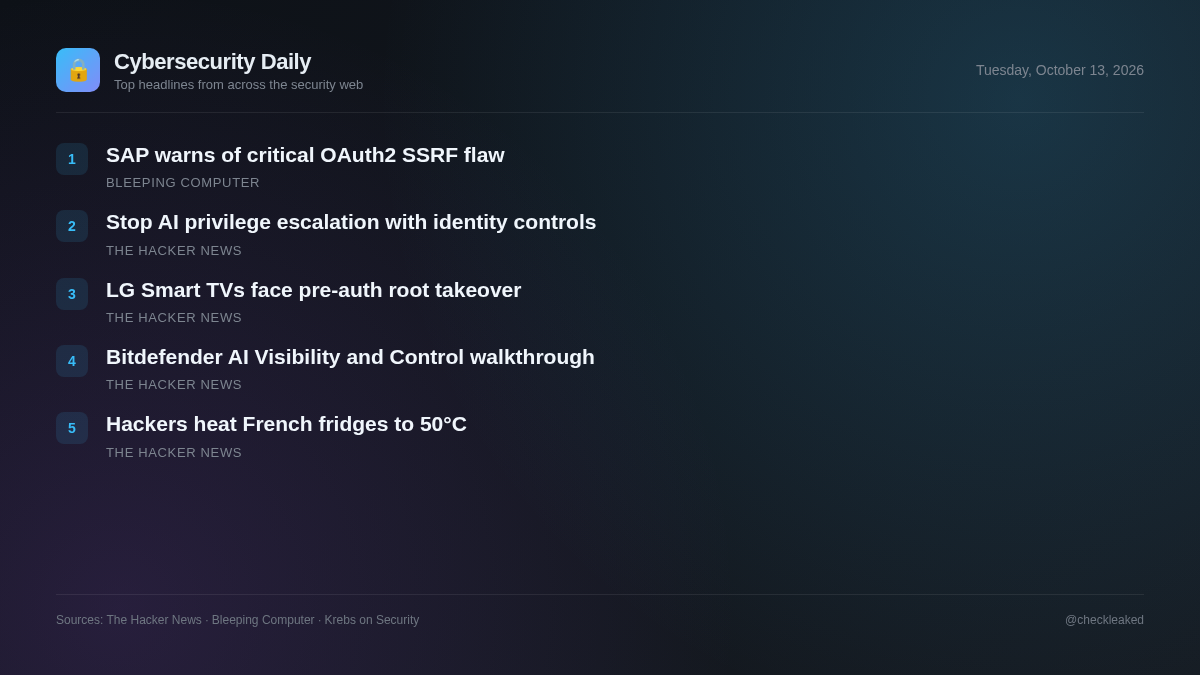
今天的简报涵盖了针对法国丹佛斯制冷控制器的攻击、LG 智能电视的预授权 root 漏洞利用以及 SAP 安全警告。
5 条新闻阅读需 1 分钟
与此同时,安全研究人员披露了三个webOS漏洞,这些漏洞允许攻击者通过本地网络未经身份验证访问LG智能电视的root权限。系统管理员和网络安全团队必须优先隔离暴露的工业控制接口,并更新存在漏洞的连接终端。
攻击者通过劫持丹佛斯控制器,将法国超市冰箱温度加热至50摄氏度
攻击者远程劫持了法国各大超市的丹佛斯 AK-SM 和 AK-SC 制冷控制器,将设备置于除霜模式,温度达到 50°C,导致食品库存被毁。
- 为何重要
- 暴露在互联网上的工业控制设备,用于管理物理基础设施,可能会被远程操控,造成严重的经济和运营损失。
- 应对措施
- 断开丹佛斯 AK-SM 和 AK-SC 控制器与公共互联网的连接,或严格过滤网络访问。
SAP警告称,OAuth2 SSRF存在最高级别的安全漏洞。
SAP 在 2026 年 10 月的安全更新中修复了多个产品中的 20 个安全漏洞,其中包括 Python 云 SDK 中的一个最高级别漏洞。
LG智能电视易受本地网络预授权Root权限窃取攻击
LG webOS 7.5.7-25(固件版本 04.54.40)中的三个漏洞可以通过本地网络端口 3001 链接起来,在无需用户交互或 PIN 码验证的情况下获取智能电视的 root 权限。
- 为何重要
- 本地攻击者可以使用同步演示应用程序中的受信任测试证书绕过 PIN 码提示,获取特权密钥并劫持电视操作。
- 应对措施
- 请立即将受影响的LG智能电视固件更新至最新修复版本。
【网络研讨会】如何利用运行时身份控制阻止 AI 驱动的权限提升
随着人工智能加速攻击者侦察和权限提升的速度,仅关注身份验证和静态访问权限的传统身份控制已经落后了。
- 应对措施
- 评估运行时身份控制,以持续监控和限制身份验证后的活动。
产品概览:Bitdefender AI 可视性和控制
Bitdefender 推出了 GravityZone AI 可见性和控制功能,用于跟踪在 Windows 终端上运行的未经授权的 AI 软件、浏览器粘贴的数据、编辑器扩展程序和本地模型运行时。
要点摘要
- 在法国遭受攻击后,断开或严格过滤对丹佛斯 AK-SM 和 AK-SC 制冷控制器的远程网络访问。
- 更新运行 webOS 的 LG 智能电视,以修复三个连锁的本地网络漏洞,这些漏洞允许预先进行身份验证的 root 访问。