
每日简报
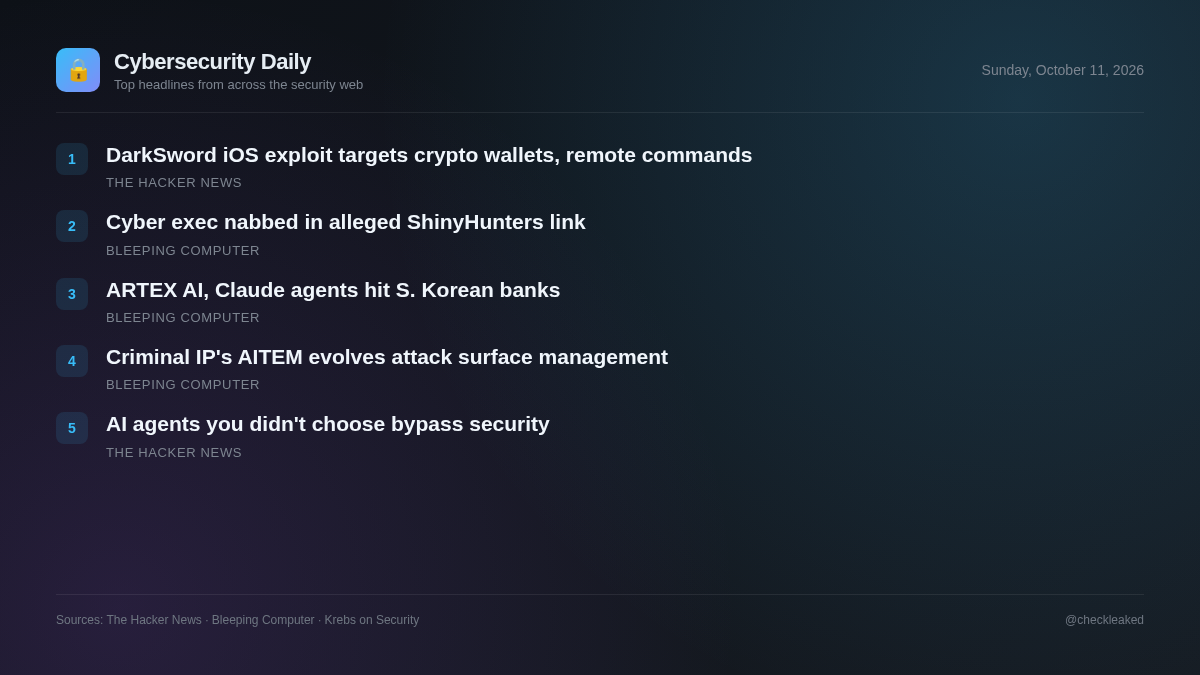
P7 DarkSword iOS漏洞利用工具包新增加密钱包数据窃取和远程命令功能
今天的简报涵盖了更新后的 DarkSword iOS 漏洞利用工具包,该工具包可窃取加密钱包,以及不受监控的第三方 AI 代理带来的安全挑战。
5 条新闻阅读需 1 分钟
最新披露的iOS漏洞利用工具包变种凸显了移动环境面临的持续威胁,而企业软件的更广泛变革也表明,安全团队难以有效监控自动化功能。P7 DarkSword工具包展示了攻击者如何不断改进针对移动平台的漏洞利用框架,以窃取包括钥匙串内容和加密货币钱包凭证在内的高价值敏感数据。
与此同时,企业面临着来自供应商软件中直接嵌入的、未经监控的人工智能代理日益增长的风险。由于这些功能通常绕过中央身份基础设施和传统的采购审查,安全团队必须调整监控策略,以覆盖移动设备入侵和在现有企业应用程序中运行的影子自动化工具。
P7 DarkSword iOS漏洞利用工具包新增加密钱包数据窃取和远程命令功能
iVerify 公布了 P7 DarkSword 的详细信息,它是 DarkSword iOS 漏洞利用工具包的一个变种。P7 减少了其在设备上的占用空间,增加了窃取钥匙串和加密钱包数据的功能,并实现了双向 C2 通信。该工具包的目标版本为 iOS 18.4 至 18。
- 为何重要
- 运行受影响 iOS 版本的用户面临隐蔽攻击,攻击者能够直接从目标移动设备窃取敏感的钥匙串凭证和加密货币资产。
- 应对措施
- 将 iOS 设备更新到最新固件版本,以修复浏览器和内核权限提升漏洞。
第三方代理问题:为什么你选择的 AI 安全方案会忽略你未选择的代理?
在 2026 年代理安全状况报告研究的环境中,目前大约有 1280 个第三方产品嵌入了人工智能。
- 为何重要
- 企业安全团队面临数据泄露不受监控的风险,因为第三方 AI 代理在受信任的软件中运行,而无需经过身份网关或安全审查点。
网络安全高管因涉嫌与 ShinyHunters 黑客组织有关的案件被捕
加拿大网络安全高管爱德华·杜布罗夫斯基在宾夕法尼亚州被捕,他被指控参与敲诈勒索活动,多份报告称该活动与美国联邦调查局正在打击的 ShinyHunters 黑客组织有关。
ARTEX AI 和 Claude 代理被用于对韩国银行的网络攻击
本月初震动韩国金融业的网络攻击是由一名中国黑客使用 ARTEX AI 渗透测试套件和 Claude 代理发起的。
- 应对措施
- 审查内部人工智能代理使用日志,并监控针对金融行业目标的威胁情报建议。
Criminal IP 推出 AITEM,将其视为攻击面管理的下一代演进方案
传统的攻击面管理可以帮助组织发现暴露的资产,但仅仅有可见性不足以应对威胁。
要点摘要
- P7 DarkSword 针对 iOS 版本 18.4 至 18.7,通过双向 C2 通道提取钥匙串数据和加密钱包凭证。
- 该攻击链可以突破浏览器沙箱,提升到内核权限,从而将有效载荷注入 SpringBoard。
- 企业人工智能安全必须超越第一方网关,监控绕过中央 SSO 身份验证的嵌入式第三方代理。