
每日简报
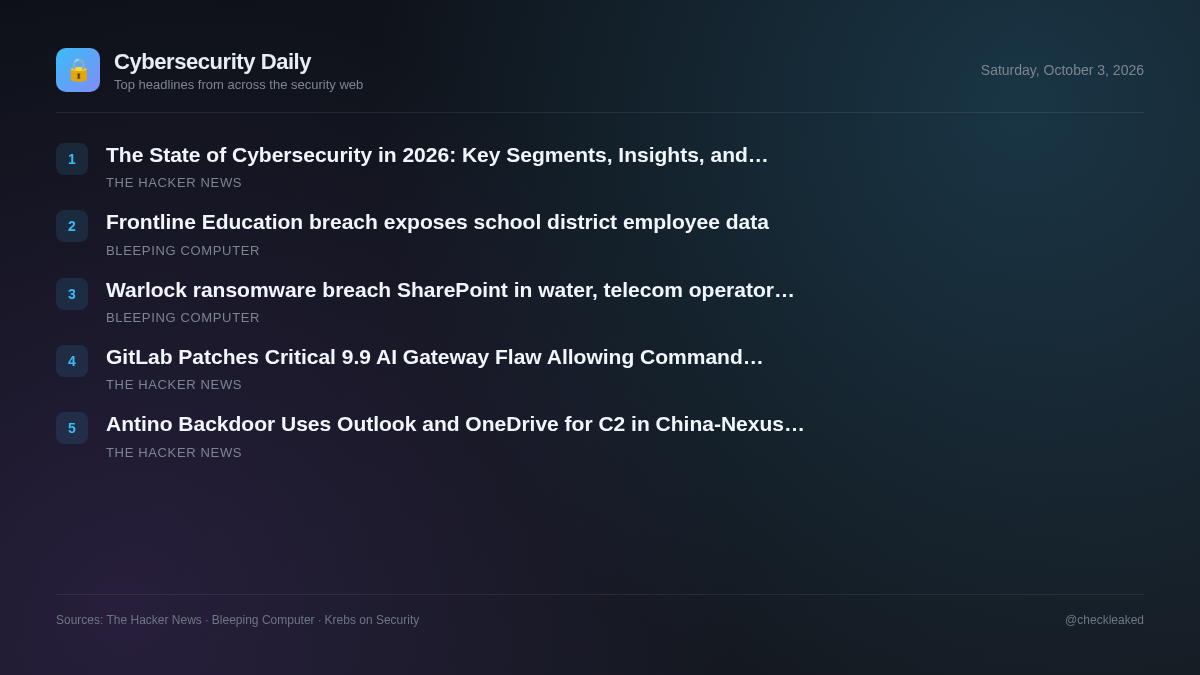
2026 年网络安全现状:关键领域、洞察与创新
今天的简报涵盖了 GitLab AI 网关的一个关键漏洞、通过 Antino 后门进行的与中国有关的网络间谍活动,以及 2026 年安全运营的战略见解。
5 条新闻阅读需 1 分钟
当今的安全形势凸显了软件功能和企业基础设施不断扩展所带来的运营风险。运行自托管人工智能工作负载的组织面临着迫在眉睫的技术风险,而间谍活动者则继续滥用合法的云服务来绕过边界监控。
GitLab 修复了 9.9 版本 AI 网关的严重漏洞,该漏洞允许在自托管服务器上执行命令。
GitLab 已修复其 AI Gateway 组件中编号为 CVE-2026-90970、CVSS 评分为 9.9 的严重漏洞。该漏洞允许已登录且拥有 Duo Agent Platform 访问权限的用户在自托管服务器上执行命令。
- 为何重要
- 运行存在漏洞的 AI Gateway 版本的自托管环境允许已认证用户在底层主机上执行未经授权的命令。
Antino Backdoor 利用 Outlook 和 OneDrive 在中国开展 C2 通信活动——Nexus 间谍活动
一个名为 UAT-11587 的与中国有关联的威胁行为者正在使用名为 Antino 的 Rust 编译后门程序攻击亚洲的政府和政策机构,该后门程序依赖于 Microsoft Graph 通过 Outlook 和 OneDrive 进行 C2 通信。
- 为何重要
- 目标组织面临通过合法的 Microsoft 365 云服务进行秘密数据窃取和命令执行的风险。
2026 年网络安全现状:关键领域、洞察与创新
重点内容:网络安全正因云基础设施、人工智能、分布式系统和日益复杂的数字环境的扩展而发生重塑。
- 为何重要
- 管理分散的安全工具和未受管理的遥测数据会增加安全隐患,而人工智能驱动的攻击会削弱传统防御。
Frontline Education 数据泄露事件暴露了学区员工数据
Frontline Education 正在通知各学区,由于攻击者利用第三方软件中的漏洞,未经授权访问其系统并窃取员工信息(包括社会保障号码),导致数据泄露。
- 为何重要
- 由于缺少原始资料,无法确定任何技术细节或暴露评估。
Warlock勒索软件入侵SharePoint,电信运营商遭受攻击
与中国有关联的勒索软件组织 Warlock 利用 SharePoint 漏洞获取初始访问权限,攻击了一家水务公司、一家电信运营商、一个地方政府机构和一所大学。
- 为何重要
- 由于缺乏详细信息,无法评估受害者受到的影响和脆弱性的具体情况。
要点摘要
- GitLab 修复了 CVE-2026-90970 (CVSS 9.9),这是一个自托管 AI 网关中的严重缺陷,允许执行命令。
- GitLab 修复了 19.2.4、19.3.2 和 19.4.1 版本;GitLab.com 上的托管实例无需用户操作。
- 与中国有关联的威胁组织 UAT-11587 部署了 Antino 后门程序,目标是亚洲的政策和政府机构。
- Antino 利用 Microsoft Graph API 滥用合法的 Outlook 和 OneDrive 基础架构进行 C2 通信。