
每日简报
越南男子被控参与1600万美元“屠宰生猪”加密货币诈骗案
荷兰警方逮捕了一名涉嫌参与 ShinyHunters 黑客组织的人员,与此同时,MCP Python SDK 的开发者们正面临 OAuth 凭证泄露漏洞。
5 条新闻阅读需 1 分钟
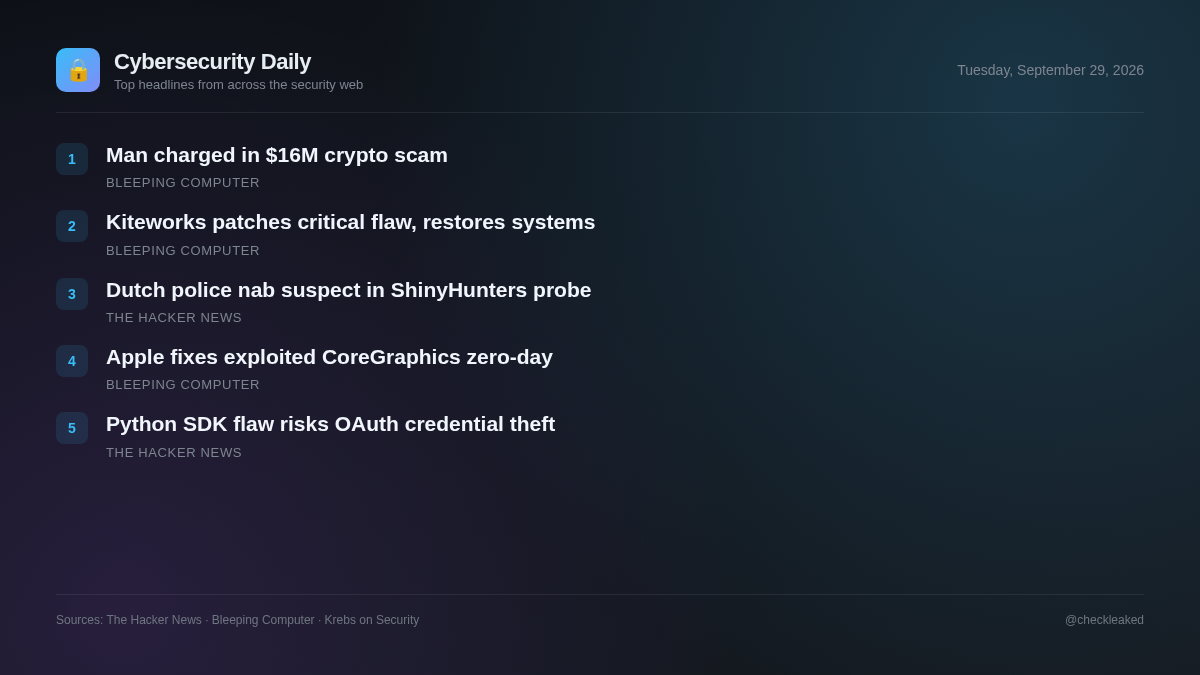
荷兰执法部门逮捕了一名涉嫌与 ShinyHunters 有关联的人员,这标志着对备受瞩目的数据盗窃和勒索行动的长期调查取得了重大进展。
与此同时,使用官方 MCP Python SDK 的开发者面临着一个高危安全漏洞,该漏洞可能允许不受信任的服务器窃取 OAuth 凭据并危及关联的用户帐户。围绕此协议构建或管理集成的安全团队必须立即审查其部署,以确保授权工作流程的安全。
Kiteworks修复了关键漏洞,使客户系统恢复在线。
美国科技公司 Kiteworks 在修复了一个关键漏洞后,取消了此前要求客户关闭系统的预防性建议。
- 为何重要
- 企业级托管文件传输解决方案中的关键漏洞会导致服务器遭到入侵和未经授权的数据访问。
苹果公司修复了CoreGraphics零日漏洞,该漏洞已被攻击者利用
苹果发布安全更新,修复了iOS设备上“极其复杂”的定向攻击中利用的零日漏洞。
- 为何重要
- 零日漏洞一旦被利用,会对运行受影响操作系统的未打补丁的设备构成直接的安全风险。
官方MCP Python SDK漏洞可能导致恶意服务器窃取OAuth凭证
官方 MCP Python SDK 中存在一个高危漏洞,恶意服务器可以利用该漏洞提取 OAuth 客户端密钥、授权码和 PKCE 证明密钥。攻击者可以使用窃取的凭据获取具有应用程序完整权限的访问令牌。该问题已在 1.30.0 和 2.2.0 版本中修复。
- 为何重要
- 与恶意或受损的 MCP 服务器集成的 AI 应用程序可能会丢失长期有效的 OAuth 凭据,从而导致帐户被接管。
荷兰警方逮捕一名24岁的阿姆斯特丹男子,该男子涉嫌参与ShinyHunters调查。
荷兰警方在阿姆斯特丹逮捕了24岁的佩皮恩·范德斯塔普,他涉嫌参与网络犯罪团伙ShinyHunters。范德斯塔普曾于2023年因数据盗窃和敲诈勒索被捕,他将于近期在鹿特丹出庭受审。
- 为何重要
- 执法行动的目标是与知名网络犯罪和数据勒索团伙有关联的关键人物。
- 应对措施
- 审查外部攻击面并加强数据泄露监控程序。
越南男子被控参与1600万美元“屠宰生猪”加密货币诈骗案
一名越南公民因参与一起大规模“屠宰生猪”骗局而被控洗钱,该骗局骗取了一名受害者价值 1600 万美元的加密货币。
要点摘要
- 荷兰警方在阿姆斯特丹逮捕了与 ShinyHunters 组织有关的 24 岁 Pepijn van der Stap。
- 嫌疑人定于 2026 年 9 月 29 日在鹿特丹地方法院出庭。
- 维护人员在 1.30.0 和 2.2.0 版本中修复了 MCP Python SDK OAuth 暴露问题。