
每日简报
微软提醒管理员将Entra ID用户迁移到Passkeys
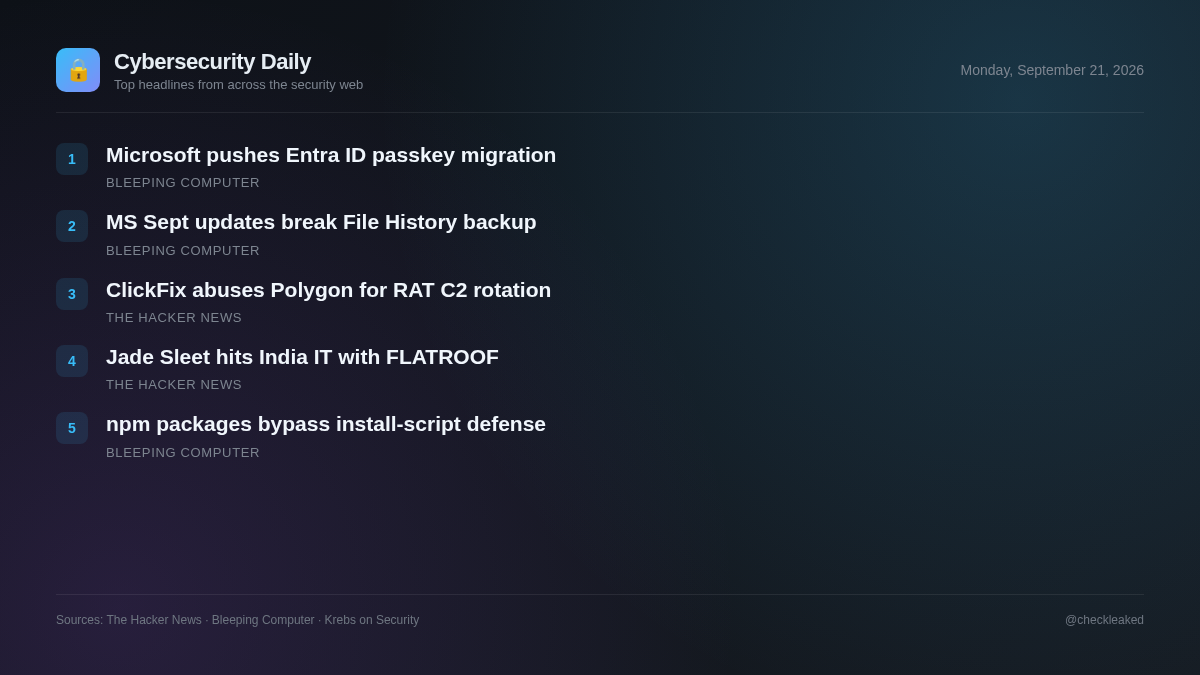
今天的简报涵盖了利用 Polygon 智能合约部署的新型 ChainScript RAT,以及 Jade Sleet 对 IT 提供商的 macOS 后门攻击。
5 条新闻阅读需 1 分钟
威胁行为者正日益将社会工程策略与新型基础设施弹性技术相结合。近期的一些攻击活动凸显了攻击者如何利用去中心化网络并攻击开发者供应链来绕过传统的检测手段。
ClickFix 利用 Polygon 诱使部署 ChainScript RAT 来轮换 C2 基础设施
攻击者利用伪装成 Spotify、Zoom Workplace 和 Microsoft Teams 的 ClickFix 诱饵来部署 ChainScript 远程访问木马 (RAT)。ChainScript 通过 EtherHiding 使用 Polygon 智能合约进行 C2 服务器发现,并提供 CMD 和 PowerShell 执行、屏幕截图和加密钱包窃取等功能。
- 为何重要
- 被诱骗运行虚假软件安装程序的用户将面临系统完全被攻陷、远程执行和加密货币钱包被盗的风险。
Jade Sleet与印度IT供应商泄露事件有关,该事件涉及FLATROOF和ROOFDECK后门。
朝鲜黑客组织 Jade Sleet 入侵了一家位于印度的 IT 服务提供商,利用 FLATROOF 和 ROOFDECK 这两个 macOS 后门攻击开发人员。这两个后门此前都曾被用于 KelpDAO LayerZero 桥接漏洞利用程序中。
- 为何重要
- IT 服务提供商和开发人员是初始访问的目标,这使得下游目标网络面临持久的 macOS 后门风险。
微软提醒管理员将Entra ID用户迁移到Passkeys
微软提醒管理员,在 2027 年 2 月停用短信第一因素登录后,应将 Entra ID 用户迁移到防钓鱼身份验证方法,以避免登录中断。
微软:9 月更新破坏了文件历史记录备份功能
微软警告称,安装 2026 年 9 月安全更新后,Windows 内置的文件历史记录备份功能在某些系统上可能会停止工作。
恶意 npm 包在运行时绕过安装脚本的防御机制。
关于恶意 npm 包在运行时绕过安装脚本防御的故事背景仅包含 Cloudflare 安全验证页面。
要点摘要
- ChainScript RAT 使用伪装成 Teams、Zoom 或 Spotify 的 ClickFix 诱饵来入侵终端。
- ChainScript 使用 Polygon 智能合约,并采用 EtherHiding 技术来动态解析 WebSocket C2 服务器。
- 朝鲜组织 Jade Sleet 利用 FLATROOF 和 ROOFDECK macOS 后门入侵了一家印度 IT 服务提供商。
- Jade Sleet 继续以软件开发商和 IT 服务公司为目标,渗透下游网络。