
BẢN TIN HÀNG NGÀY
Các lỗ hổng PHP2Shell, cảnh báo ClickFix của Chrome và hoạt động gián điệp mạng của Bronze Sandcastle
Bản tin hôm nay đề cập đến các bản vá lỗi PHP RCE sắp tới, các biện pháp phòng vệ mới của Chrome chống lại kỹ thuật xã hội ClickFix và phần mềm độc hại liên kết với nhà nước lợi dụng việc tải DLL bên ngoài Sandboxie.
5 tin tức4 phút đọc
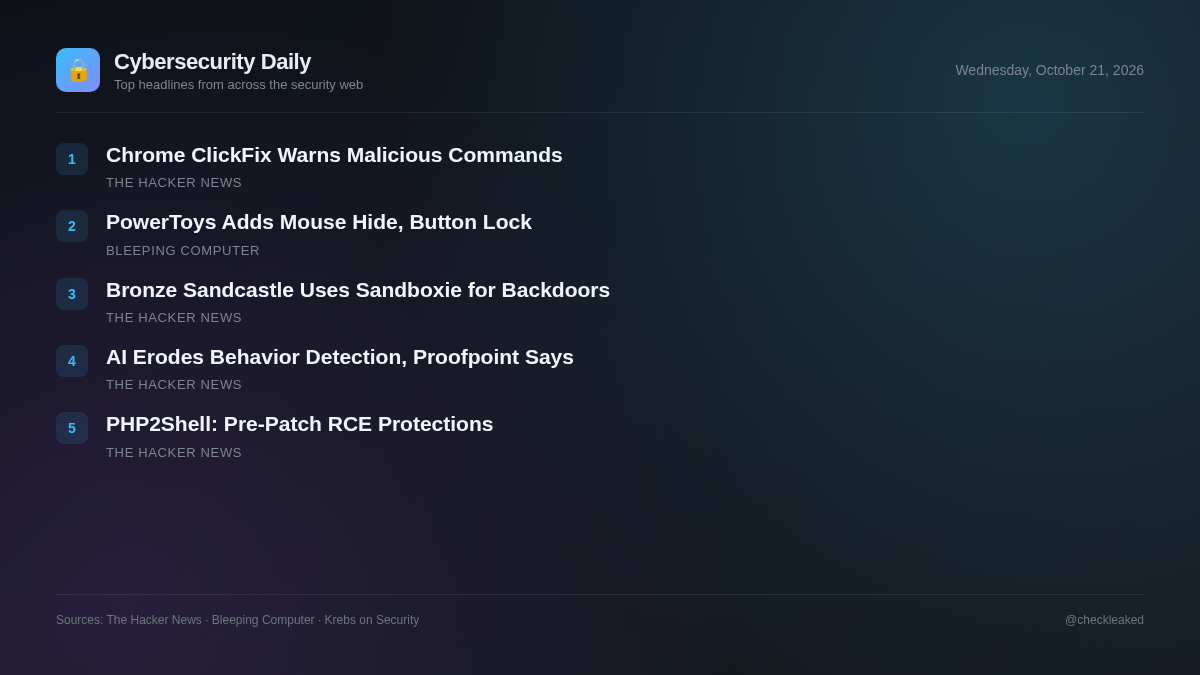
Hôm nay, cơ sở hạ tầng web quan trọng đang đối mặt với trọng tâm vận hành cấp bách khi các nhà bảo trì chuẩn bị vá hai lỗ hổng thực thi mã từ xa PHP mức độ nghiêm trọng cao có tên gọi PHP2Shell. Với việc các nỗ lực khai thác ban đầu đã được phát hiện, các nhóm bảo mật vận hành môi trường PHP phải chuẩn bị cho việc triển khai bản vá nhanh chóng.
Ở cấp độ thiết bị đầu cuối, các tác nhân đe dọa tiếp tục tinh chỉnh các cơ chế phát tán. Google Chrome đang giới thiệu các biện pháp bảo vệ được cập nhật chống lại các cuộc tấn công ClickFix, vốn lừa người dùng chạy các lệnh trong thiết bị đầu cuối, trong khi nhóm tin tặc Bronze Sandcastle liên kết với Trung Quốc đang tích cực lạm dụng việc tải DLL Sandboxie để triển khai các cửa hậu dai dẳng trên khắp châu Á và châu Phi.
PHP2Shell: Điều gì thực sự bảo vệ bạn trước khi bản vá lỗi PHP RCE được áp dụng lúc 14:00 UTC có hiệu lực, và điều gì thì không.
Hai lỗ hổng thực thi mã từ xa PHP nghiêm trọng chưa được vá, được gọi là PHP2Shell, đang bị khai thác thử nghiệm sớm trước khi bản vá được phát hành vào lúc 14:00 UTC ngày 21 tháng 10. Cloudflare đã triển khai các quy tắc tạm thời khẩn cấp, nhưng hiện chưa có giải pháp khắc phục hoàn chỉnh nào trước khi vá lỗi.
- Tại sao điều này quan trọng
- Các tổ chức lưu trữ ứng dụng PHP trên máy chủ công cộng phải đối mặt với nguy cơ bị tấn công từ xa rất cao cho đến khi các bản vá chính thức được triển khai.
Google Chrome bổ sung cảnh báo ClickFix để ngăn người dùng chạy các lệnh độc hại.
Google đang triển khai các biện pháp bảo vệ Chrome được cải tiến cho người dùng đã bật Chế độ bảo vệ nâng cao để chống lại các cuộc tấn công lừa đảo ClickFix. Trong các cuộc tấn công này, các trang web độc hại lừa người dùng thực thi các lệnh trong terminal hoặc Windows Run để triển khai phần mềm độc hại như phần mềm đánh cắp thông tin và trojan truy cập từ xa.
- Tại sao điều này quan trọng
- Người dùng truy cập vào các trang web bị xâm nhập hoặc quảng cáo độc hại sẽ bị lừa thực thi mã độc, mã này sẽ vượt qua các biện pháp bảo mật truyền thống của trình duyệt để lây nhiễm vào hệ thống.
Nhóm Bronze Sandcastle, có liên hệ với Trung Quốc, lợi dụng việc cài đặt DLL từ bên ngoài Sandboxie để triển khai cửa hậu.
Các nhà nghiên cứu của Sophos đã mô tả chi tiết Bronze Sandcastle, một nhóm tin tặc có liên hệ với Trung Quốc, nhắm mục tiêu vào các tổ chức ở châu Á và châu Phi từ giữa năm 2025. Nhóm này lạm dụng rộng rãi việc tải DLL Sandboxie để cài đặt các shell Meterpreter đã được sửa đổi và các cửa hậu, chủ yếu hoạt động trong múi giờ UTC+8.
- Tại sao điều này quan trọng
- Các tổ chức tại Philippines, Đài Loan, Afghanistan, Namibia và Hàn Quốc đang phải đối mặt với hoạt động gián điệp mạng tích cực và truy cập trái phép thông qua phương pháp cài đặt DLL bất hợp pháp.
Trí tuệ nhân tạo tạo sinh đang xóa bỏ các dấu hiệu hành vi, làm suy yếu khả năng phát hiện chỉ dựa trên hành vi, theo báo cáo của Proofpoint.
Theo báo cáo của Proofpoint, tin tặc đang sử dụng trí tuệ nhân tạo tạo sinh (generative AI) để loại bỏ các dấu hiệu ngôn ngữ thông thường và mẫu có sẵn trong email độc hại. Bằng cách tạo ra những tin nhắn độc đáo, trôi chảy cho từng người nhận, tin tặc vượt qua các bộ lọc bảo mật email dựa trên hành vi truyền thống, gây thiệt hại hàng tỷ đô la trong các email lừa đảo doanh nghiệp (BEC).
- Tại sao điều này quan trọng
- Các tổ chức chỉ dựa vào bộ lọc email dựa trên hành vi hoặc nhận dạng mẫu sẽ đối mặt với rủi ro cao hơn từ các cuộc tấn công lừa đảo qua email và xâm phạm email doanh nghiệp được thiết kế riêng.
Microsoft PowerToys bổ sung thêm các công cụ chuột CursorHide và Button Lock.
Microsoft vừa phát hành PowerToys 0.102, với hai tiện ích chuột mới, các công cụ dòng lệnh mới và những cải tiến cho Bảng lệnh (Command Palette).
Điểm chính
- Hãy bật Chế độ Bảo vệ Nâng cao trong Google Chrome để cảnh báo người dùng về các thông báo ClickFix yêu cầu họ chạy các lệnh độc hại trong các ứng dụng terminal.
- Theo Proofpoint, cần xem xét lại tình trạng bảo mật email khi trí tuệ nhân tạo tạo sinh (generative AI) loại bỏ các tín hiệu hành vi truyền thống và cải thiện khả năng tấn công lừa đảo.