
BẢN TIN HÀNG NGÀY
Lỗ hổng bảo mật Zero-Day của BeyondTrust bị Armory Castle khai thác; Mô hình quyết định dựa trên AI được đưa vào nền tảng SOC.
Buổi họp báo hôm nay đề cập đến lỗ hổng bảo mật zero-day của BeyondTrust bị khai thác và việc áp dụng nhanh chóng các mô hình quyết định dựa trên trí tuệ nhân tạo (AI) trên các nền tảng vận hành an ninh.
5 tin tức3 phút đọc
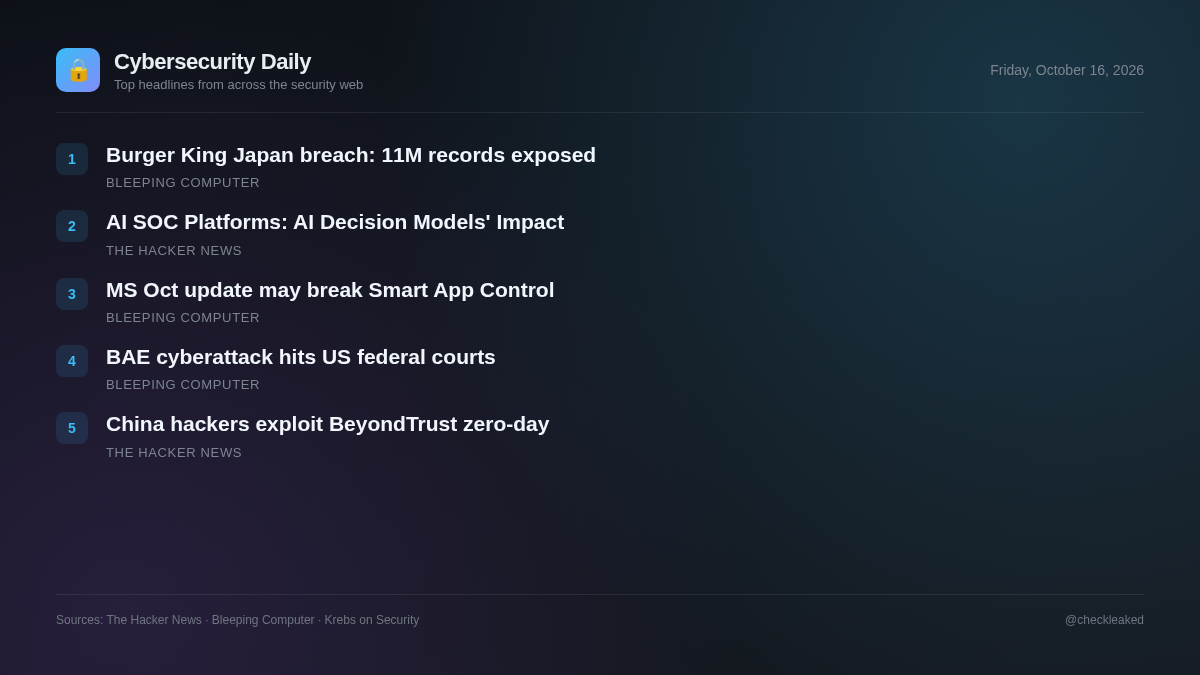
Các nhóm tội phạm có liên hệ với tổ chức gián điệp Armory Castle (có quan hệ với Trung Quốc) đã chủ động khai thác lỗ hổng bảo mật zero-day trong thiết bị BeyondTrust Remote Support trước khi bản vá được phát hành. Lỗ hổng này cho phép thực hiện các thao tác tệp từ xa trái phép trên các thiết bị dễ bị tổn thương.
Đồng thời, các nhóm vận hành an ninh đang đánh giá các mô hình quyết định AI phi văn bản từ các nhà cung cấp như TypeSafe AI, OpenAI và Cribl, được thiết kế để đẩy nhanh quá trình ra quyết định trong môi trường SOC.
Các hacker có liên hệ với Trung Quốc đã khai thác lỗ hổng bảo mật zero-day của BeyondTrust để chiếm quyền kiểm soát máy chủ hỗ trợ từ xa.
Nhóm Armory Castle, có liên hệ với Trung Quốc, đã khai thác lỗ hổng bảo mật zero-day CVE-2026-102764 (CVSS 9.3) trong BeyondTrust Remote Support để thực hiện các thao tác tệp từ xa trái phép.
- Nên làm gì
- Hãy áp dụng bản vá BT26-05-RS hoặc nâng cấp các phiên bản BeyondTrust Remote Support cũ hơn.
Vụ rò rỉ dữ liệu của Burger King Nhật Bản làm lộ 11 triệu hồ sơ khách hàng.
Burger King Nhật Bản, công ty con tại Nhật Bản của tập đoàn thức ăn nhanh toàn cầu Burger King, đã tiết lộ một vụ rò rỉ dữ liệu lớn sau khi tin tặc truy cập vào máy chủ chứa 11,18 triệu hồ sơ khách hàng.
Microsoft: Bản cập nhật Windows tháng 10 có thể gây lỗi tính năng Smart App Control.
Microsoft cho biết một số người dùng có thể gặp sự cố khi bật Smart App Control sau khi cài đặt bản cập nhật bảo mật Windows 11 KB5127648 trong tháng này.
Cuộc tấn công mạng vào BAE Systems làm gián đoạn hoạt động của tòa án liên bang Hoa Kỳ.
Theo các nguồn tin, một cuộc tấn công mạng nhắm vào BAE Systems đã ảnh hưởng đến hoạt động của tòa án liên bang Hoa Kỳ, mặc dù thông tin được cung cấp chỉ trả về trang xác minh của Cloudflare.
Mô hình quyết định AI và tác động của chúng đối với nền tảng AI SOC
Các mô hình quyết định AI, bao gồm TypeSafe AI Jev, OpenAI Decisions API và Cribl cribl-decision, truyền trực tiếp trạng thái và câu hỏi đã nhập để tạo ra điểm số hoặc lựa chọn mà không cần tạo văn bản.
- Tại sao điều này quan trọng
- Các nền tảng vận hành an ninh có thể tận dụng các mô hình quyết định AI phi văn bản để xử lý trực tiếp trạng thái hệ thống và tự động hóa việc phân loại ưu tiên vận hành.
Điểm chính
- Armory Castle đã khai thác lỗ hổng bảo mật zero-day CVE-2026-102764 trong BeyondTrust Remote Support trước khi các bản vá được phát hành.
- Các phiên bản BeyondTrust Remote Support tự lưu trữ từ 24.3.1 đến 26.2.3 yêu cầu bản vá BT26-05-RS để ngăn chặn các thao tác tệp trái phép.
- Các phiên bản BeyondTrust SaaS đã nhận được bản cập nhật tự động cho lỗ hổng bảo mật CVE-2026-102764 kể từ ngày 9 tháng 10 năm 2026.
- Các nền tảng SOC đang áp dụng các mô hình quyết định AI phi văn bản như TypeSafe AI Jev, OpenAI Decisions API và cribl-decision.