
BẢN TIN HÀNG NGÀY
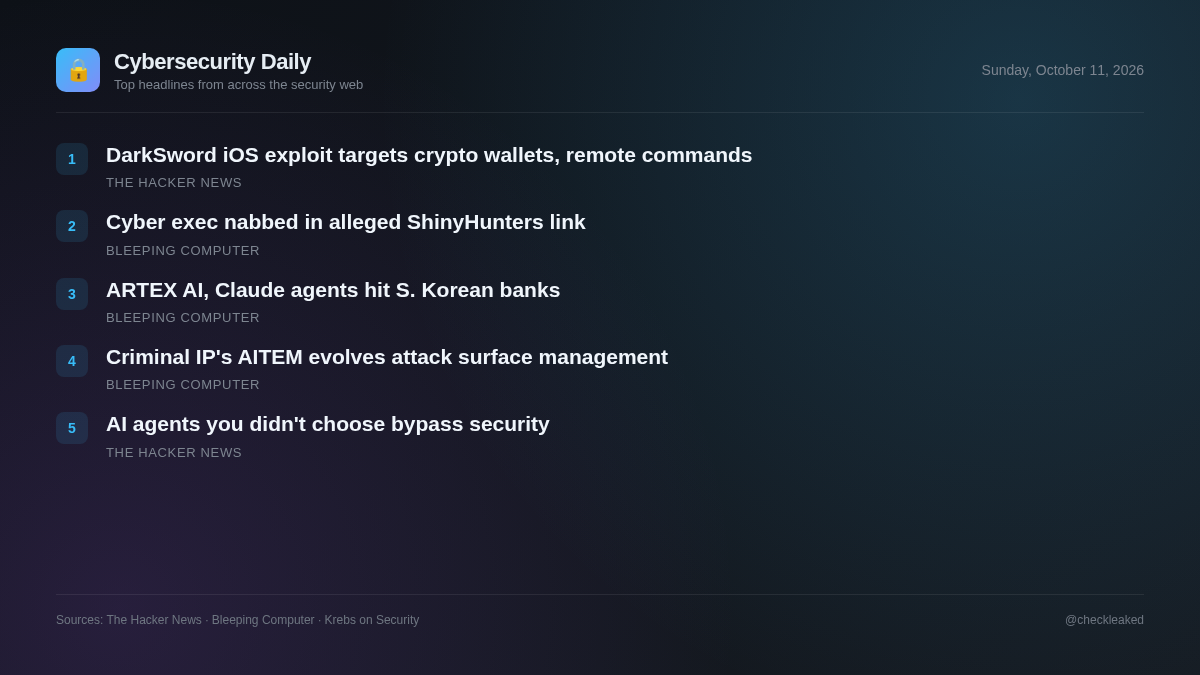
Bộ công cụ khai thác lỗ hổng P7 DarkSword dành cho iOS bổ sung khả năng đánh cắp dữ liệu ví tiền điện tử và điều khiển từ xa.
Bản tin hôm nay đề cập đến bộ công cụ khai thác DarkSword dành cho iOS được cập nhật, chuyên đánh cắp ví tiền điện tử, và những thách thức bảo mật do các tác nhân AI của bên thứ ba không được giám sát gây ra.
5 tin tức5 phút đọc
Một biến thể của bộ công cụ khai thác lỗ hổng iOS mới được công bố cho thấy mối đe dọa dai dẳng đối với môi trường di động, trong khi những thay đổi rộng hơn trong phần mềm doanh nghiệp cho thấy các nhóm bảo mật đang phải vật lộn để duy trì khả năng giám sát các chức năng tự động. Bộ công cụ P7 DarkSword chứng minh cách thức tin tặc tiếp tục tinh chỉnh các khung khai thác nhắm mục tiêu vào nền tảng di động để thu thập dữ liệu nhạy cảm có giá trị cao, bao gồm nội dung chuỗi khóa và thông tin đăng nhập ví tiền điện tử.
Đồng thời, các tổ chức đang đối mặt với nguy cơ ngày càng tăng từ các tác nhân AI không được giám sát, được nhúng trực tiếp trong phần mềm của nhà cung cấp. Vì các khả năng này thường bỏ qua cơ sở hạ tầng nhận dạng tập trung và các quy trình kiểm tra mua sắm truyền thống, các nhóm bảo mật phải điều chỉnh các phương pháp giám sát để bao quát cả các lỗ hổng bảo mật trên thiết bị di động và các công cụ tự động hoạt động ngầm trên các ứng dụng doanh nghiệp hiện có.
Bộ công cụ khai thác lỗ hổng P7 DarkSword dành cho iOS bổ sung khả năng đánh cắp dữ liệu ví tiền điện tử và điều khiển từ xa.
iVerify đã công bố thông tin chi tiết về P7 DarkSword, một biến thể của bộ công cụ khai thác DarkSword dành cho iOS. P7 giảm thiểu dung lượng lưu trữ trên thiết bị, bổ sung khả năng đánh cắp dữ liệu chuỗi khóa và ví tiền điện tử, đồng thời triển khai giao tiếp C2 hai chiều. Bộ công cụ này nhắm mục tiêu vào iOS 18.4 đến 18.
- Tại sao điều này quan trọng
- Người dùng sử dụng các phiên bản iOS bị ảnh hưởng có nguy cơ bị khai thác một cách lén lút, có khả năng đánh cắp thông tin đăng nhập Keychain nhạy cảm và tài sản tiền điện tử trực tiếp từ thiết bị di động mục tiêu.
- Nên làm gì
- Cập nhật thiết bị iOS lên phiên bản firmware mới nhất để vá các lỗ hổng leo thang đặc quyền trong trình duyệt và nhân hệ điều hành.
Vấn đề tác nhân bên thứ ba: Tại sao bảo mật được xây dựng cho AI mà bạn lựa chọn lại bỏ sót những tác nhân mà bạn không lựa chọn?
Trong các môi trường được nghiên cứu cho Báo cáo Tình trạng An ninh của Agent năm 2026, ước tính có khoảng 1.280 sản phẩm của bên thứ ba hiện đang tích hợp trí tuệ nhân tạo (AI).
- Tại sao điều này quan trọng
- Các nhóm bảo mật doanh nghiệp phải đối mặt với nguy cơ rò rỉ dữ liệu không được giám sát vì các tác nhân AI của bên thứ ba hoạt động bên trong phần mềm đáng tin cậy mà không thông qua các cổng xác thực danh tính hoặc các điểm kiểm tra bảo mật.
Giám đốc điều hành an ninh mạng bị bắt trong vụ án được cho là có liên quan đến nhóm tin tặc ShinyHunters.
Edward Dubrovsky, một giám đốc điều hành an ninh mạng người Canada, đã bị bắt giữ tại Pennsylvania vì liên quan đến các hoạt động tống tiền bị cáo buộc mà nhiều nguồn tin cho rằng có liên quan đến chiến dịch trấn áp nhóm tin tặc ShinyHunters của FBI.
ARTEX AI và các tác nhân Claude được sử dụng trong các cuộc tấn công mạng vào các ngân hàng Hàn Quốc.
Các cuộc tấn công mạng làm rung chuyển lĩnh vực tài chính Hàn Quốc hồi đầu tháng này được thực hiện bởi một hacker người Trung Quốc sử dụng bộ công cụ kiểm thử xâm nhập ARTEX AI và các tác nhân Claude.
- Nên làm gì
- Xem xét nhật ký sử dụng tác nhân AI nội bộ và theo dõi các cảnh báo tình báo về mối đe dọa đối với các mục tiêu trong lĩnh vực tài chính.
Criminal IP giới thiệu AITEM như một bước tiến mới trong quản lý bề mặt tấn công.
Quản lý bề mặt tấn công truyền thống giúp các tổ chức phát hiện các tài sản dễ bị tổn thương, nhưng chỉ riêng khả năng hiển thị thôi là chưa đủ để giải quyết các mối đe dọa.
Điểm chính
- P7 DarkSword nhắm mục tiêu vào các phiên bản iOS từ 18.4 đến 18.7 để trích xuất dữ liệu chuỗi khóa và thông tin đăng nhập ví tiền điện tử thông qua các kênh C2 hai chiều.
- Chuỗi khai thác này vượt qua các môi trường bảo mật của trình duyệt và leo thang lên quyền truy cập cấp nhân hệ điều hành để tiêm mã độc vào SpringBoard.
- Bảo mật AI doanh nghiệp cần mở rộng phạm vi vượt ra ngoài các cổng kết nối nội bộ để giám sát các tác nhân bên thứ ba được nhúng, những tác nhân này bỏ qua quá trình xác thực SSO tập trung.