
BẢN TIN HÀNG NGÀY
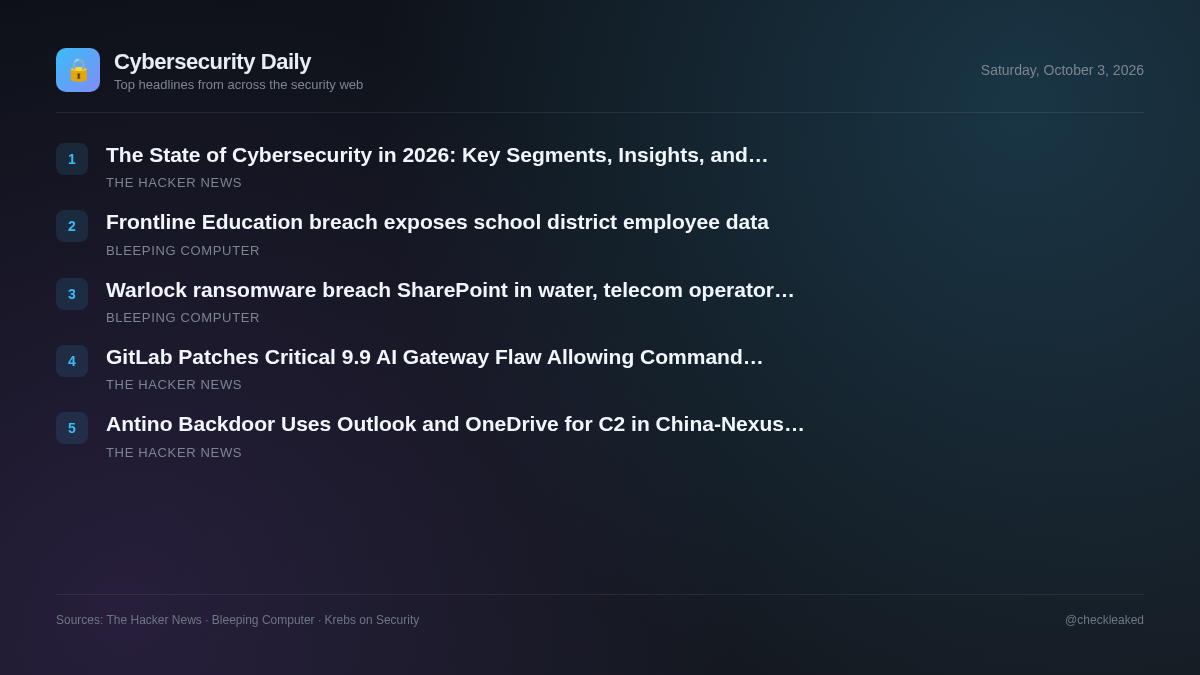
Tình hình an ninh mạng năm 2026: Các phân khúc chính, hiểu biết sâu sắc và đổi mới
Buổi họp báo hôm nay đề cập đến lỗ hổng bảo mật nghiêm trọng tại GitLab AI Gateway, hoạt động gián điệp mạng liên quan đến Trung Quốc thông qua cửa hậu Antino, và những hiểu biết chiến lược cho các hoạt động an ninh năm 2026.
5 tin tức4 phút đọc
Bối cảnh an ninh hiện nay cho thấy rõ những rủi ro vận hành phát sinh từ việc mở rộng các tính năng phần mềm và cơ sở hạ tầng doanh nghiệp. Các tổ chức vận hành các khối lượng công việc AI tự lưu trữ phải đối mặt với rủi ro kỹ thuật tức thời, trong khi các tác nhân gián điệp tiếp tục lợi dụng các dịch vụ đám mây hợp pháp để vượt qua sự giám sát ranh giới.
GitLab vá lỗi nghiêm trọng trong lỗ hổng AI Gateway phiên bản 9.9 cho phép thực thi lệnh trên các máy chủ tự lưu trữ.
GitLab đã vá một lỗ hổng nghiêm trọng được theo dõi với mã CVE-2026-90970 và điểm CVSS là 9.9 trong thành phần AI Gateway của mình. Lỗ hổng này cho phép người dùng đã đăng nhập và có quyền truy cập vào Duo Agent Platform thực thi các lệnh trên máy chủ tự lưu trữ.
- Tại sao điều này quan trọng
- Môi trường tự lưu trữ chạy các phiên bản AI Gateway dễ bị tổn thương cho phép người dùng đã xác thực thực thi các lệnh trái phép trên máy chủ cơ bản.
Phần mềm gián điệp Antino sử dụng Outlook và OneDrive cho mục đích chỉ huy và điều khiển (C2) trong chiến dịch gián điệp Trung Quốc-Nexus.
Một nhóm tin tặc có liên hệ với Trung Quốc, được theo dõi với mã định danh UAT-11587, đang nhắm mục tiêu vào các tổ chức chính phủ và hoạch định chính sách ở châu Á bằng cách sử dụng một phần mềm cửa hậu được biên dịch bằng Rust có tên Antino, dựa vào Microsoft Graph để thực hiện điều khiển từ xa (C2) thông qua Outlook và OneDrive.
- Tại sao điều này quan trọng
- Các tổ chức mục tiêu phải đối mặt với nguy cơ đánh cắp dữ liệu và thực thi lệnh bí mật thông qua các dịch vụ đám mây Microsoft 365 hợp pháp.
Tình hình an ninh mạng năm 2026: Các phân khúc chính, hiểu biết sâu sắc và đổi mới
Nội dung chính: An ninh mạng đang được định hình lại bởi sự mở rộng của cơ sở hạ tầng đám mây, trí tuệ nhân tạo, hệ thống phân tán và môi trường kỹ thuật số ngày càng phức tạp.
- Tại sao điều này quan trọng
- Việc quản lý các công cụ bảo mật rời rạc và dữ liệu đo từ xa không được quản lý làm tăng rủi ro bảo mật, trong khi các cuộc tấn công dựa trên trí tuệ nhân tạo làm suy yếu các biện pháp phòng thủ truyền thống.
Vụ rò rỉ dữ liệu của Frontline Education làm lộ thông tin nhân viên của học khu.
Frontline Education đang thông báo cho các học khu về vụ rò rỉ dữ liệu sau khi tin tặc khai thác lỗ hổng trong phần mềm của bên thứ ba để truy cập trái phép vào hệ thống và đánh cắp thông tin nhân viên, bao gồm cả số an sinh xã hội.
- Tại sao điều này quan trọng
- Do thiếu tài liệu nguồn nên không thể xác định được các chi tiết kỹ thuật hoặc đánh giá mức độ phơi nhiễm.
Vụ tấn công bằng mã độc tống tiền Warlock vào SharePoint gặp sự cố, các cuộc tấn công nhằm vào nhà mạng viễn thông.
Nhóm tin tặc Warlock có liên hệ với Trung Quốc đã nhắm mục tiêu vào một công ty cấp nước, một nhà cung cấp dịch vụ viễn thông, một cơ quan chính quyền khu vực và một trường đại học bằng cách khai thác các lỗ hổng bảo mật của SharePoint để giành quyền truy cập ban đầu.
- Tại sao điều này quan trọng
- Do thiếu thông tin chi tiết từ nguồn, không thể đánh giá tác động và mức độ dễ bị tổn thương của nạn nhân.
Điểm chính
- GitLab đã vá lỗi CVE-2026-90970 (CVSS 9.9), một lỗ hổng nghiêm trọng trong các Cổng AI tự lưu trữ cho phép thực thi lệnh.
- GitLab đã sửa lỗi cho các phiên bản 19.2.4, 19.3.2 và 19.4.1; các phiên bản được lưu trữ trên GitLab.com không yêu cầu người dùng thực hiện bất kỳ thao tác nào.
- Nhóm tội phạm mạng UAT-11587 có liên hệ với Trung Quốc đã triển khai phần mềm độc hại Antino nhằm mục tiêu vào các tổ chức chính sách và chính phủ châu Á.
- Antino sử dụng API Microsoft Graph để lợi dụng cơ sở hạ tầng hợp pháp của Outlook và OneDrive cho mục đích liên lạc C2.