
BẢN TIN HÀNG NGÀY
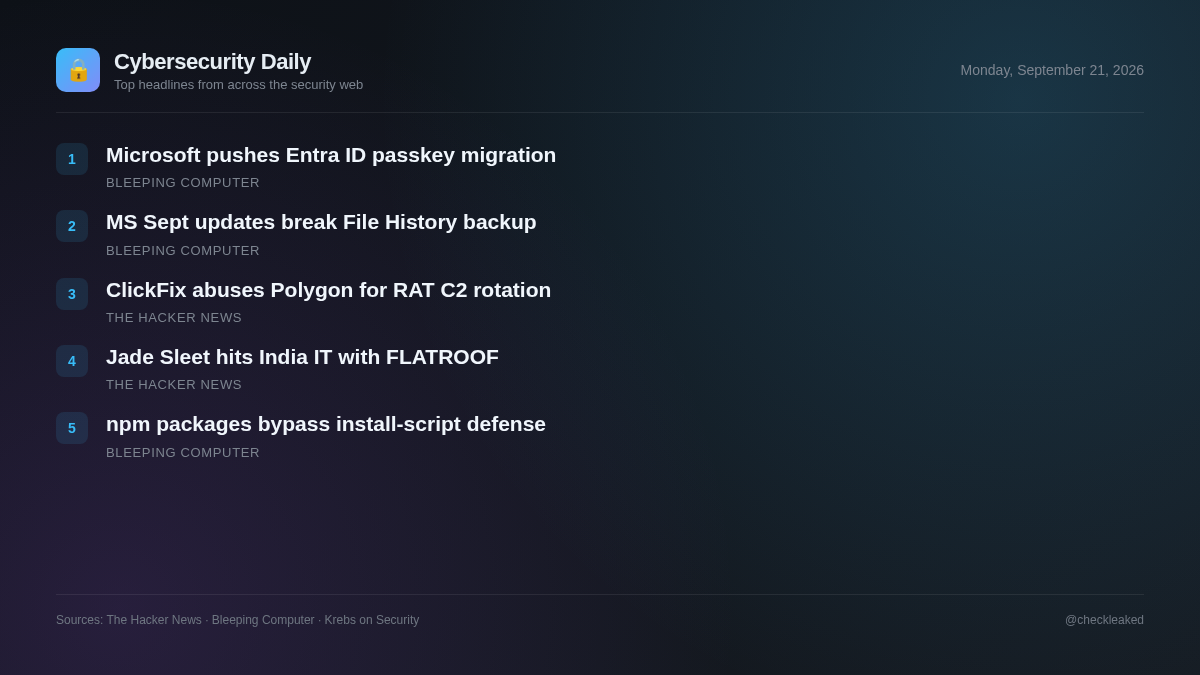
Microsoft nhắc nhở các quản trị viên chuyển đổi người dùng Entra ID sang sử dụng passkey.
Bản tin hôm nay đề cập đến các triển khai RAT mới của ChainScript lợi dụng hợp đồng thông minh Polygon và các cuộc tấn công cửa hậu macOS của Jade Sleet nhắm vào các nhà cung cấp dịch vụ CNTT.
5 tin tức3 phút đọc
Các tác nhân đe dọa ngày càng kết hợp các chiến thuật kỹ thuật xã hội với các kỹ thuật phục hồi cơ sở hạ tầng mới. Các chiến dịch gần đây cho thấy cách kẻ thù vượt qua các phương pháp phát hiện truyền thống bằng cách tận dụng các mạng lưới phi tập trung và nhắm mục tiêu vào chuỗi cung ứng của nhà phát triển.
ClickFix dụ dỗ phần mềm độc hại ChainScript RAT sử dụng đa giác để xoay cơ sở hạ tầng C2.
Các tác nhân đe dọa đang sử dụng các chiêu trò lừa đảo ClickFix được ngụy trang dưới dạng Spotify, Zoom Workplace và Microsoft Teams để triển khai phần mềm độc hại ChainScript RAT. ChainScript sử dụng hợp đồng thông minh Polygon thông qua EtherHiding để phát hiện máy chủ điều khiển (C2) và cung cấp các khả năng thực thi lệnh CMD, PowerShell, chụp ảnh màn hình và đánh cắp ví tiền điện tử.
- Tại sao điều này quan trọng
- Người dùng bị dụ dỗ chạy các trình cài đặt phần mềm giả mạo sẽ phải đối mặt với nguy cơ bị xâm phạm toàn bộ hệ thống, thực thi từ xa và đánh cắp ví tiền điện tử.
Jade Sleet bị cáo buộc liên quan đến vụ xâm nhập mạng vào nhà cung cấp CNTT Ấn Độ bằng các cửa hậu FLATROOF và ROOFDECK.
Tin tặc Jade Sleet người Triều Tiên đã tấn công một nhà cung cấp dịch vụ CNTT có trụ sở tại Ấn Độ, nhắm mục tiêu vào các nhà phát triển bằng cách sử dụng các phần mềm độc hại FLATROOF và ROOFDECK dành cho macOS. Cả hai phần mềm độc hại này trước đây đã được triển khai trong lỗ hổng bảo mật KelpDAO LayerZero.
- Tại sao điều này quan trọng
- Các nhà cung cấp dịch vụ CNTT và các nhà phát triển là mục tiêu ban đầu để truy cập, khiến các mạng mục tiêu phía sau dễ bị tấn công bởi các cửa hậu macOS dai dẳng.
Microsoft nhắc nhở các quản trị viên chuyển đổi người dùng Entra ID sang sử dụng passkey.
Microsoft đã nhắc nhở các quản trị viên chuyển đổi người dùng Entra ID sang các phương thức xác thực chống lừa đảo để tránh gián đoạn đăng nhập sau khi hãng ngừng hỗ trợ đăng nhập bằng tin nhắn SMS bắt đầu từ tháng 2 năm 2027.
Microsoft: Bản cập nhật tháng 9 làm hỏng tính năng sao lưu Lịch sử Tệp
Microsoft cảnh báo rằng tính năng sao lưu Lịch sử Tệp tích hợp sẵn trong Windows có thể ngừng hoạt động trên một số hệ thống sau khi cài đặt bản cập nhật bảo mật tháng 9 năm 2026.
Các gói npm độc hại né tránh các biện pháp phòng vệ của tập lệnh cài đặt trong quá trình thực thi.
Bối cảnh của câu chuyện về các gói npm độc hại né tránh các biện pháp phòng vệ của tập lệnh cài đặt trong quá trình chạy chỉ xoay quanh một trang xác minh bảo mật của Cloudflare.
Điểm chính
- Phần mềm ChainScript RAT sử dụng các chiêu trò của ClickFix được ngụy trang dưới dạng Teams, Zoom hoặc Spotify để xâm nhập vào các thiết bị đầu cuối.
- ChainScript sử dụng hợp đồng thông minh Polygon trong kỹ thuật EtherHiding để tự động phân giải các máy chủ C2 WebSocket.
- Nhóm Jade Sleet của Triều Tiên đã tấn công một nhà cung cấp dịch vụ CNTT của Ấn Độ bằng cách sử dụng các phần mềm độc hại FLATROOF và ROOFDECK dành cho hệ điều hành macOS.
- Jade Sleet tiếp tục nhắm mục tiêu vào các nhà phát triển phần mềm và các công ty dịch vụ CNTT để xâm nhập vào các mạng lưới hạ nguồn.