
روزانہ بریفنگ
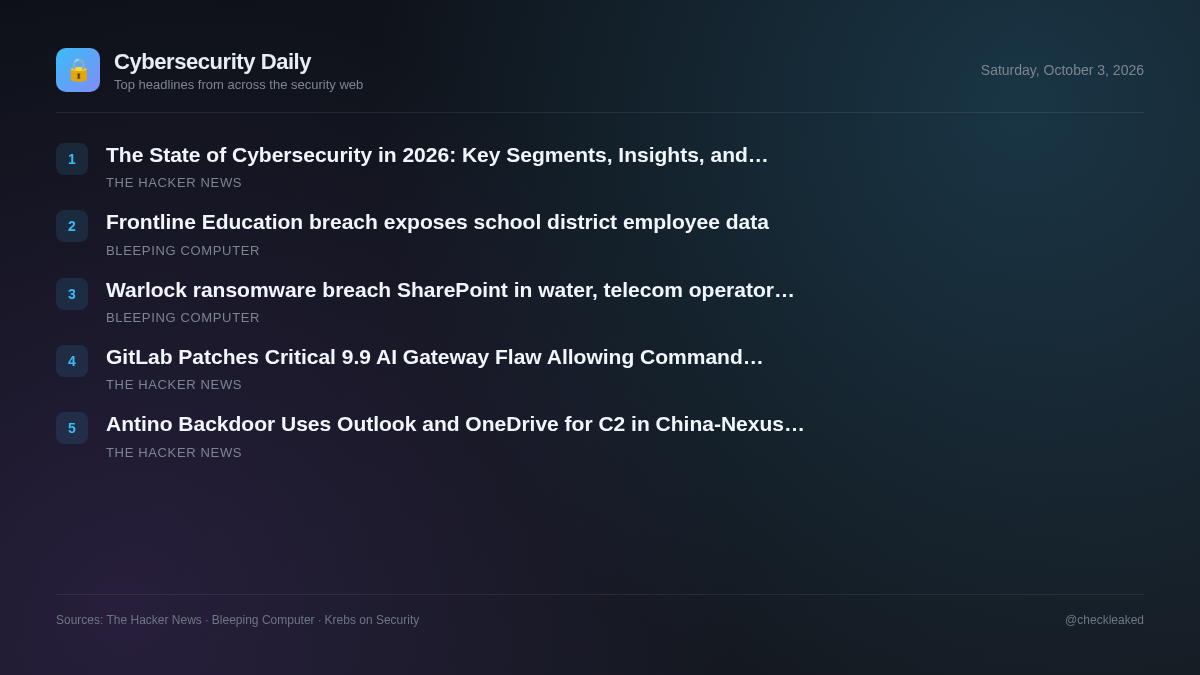
2026 میں سائبر سیکیورٹی کی حالت: کلیدی طبقات، بصیرتیں، اور اختراعات
آج کی بریفنگ ایک اہم GitLab AI گیٹ وے کے خطرے، اینٹینو بیک ڈور کے ذریعے چائنا گٹھ جوڑ سائبر جاسوسی، اور 2026 کے سیکیورٹی آپریشنز کے لیے اسٹریٹجک بصیرت کا احاطہ کرتی ہے۔
5 خبریں3 منٹ کا مطالعہ
آج کا سیکیورٹی لینڈ سکیپ سافٹ ویئر کی خصوصیات اور انٹرپرائز انفراسٹرکچر کو پھیلانے سے متعارف کرائے گئے آپریشنل خطرات کو نمایاں کرتا ہے۔ خود میزبان AI کام کے بوجھ کو چلانے والی تنظیموں کو فوری تکنیکی خطرے کا سامنا کرنا پڑتا ہے، جبکہ جاسوسی اداکار باؤنڈری مانیٹرنگ کو نظرانداز کرنے کے لیے جائز کلاؤڈ سروسز کا غلط استعمال کرتے رہتے ہیں۔
GitLab پیچ نازک 9.9 AI گیٹ وے کی خامی جو خود میزبان سرورز پر کمانڈ پر عمل درآمد کی اجازت دیتا ہے
GitLab نے اپنے AI گیٹ وے جزو میں 9.9 کے CVSS سکور کے ساتھ CVE-2026-90970 کے طور پر ٹریک کردہ ایک اہم خامی کو ٹھیک کیا۔ یہ مسئلہ ڈوو ایجنٹ پلیٹ فارم تک رسائی والے لاگ ان صارفین کو خود میزبان سرورز پر کمانڈز کو انجام دینے کی اجازت دیتا ہے۔
- یہ کیوں اہم ہے
- غیر محفوظ AI گیٹ وے ورژن چلانے والے خود میزبان ماحول مستند صارفین کو بنیادی میزبان پر غیر مجاز کمانڈز پر عمل درآمد کرنے کی اجازت دیتے ہیں۔
Antino Backdoor چین-Nexus جاسوسی مہم میں C2 کے لیے آؤٹ لک اور OneDrive کا استعمال کرتا ہے
UAT-11587 کے طور پر ٹریک کردہ ایک چائنا گٹھ جوڑ دھمکی آمیز اداکار اینٹینو نامی زنگ سے مرتب شدہ بیک ڈور کا استعمال کرتے ہوئے ایشیا میں حکومت اور پالیسی تنظیموں کو نشانہ بنا رہا ہے، جو Outlook اور OneDrive کے ذریعے C2 کرنے کے لیے Microsoft گراف پر انحصار کرتا ہے۔
- یہ کیوں اہم ہے
- ٹارگٹڈ تنظیموں کو جائز مائیکروسافٹ 365 کلاؤڈ سروسز کے ذریعے خفیہ ڈیٹا کے اخراج اور کمانڈ پر عمل درآمد کا سامنا کرنا پڑتا ہے۔
2026 میں سائبر سیکیورٹی کی حالت: کلیدی طبقات، بصیرتیں، اور اختراعات
خاصیت: سائبرسیکیوریٹی کو کلاؤڈ انفراسٹرکچر، AI، تقسیم شدہ نظام، اور تیزی سے پیچیدہ ڈیجیٹل ماحول کی توسیع کے ذریعے نئی شکل دی جا رہی ہے۔
- یہ کیوں اہم ہے
- منقطع سیکیورٹی ٹولز اور غیر منظم ٹیلی میٹری کا انتظام سیکیورٹی کی ذمہ داریوں میں اضافہ کرتا ہے جبکہ AI سے چلنے والے حملے روایتی دفاع کو کمزور کرتے ہیں۔
فرنٹ لائن ایجوکیشن کی خلاف ورزی اسکول ڈسٹرکٹ کے ملازمین کے ڈیٹا کو بے نقاب کرتی ہے۔
فرنٹ لائن ایجوکیشن اسکول کے اضلاع کو ڈیٹا کی خلاف ورزی کے بارے میں مطلع کر رہی ہے جب حملہ آوروں نے فریق ثالث سافٹ ویئر میں کمزوری کا فائدہ اٹھا کر اس کے سسٹمز تک غیر مجاز رسائی حاصل کی اور ملازمین کی معلومات بشمول سوشل سیکیورٹی نمبر چرائی۔
- یہ کیوں اہم ہے
- لاپتہ ماخذ مواد کی وجہ سے کوئی تکنیکی تفصیلات یا نمائش کی تشخیص کا تعین نہیں کیا جا سکتا ہے۔
Warlock ransomware پانی میں SharePoint کی خلاف ورزی، ٹیلی کام آپریٹر کے حملے
چین سے منسلک رینسم ویئر گروپ وارلاک نے ابتدائی رسائی حاصل کرنے کے لیے شیئرپوائنٹ کی کمزوریوں کا فائدہ اٹھا کر پانی کی افادیت، ٹیلی کام فراہم کرنے والے، ایک علاقائی حکومتی ادارے، اور ایک یونیورسٹی کو نشانہ بنایا۔
- یہ کیوں اہم ہے
- ماخذ کی تفصیلات کی کمی کی وجہ سے متاثرین کے اثرات اور خطرے کی تفصیلات کا اندازہ نہیں لگایا جا سکتا۔
اہم نکات
- GitLab نے CVE-2026-90970 (CVSS 9.9) کو پیچ کیا، جو خود میزبان AI گیٹ ویز میں ایک اہم خامی ہے جو کمانڈ پر عمل درآمد کی اجازت دیتا ہے۔
- GitLab فکسڈ ورژن 19.2.4، 19.3.2، اور 19.4.1؛ GitLab.com پر میزبانی کی مثالوں کے لیے صارف کی کارروائی کی ضرورت نہیں ہے۔
- چین-گٹھ جوڑ کا خطرہ گروپ UAT-11587 ایشیائی پالیسی اور سرکاری تنظیموں کو نشانہ بنانے کے لیے اینٹینو بیک ڈور تعینات کرتا ہے۔
- Antino C2 کمیونیکیشن کے لیے جائز آؤٹ لک اور OneDrive انفراسٹرکچر کا غلط استعمال کرنے کے لیے Microsoft Graph API کا استعمال کرتا ہے۔