
روزانہ بریفنگ
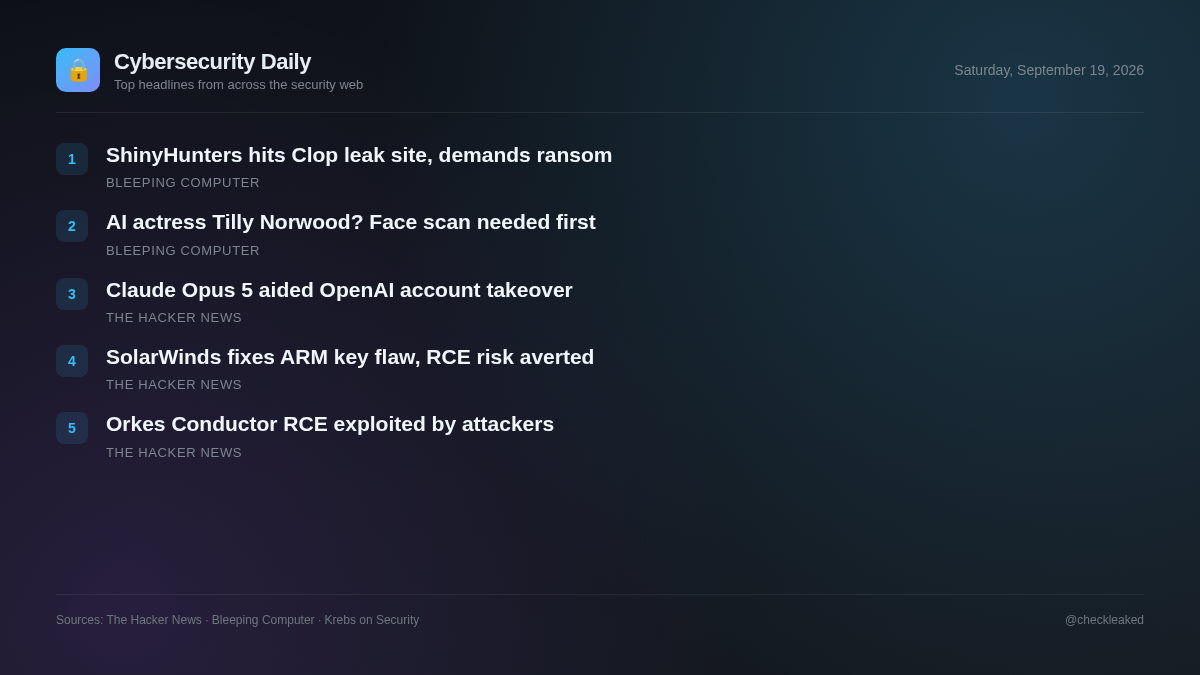
شائنی ہنٹرز نے کلپ لیک سائٹ کو ہیک کیا، رینسم ویئر گینگ کو بھتہ دینے کی دھمکی دی ہے۔
آج کی بریفنگ میں ایک فعال طور پر استحصال شدہ Orkes کنڈکٹر RCE، سولر ونڈز ARM ہارڈ کوڈڈ کلیدی خامی، اور AI کی مدد سے چلنے والی تحقیق کا احاطہ کیا گیا ہے جس میں OpenAI میں زنجیروں سے جڑے اکاؤنٹ ٹیک اوور کی خامیوں کو ظاہر کیا گیا ہے۔
5 خبریں3 منٹ کا مطالعہ
متوازی طور پر، سیکورٹی ریسرچ سیکورٹی کے خطرات کو تلاش کرنے میں AI ماڈلز کے بڑھتے ہوئے کردار کو نمایاں کرتی ہے۔ Claude Opus 5 کا استعمال کرنے والے محققین اوپن سورس فورم اور اندرونی تصدیقی نظام میں کیڑے بند کر کے داخلی OpenAI کوڈ ریپوزٹری تک رسائی حاصل کر رہے ہیں۔
Orkes Conductor یا SolarWinds ARM کا استعمال کرنے والی تنظیموں کو فوری طور پر کمزور سسٹمز کو اپ گریڈ کرنے کو ترجیح دینی چاہیے، جبکہ ترقیاتی ٹیموں کو تمام صارف کو درپیش خدمات میں مناسب ان پٹ صفائی اور تصدیق کی جانچ کو یقینی بنانا چاہیے۔
آرکیس کنڈکٹر ورک فلو پلیٹ فارم میں اہم پری تصنیف RCE جنگل میں استحصال
3.30.2 سے پہلے Orkes کنڈکٹر 3.21.21 میں ایک اہم پری توثیق کے ریموٹ کوڈ کے نفاذ کی خامی (CVE-2026-58138) کا جنگل میں فعال طور پر استحصال کیا جا رہا ہے۔ حملہ آور غیر سینڈ باکس شدہ GraalVM تشخیص کاروں کو نظرانداز کرنے کے لیے نقصان دہ ان لائن ورک فلو تعریفیں جمع کراتے ہیں جن میں JavaScript یا Python کے تاثرات ہوتے ہیں۔
- یہ کیوں اہم ہے
- غیر مستند ریموٹ حملہ آور جاوا ریفلیکشن کے ذریعے صوابدیدی OS کمانڈز کو انجام دے سکتے ہیں یا بے نقاب Orkes کنڈکٹر سرورز پر سب پروسیس کالز کر سکتے ہیں۔
- کیا کرنا چاہیے
- Orkes کنڈکٹر کی مثالوں کو فوری طور پر ورژن 3.30.2 یا اس سے زیادہ پر اپ ڈیٹ کریں۔
Claude Opus 5 نے محققین کو زنجیروں والی خامیوں کے ذریعے OpenAI اسٹاف اکاؤنٹس کو سنبھالنے میں مدد کی۔
ہیکٹرون کے سیکیورٹی محققین نے اوپن اے آئی کے لاگ ان سسٹم میں کمزوری کے ساتھ اوپن اے آئی کے پبلک ڈسکورس ہیلپ فورم میں ایک خامی کو زنجیر بنانے کے لیے اینتھروپک کے کلاڈ اوپس 5 کا استعمال کیا۔ تحقیق نے اوپن اے آئی ملازمین کے لیے چیٹ جی پی ٹی اور کوڈیکس اکاؤنٹس کے اکاؤنٹ ٹیک اوور کا مظاہرہ کیا اور 72 گھنٹوں کے اندر اندر اوپن اے آئی کوڈ کے ذخیرے تک پہنچ گئے۔
سولر ونڈز ARM ہارڈ کوڈڈ کلیدی خامی کو غیر مستند RCE کو چالو کرتی ہے
سولر ونڈز نے ایکسیس رائٹس مینیجر (ARM) ورژن 2026.2 اور اس سے پہلے کے ایک غیر تصدیق شدہ ریموٹ کوڈ پر عمل درآمد کے خطرے (CVE-2026-28326) کو پیچ کیا۔ اس خامی میں CVSS اسکور 8.8 ہے اور یہ ایک سخت کوڈ شدہ جامد کلید کی وجہ سے ہے۔
- یہ کیوں اہم ہے
- غیر مستند ریموٹ حملہ آور SolarWinds ARM کی کمزور مثالوں کو چلانے والے سرورز پر صوابدیدی کوڈ کو انجام دینے کے لیے ہارڈ کوڈ والی کلید کا فائدہ اٹھا سکتے ہیں۔
شائنی ہنٹرز نے کلپ لیک سائٹ کو ہیک کیا، رینسم ویئر گینگ کو بھتہ دینے کی دھمکی دی ہے۔
Cloudflare bot تصدیقی صفحہ کے ذریعہ مواد کو مسدود کرنے کی وجہ سے خبروں کا کوئی تفصیلی متن دستیاب نہیں تھا۔
وائرل AI اداکارہ ٹلی نورووڈ کو کال کر رہے ہیں؟ پہلے چہرے کے اسکین سے اتفاق کریں۔
Cloudflare bot تصدیقی صفحہ کے ذریعہ مواد کو مسدود کرنے کی وجہ سے خبروں کا کوئی تفصیلی متن دستیاب نہیں تھا۔
اہم نکات
- 3.30.2 سے پہلے Orkes کنڈکٹر ورژن 3.21.21 کو غیر مستند RCE خامی CVE-2026-58138 کے ذریعے فعال استحصال کا سامنا ہے۔
- SolarWinds نے CVE-2026-28326 کو پیچ کیا، ایک 8.8 CVSS ہارڈ کوڈڈ کلیدی خامی ایکسیس رائٹس مینیجر 2026.2 اور اس سے پہلے۔
- Hacktron کے محققین نے Claude Opus 5 کو ڈسکورس اور لاگ ان کی خامیوں کے لیے استعمال کیا، اوپن اے آئی کے عملے کے اکاؤنٹس کو سنبھالا۔