
ЩОДЕННИЙ ОГЛЯД
Armory Castle використовує BeyondTrust Zero-Day; моделі рішень зі штучним інтелектом виходять на платформи SOC
Сьогоднішній брифінг охоплює використану вразливість нульового дня BeyondTrust та швидке впровадження моделей прийняття рішень на основі штучного інтелекту на платформах операцій безпеки.
5 новин2 хв читання
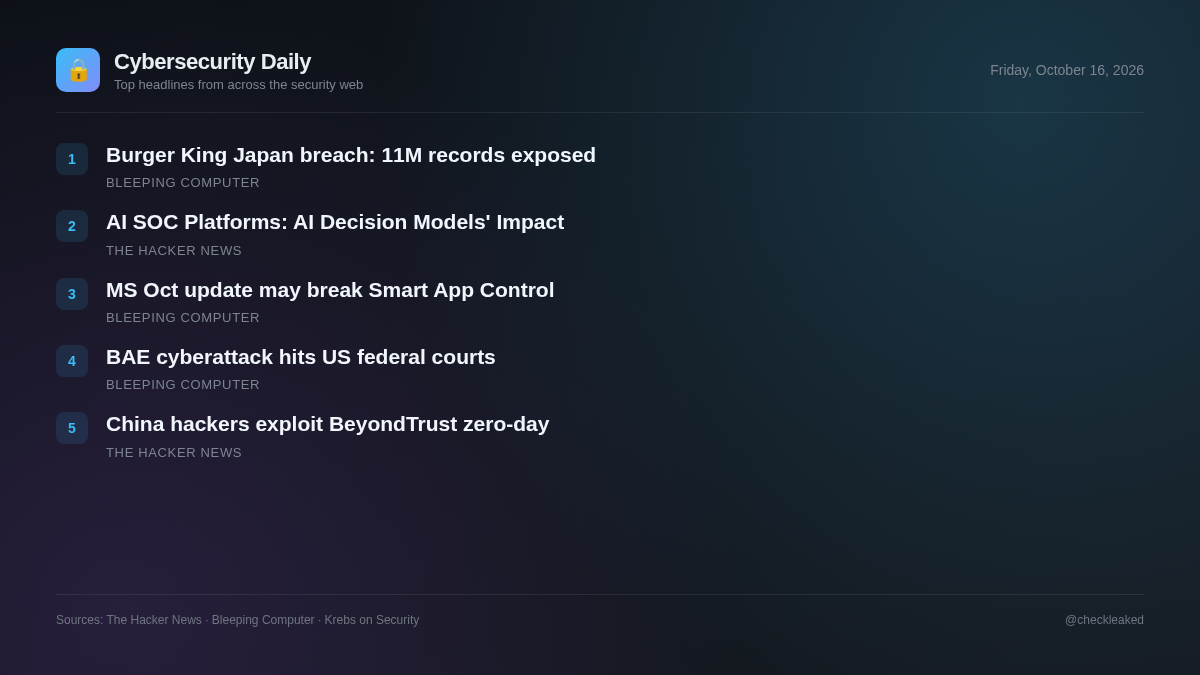
Зловмисники, пов'язані з пов'язаною з Китаєм шпигунською групою Armory Castle, активно використовували вразливість нульового дня в пристроях BeyondTrust Remote Support до появи патча. Ця вразливість дозволяла несанкціоновані віддалені операції з файлами на вразливих пристроях.
Водночас команди з безпеки оцінюють нетекстові моделі прийняття рішень на основі штучного інтелекту від таких постачальників, як TypeSafe AI, OpenAI та Cribl, розроблені для пришвидшення прийняття рішень у середовищах SOC.
Хакери, пов'язані з Китаєм, використали нульовий день BeyondTrust для захоплення серверів віддаленої підтримки
Пов'язана з Китаєм група Armory Castle використовувала вразливість нульового дня CVE-2026-102764 (CVSS 9.3) у BeyondTrust Remote Support для виконання несанкціонованих віддалених операцій з файлами.
- Що робити
- Встановіть патч BT26-05-RS або оновіть старіші екземпляри BeyondTrust Remote Support.
Витік даних Burger King Japan розкрив записи 11 мільйонів клієнтів
Burger King Japan, японська дочірня компанія світового гіганта швидкого харчування Burger King, повідомила про серйозний витік даних після того, як зловмисники отримали доступ до сервера, що містив 11,18 мільйона записів клієнтів.
Microsoft: Жовтневе оновлення Windows може порушити роботу Smart App Control
Microsoft повідомляє, що деякі користувачі можуть мати проблеми з увімкненням функції Smart App Control після встановлення цьогомісячного оновлення безпеки Windows 11 KB5127648.
Кібератака на BAE Systems порушує роботу федерального суду США
Повідомляється, що кібератака, спрямована на BAE Systems, вплинула на роботу федерального суду США, хоча наданий контекст повертає лише сторінку підтвердження Cloudflare.
Моделі прийняття рішень на основі штучного інтелекту та їхній вплив на платформи SOC на основі штучного інтелекту
Моделі прийняття рішень на основі штучного інтелекту, включаючи TypeSafe AI Jev, OpenAI Decisions API та Cribl cribl-decision, передають стан та введені питання безпосередньо для генерації балів або варіантів вибору без генерації тексту.
- Чому це важливо
- Платформи операцій безпеки можуть використовувати нетекстові моделі рішень на основі штучного інтелекту для безпосередньої обробки стану системи та автоматизації операційного сортування.
Основні висновки
- Armory Castle використовувала вразливість нульового дня CVE-2026-102764 у службі віддаленої підтримки BeyondTrust до випуску патчів.
- Для самостійно розміщених версій віддаленої підтримки BeyondTrust від 24.3.1 до 26.2.3 потрібен патч BT26-05-RS для запобігання несанкціонованим операціям з файлами.
- Станом на 9 жовтня 2026 року екземпляри BeyondTrust SaaS отримали автоматичні оновлення для CVE-2026-102764.
- Платформи SOC впроваджують нетекстові моделі рішень штучного інтелекту, такі як TypeSafe AI Jev, OpenAI Decisions API та cribl-decision.