
ЩОДЕННИЙ ОГЛЯД
Контролер Danfoss атакує холодильники супермаркетів з обігрівом, оскільки телевізори LG стикаються з Root Fault
Сьогоднішній брифінг охоплює атаки, спрямовані на контролери холодильного обладнання Danfoss у Франції, експлойти root-прав перед автентифікацією на смарт-телевізорах LG та попередження безпеки SAP.
5 новин2 хв читання
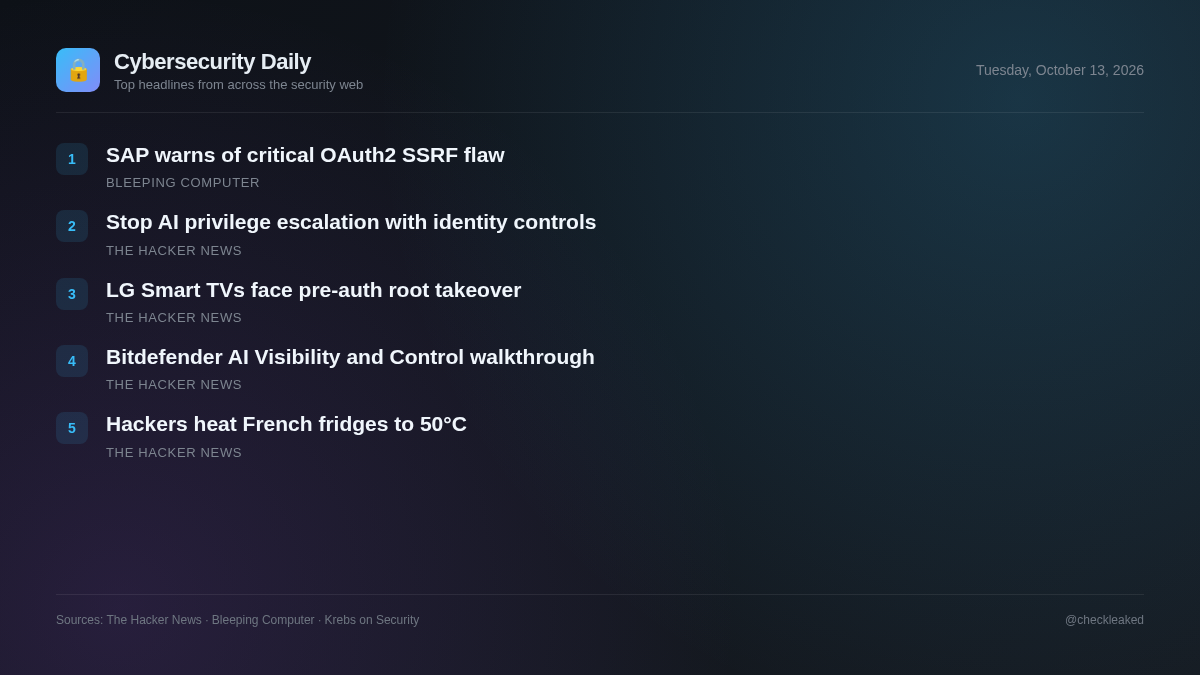
Водночас дослідники безпеки виявили три вразливості webOS, які дозволяють неавторизований root-доступ до смарт-телевізорів LG через локальні мережі. Системні адміністратори та команди мережевої безпеки повинні пріоритетно ізолювати відкриті інтерфейси промислового керування та оновлювати вразливі підключені кінцеві точки.
Зловмисники нагрівали холодильники французьких супермаркетів до 50°C, викравши контролери Danfoss
Зловмисники дистанційно викрали контролери холодильного обладнання Danfoss AK-SM та AK-SC у французьких супермаркетах, перевівши пристрої в режим розморожування до 50°C та знищивши запаси продуктів.
- Чому це важливо
- Промислові пристрої керування фізичною інфраструктурою, що піддаються доступу до Інтернету, можуть бути маніпульовані дистанційно, що завдає серйозних фінансових та операційних збитків.
- Що робити
- Від’єднайте контролери Danfoss AK-SM та AK-SC від загальнодоступного Інтернету або суворо фільтруйте доступ до мережі.
SAP попереджає про максимально серйозну вразливість безпеки OAuth2 SSRF
У своїх оновленнях безпеки за жовтень 2026 року SAP виправила 20 недоліків безпеки в кількох продуктах, включаючи вразливість максимального рівня серйозності в Cloud SDK для Python.
Розумні телевізори LG вразливі до захоплення root-прав з локальної мережі перед автентифікацією
Три вразливості в LG webOS 7.5.7-25 на прошивці 04.54.40 можуть бути підключені через порт локальної мережі 3001 для отримання root-доступу на Smart TV без взаємодії з власником або автентифікації за PIN-кодом.
- Чому це важливо
- Локальні зловмисники можуть обходити запити PIN-коду, використовуючи довірені тестові сертифікати в додатку sync-demo, щоб отримати привілейовані ключі та викрасти операції телевізора.
- Що робити
- Негайно оновіть прошивку Smart TV LG, на яку поширюються проблеми, до останньої версії.
[Вебінар] Як зупинити ескалацію привілеїв, керовану штучним інтелектом, за допомогою елементів керування ідентифікацією під час виконання
Традиційні засоби контролю ідентифікації, зосереджені виключно на автентифікації та статичних правах доступу, відстають, оскільки штучний інтелект прискорює розвідку зловмисників та швидкість ескалації привілеїв.
- Що робити
- Оцінити засоби контролю ідентифікації під час виконання для постійного моніторингу та обмеження активності після автентифікації.
Огляд продукту: Видимість та контроль за допомогою штучного інтелекту Bitdefender
Bitdefender представив GravityZone AI Visibility and Control для відстеження несанкціонованого програмного забезпечення штучного інтелекту, даних, вставлених у браузер, розширень редактора та локальних середовищ виконання моделей, що працюють на кінцевих точках Windows.
Основні висновки
- Відключити або суворо фільтрувати віддалений мережевий доступ до контролерів холодильного обладнання Danfoss AK-SM та AK-SC після атак у Франції.
- Оновіть смарт-телевізори LG під керуванням webOS, щоб виправити три пов’язані вразливості локальної мережі, які дозволяють доступ root з попередньою автентифікацією.